在安卓开发中,应用程序签名是非常重要的步骤。一个应用程序签名是一个唯一的标识,它用于验证应用程序的来源以及保证应用程序的完整性。在本文中,我将为你详细介绍安卓软件签名的原理以及如何制作安卓软件签名。
一、安卓软件签名的原理
安卓软件签名使用的是非对称加密算法,其中最常用的算法是RSA算法。具体的签名过程可以分为以下几个步骤:
1. 生成密钥对:首先,需要生成一对RSA密钥,包括一个私钥和一个公钥。私钥用于签名,而公钥用于验证签名的有效性。
2. 对应用程序进行哈希:接下来,需要对要签名的应用程序进行哈希处理。哈希算法会将应用程序的内容转化成固定长度的字符串,作为签名的基础。
3. 使用私钥进行签名:使用私钥对应用程序的哈希值进行加密,生成数字签名。私钥只有开发者自己持有,其他人无法伪造。
4. 将签名与应用程序一起打包:将签名与应用程序一起打包,在安装应用程序时,安卓系统会进行签名验证。
5. 使用公钥进行验证:在安装应用程序时,安卓系统会提取应用程序中的签名,并使用公钥对签名进行解密。然后,将解密后的签名与应用程序重新进行哈希处理,将结果与解密后的签名进行比较。如果两者一致,则说明应用程序没有被篡改,否则,说明应用程序可能已被修改过。
二、制作安卓软件签名
下面是制作安卓软件签名的步骤:
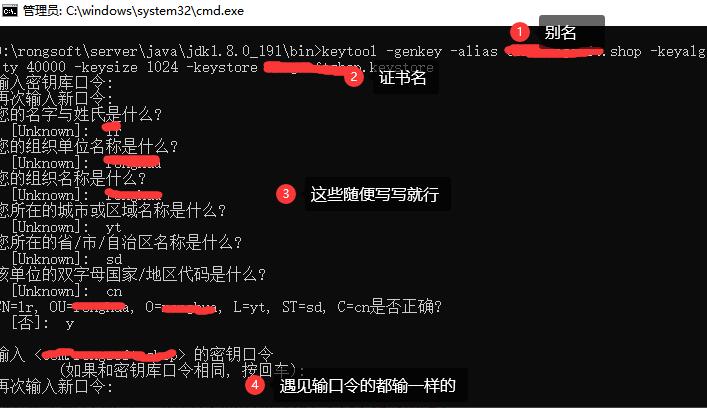
1. 生成密钥对:可以使用Java的keytool工具来生成密钥。在命令行中执行以下命令:
```
keytool -genkeypair -alias mykeystore -keyalg RSA -keysize 2048 -validity 365 -keystore mykeystore.keystore
```
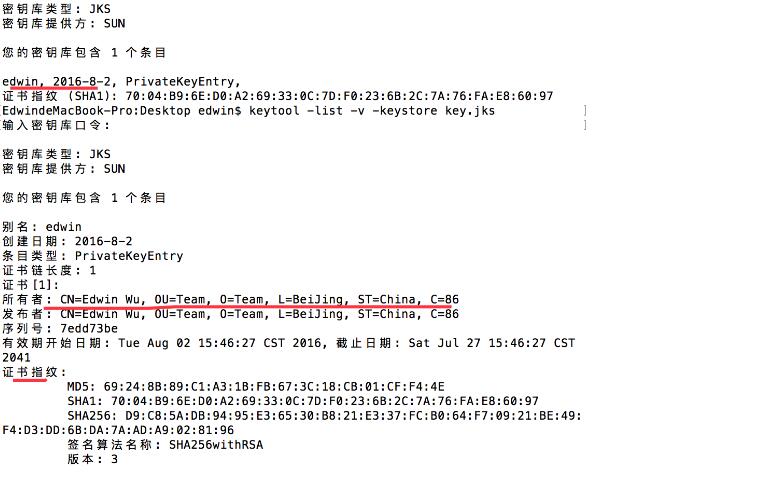
这条命令会生成一个名为mykeystore.keystore的密钥库文件,并在该密钥库中生成一个别名为mykeystore的密钥对。
2. 导出公钥:执行以下命令,将密钥库文件中的公钥导出为一个PEM格式的文件,比如public.pem:
```
keytool -exportcert -alias mykeystore -keystore mykeystore.keystore -file public.pem
```
3. 生成私钥的哈希值:执行以下命令,生成私钥的哈希值,比如hash.txt:
```
keytool -exportcert -alias mykeystore -keystore mykeystore.keystore -v -list | openssl sha1 -binary | openssl base64 > hash.txt
```
注意:上述命令需要提前安装OpenSSL工具,并将其添加到系统环境变量中。
4. 使用私钥对应用程序进行签名:在生成的密钥库文件所在的目录下,执行以下命令:
```
jarsigner -verbose -keystore mykeystore.keystore -sigalg SHA1withRSA -digestalg SHA1 -signedjar signed.apk unsigned.apk mykeystore
```
这条命令将会对名为unsigned.apk的应用程序进行签名,并将签名后的应用程序保存为signed.apk。
以上就是制作安卓软件签名的详细步骤。通过对应用程序进行签名,可以有效防止应用程序被篡改,并提供了安全性的保障。希望本文对你有所帮助!