APK(Android Application Package)是Android应用程序的安装包文件,其中包含了应用程序的代码、资源、签名等信息。
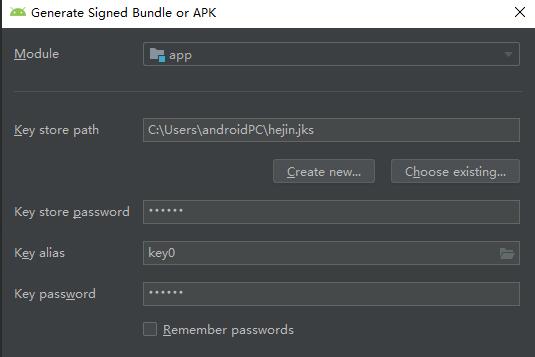
在Android开发过程中,每个APK都需要进行签名,以确保应用的内容在传输或安装过程中不被篡改。签名是应用程序验证其身份和完整性的重要手段。
APK签名主要由私钥(Key)和公钥(Certificate)组成。私钥由开发者生成并保存在本地,用于对APK进行签名;而公钥则是应用程序的一部分,用于在用户设备上对APK进行验证。
下面介绍一种读取APK签名信息的方法:
1. 首先,我们需要获取APK文件的路径。
2. 然后,使用Java的ZipFile类或者Android的PackageInfo类来读取APK文件。
使用ZipFile类时,可以通过以下代码来打开APK文件:
```java
ZipFile zipFile = new ZipFile(apkFilePath);
```
使用PackageInfo类时,可以通过以下代码来获取PackageInfo对象:
```java
PackageManager packageManager = getPackageManager();
PackageInfo packageInfo = packageManager.getPackageArchiveInfo(apkFilePath, PackageManager.GET_SIGNATURES);
```
3. 通过ZipFile或PackageInfo对象,我们可以获取APK中的META-INF目录下的签名文件。
使用ZipFile类时,可以使用以下代码来获取签名文件:
```java
ZipEntry entry = zipFile.getEntry("META-INF/CERT.RSA");
```
使用PackageInfo类时,可以使用以下代码来获取签名文件:
```java
byte[] signatureBytes = packageInfo.signatures[0].toByteArray();
```
4. 接下来,我们可以使用Java的CertificateFactory类来解析签名文件,获取公钥信息。
使用CertificateFactory类时,可以使用以下代码来解析签名文件:
```java
CertificateFactory cf = CertificateFactory.getInstance("X.509");
InputStream certInputStream = new ByteArrayInputStream(signatureBytes);
X509Certificate cert = (X509Certificate) cf.generateCertificate(certInputStream);
PublicKey publicKey = cert.getPublicKey();
```
5. 最后,我们可以使用公钥信息来验证APK文件的完整性或身份。
使用公钥验证完整性时,可以使用以下代码来验证文件的哈希值:
```java
MessageDigest md = MessageDigest.getInstance("SHA-256");
byte[] apkDigest = md.digest(apkFileBytes);
byte[] signatureDigest = md.digest(cert.getEncoded());
boolean isIntegrity = Arrays.equals(apkDigest, signatureDigest);
```
使用公钥验证身份时,可以使用以下代码来验证APK文件的证书和应用包名:
```java
cert.verify(publicKey);
boolean isCertificateValid = cert.getSubjectX500Principal().equals(packageInfo.signatures[0].getSubjectX500Principal());
boolean isPackageNameValid = cert.getSubjectX500Principal().equals(packageInfo.packageName);
```
通过以上步骤,我们就可以读取APK的签名信息,并进行简单的验证。这对于开发者来说非常有用,可以确保应用程序的安全性和完整性。同时,用户也可以通过验证签名信息来判断APK文件的来源和合法性。