制作自己的APK签名是Android开发中必备的一个步骤,只有APK正确签名后才能被安卓系统识别并运行。下面我将为你详细介绍APK签名的原理和制作的步骤。
首先,我们来了解一下APK签名的原理。APK签名是为了确保APP没有被篡改或恶意修改,通过将开发者的数字证书与APP的内容进行加密组合,形成一个唯一的标识码来保证APP的完整性和安全性。当用户安装APK时,系统会验证APK的签名信息是否与开发者的证书匹配,如果一致,则认为APK是安全可信的,否则会给出安全警告。
接下来,我们来了解一下制作自己的APK签名的步骤。
步骤一:生成密钥库
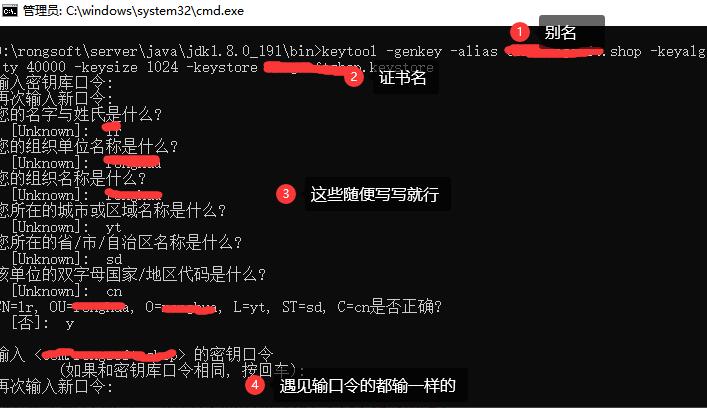
密钥库是用来存储数字证书的文件,可以通过Java Keytool工具来生成。在命令行中输入以下命令来生成密钥库:
```shell
keytool -genkeypair -alias myalias -keyalg RSA -keysize 2048 -validity 10000 -keystore mykeystore.jks
```
其中,-alias参数指定密钥库中的别名,-keyalg参数指定使用的加密算法,这里使用RSA,-keysize参数指定密钥的长度,这里是2048,-validity参数指定密钥的有效期(单位为天),这里是10000,-keystore参数指定生成的密钥库文件名,这里是mykeystore.jks。
步骤二:生成签名文件
使用Android Studio的gradle工具可以很方便地生成签名文件。首先,在项目的根目录下找到gradle.properties文件,添加以下内容:
```shell
myKeyAlias=myalias
myKeyPassword=your_password
myStoreFile=your_keystore_path
myStorePassword=your_keystore_password
```
其中,myKeyAlias是之前生成密钥库时指定的别名,myKeyPassword是密钥库的密码,myStoreFile是密钥库文件的路径,myStorePassword是密钥库的密码。
然后,在项目的build.gradle文件中添加以下代码:
```shell
android {
...
signingConfigs {
release {
storeFile file(myStoreFile)
storePassword myStorePassword
keyAlias myKeyAlias
keyPassword myKeyPassword
}
}
buildTypes {
release {
signingConfig signingConfigs.release
...
}
}
}
```
这样,当你以release的方式进行构建APK时,就会使用上述配置的签名文件进行签名。
步骤三:构建APK
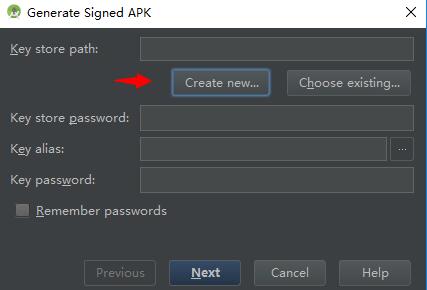
在Android Studio中选择Build -> Generate Signed Bundle/APK,选择APK选项,点击Next,然后选择release构建类型,点击Next,输入自定义的APK名称、保存路径等信息,然后点击Finish即可。
完成以上三个步骤后,你就成功制作了自己的APK签名。记得要妥善保存好生成的密钥库文件和密码,以便后续更新和发布新版本时使用。
总结:
制作自己的APK签名是非常重要的一步,可以保证APP的完整性和安全性。通过生成密钥库、生成签名文件和构建APK这三个步骤,你就可以成功制作自己的APK签名了。希望这些步骤对你有所帮助!