使用手机给软件APK签名是一种常见的操作,可以保证软件的安全性和可靠性。本文将详细介绍手机签名APK的原理和操作步骤。
一、签名的原理:
APK签名是通过将数字证书与APK文件进行关联,生成APK文件的摘要信息,并将摘要信息加密后保存在APK文件中。当用户下载并安装APK文件时,系统会验证APK文件的签名信息,确保APK文件来自可信的发布者,未被篡改过。
二、操作步骤:
在进行APK签名之前,我们需要准备以下几个文件和工具:
1. APK文件:即待签名的APK文件。
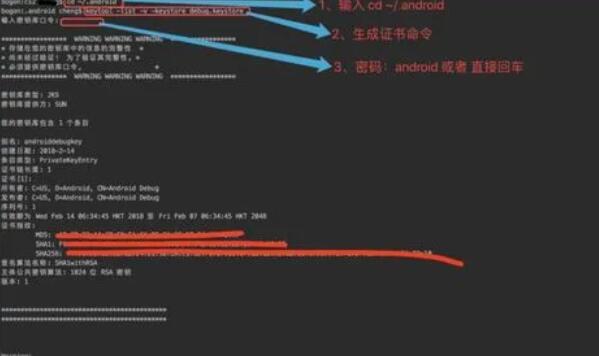
2. Keystore文件:包含签名密钥和证书信息的文件,用于进行签名。
3. JDK工具:用于生成签名文件和进行签名操作。
4. Android Studio:可用于调试和打包APK文件,方便签名操作。
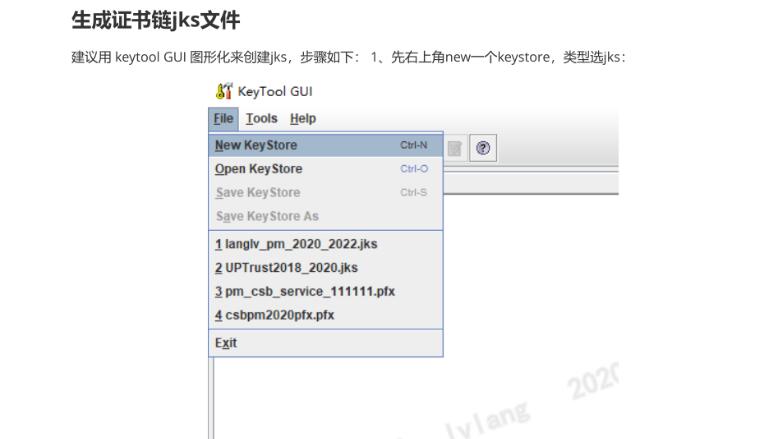
1. 生成Keystore文件:
首先,我们需要生成签名用的Keystore文件。使用以下命令在命令行中生成Keystore文件:
keytool -genkey -v -keystore [keystore文件路径] -alias [别名] -keyalg RSA -keysize 2048 -validity [有效期天数]
其中,[keystore文件路径]为生成的Keystore文件保存路径,[别名]为Keystore的别名,[有效期天数]为Keystore的有效期。
2. 使用Keystore文件签名APK:
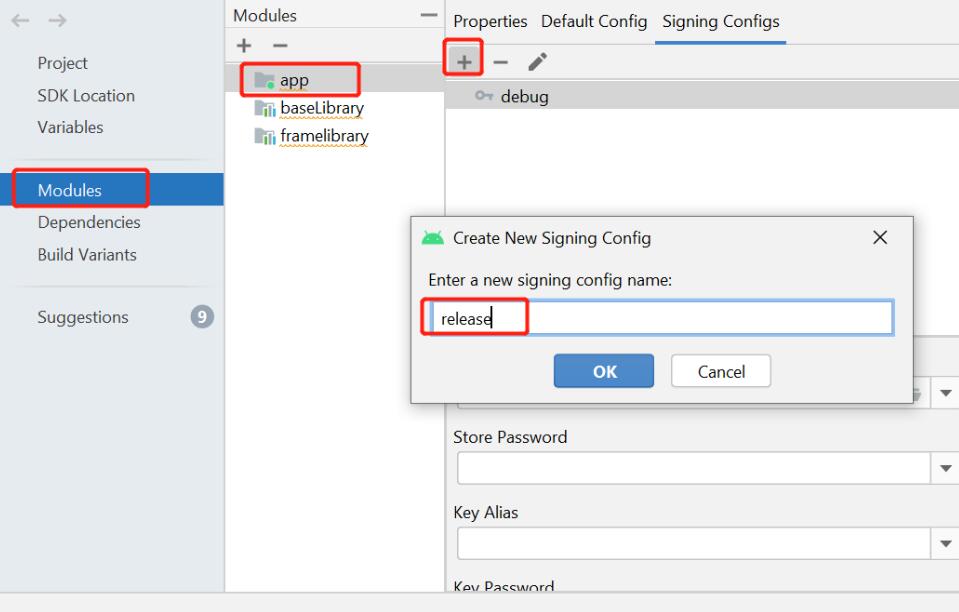
将生成的Keystore文件放置在Android项目的根目录下,并在build.gradle文件中进行配置。添加以下代码到android节点下:
```
signingConfigs {
release {
storeFile file("[keystore文件路径]")
storePassword "[Keystore密码]"
keyAlias "[别名]"
keyPassword "[别名密码]"
}
}
buildTypes {
release {
signingConfig signingConfigs.release
}
}
```
其中,[keystore文件路径]为Keystore文件的路径,[Keystore密码]为Keystore的密码,[别名]和[别名密码]为生成Keystore时设置的别名和密码。
3. 打包APK文件:
在Android Studio中,选择Build -> Build Bundle(s) / APK(s) -> Build APK(s),生成未签名的APK文件。
4. 使用JDK工具签名APK:
打开命令行窗口,切换到JDK的bin目录下,执行以下命令对APK文件进行签名:
jarsigner -verbose -keystore [keystore文件路径] -signedjar [输出文件路径] [待签名APK文件路径] [别名]
其中,[keystore文件路径]为Keystore文件的路径,[输出文件路径]为签名后的APK文件保存路径,[待签名APK文件路径]为未签名的APK文件路径,[别名]为Keystore的别名。
5. 安装签名后的APK文件:
签名后的APK文件即可用于安装和发布了。将签名后的APK文件拷贝至手机,通过文件管理器安装即可。
以上就是使用手机给软件APK签名的详细操作步骤。通过签名可以保证软件的可信度和完整性,提升用户的使用体验,确保软件的安全性。