使用Kali给APK软件签名是一个比较常见的操作,可以帮助确保软件的完整性和安全性。下面是一个对于如何使用Kali给APK软件签名的详细介绍。
首先,我们需要明确一下APK文件签名的原理。每个APK文件都包含一个签名文件,用于验证文件的完整性和来源。当你在手机或其他设备上安装一个APK文件时,系统会检查该文件的签名,如果签名有效,则确认该文件来自信任的来源,并且没有被篡改。使用Kali进行APK签名,意味着我们将使用自己的密钥来为APK文件生成新的签名。
以下是在Kali中使用命令行实现APK签名的步骤:
1. 安装所需软件:
首先,确保你的Kali系统已经安装了“apksigner”工具。如果没有安装,可以使用以下命令进行安装:
```
sudo apt-get install apksigner
```
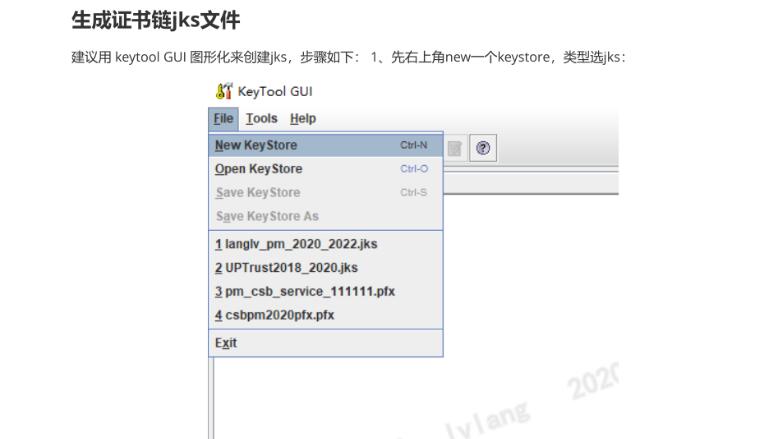
2. 生成密钥库:
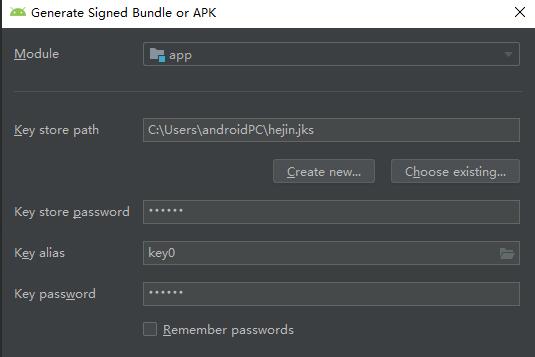
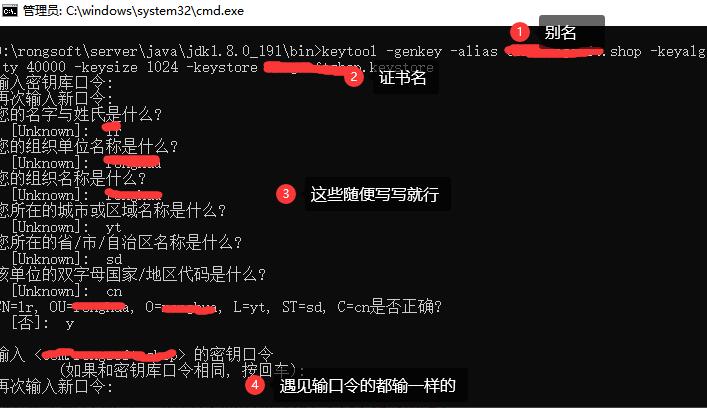
在命令行中,使用以下命令生成一个密钥库(keystore)文件,并设置密钥别名(key alias)和密钥口令(key password):
```
keytool -genkey -v -keystore my.keystore -alias myalias -keyalg RSA -keysize 2048 -validity 10000
```
执行上述命令后,你需要依次输入密钥库密码、名字与姓氏、组织单位、组织名称、城市或区域、州或省份和两个字母的国家代码。
3. 签名APK文件:
使用以下命令对APK文件进行签名:
```
jarsigner -verbose -sigalg SHA1withRSA -digestalg SHA1 -keystore my.keystore myapp.apk myalias
```
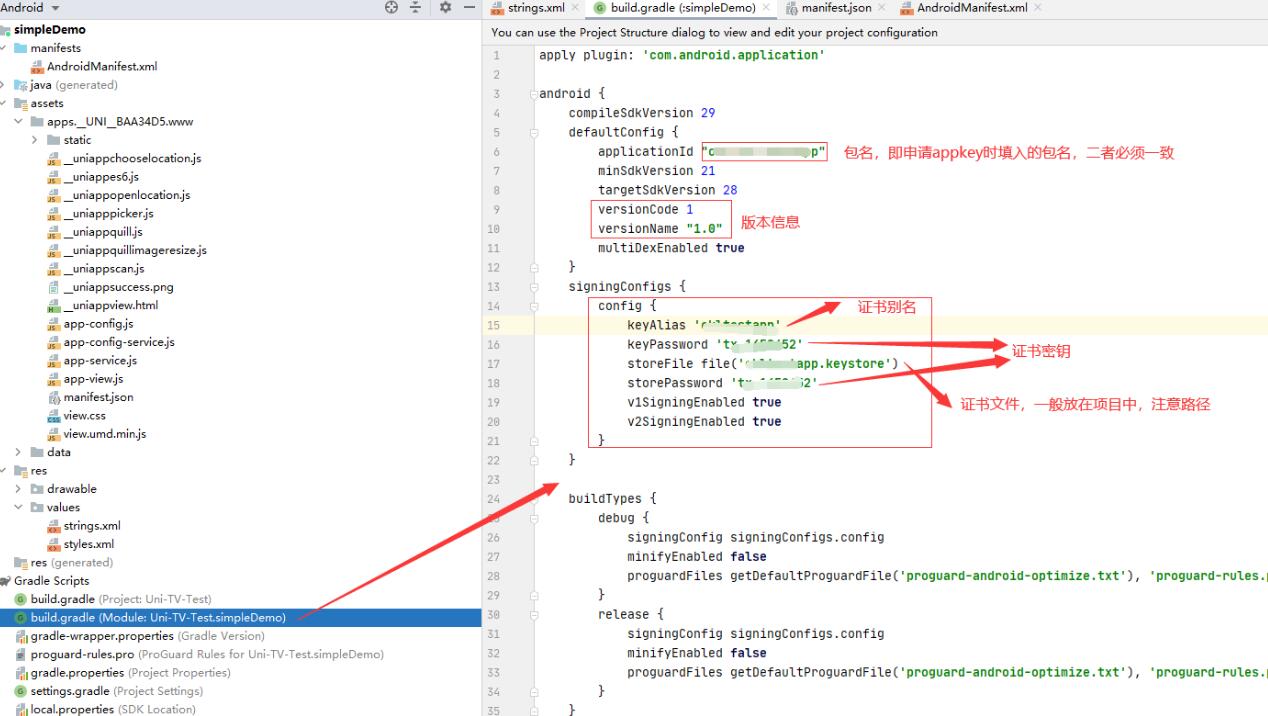
上述命令中,`my.keystore`是你之前生成的密钥库文件的路径,`myapp.apk`是需要签名的APK文件的路径,`myalias`是密钥库中的密钥别名。
4. 验证签名:
验证签名是一个可选的步骤,可以使用以下命令对签名后的APK文件进行验证:
```
jarsigner -verify -verbose -certs myapp.apk
```
完成以上步骤后,你将成功地使用Kali对APK文件进行了签名。签名后的APK文件将具有你所生成密钥库的签名,并且可以确保软件的完整性和来源的可信性。务必保管好生成的密钥库文件,以免他人篡改你的APK文件。
需要注意的是,签名APK文件需要进一步了解和掌握相关知识,包括密钥库的使用、签名算法和数字证书等内容。同时,在实际应用中,还需要确保所用密钥库的安全性和合法性,避免恶意签名和滥用签名的情况发生。因此,在进行APK签名操作时,需要谨慎操作并确保安全性。