免费试用

中文化、本土化、云端化的在线跨平台软件开发工具,支持APP、电脑端、小程序、IOS免签等等

怎么样让apk获取安全证书

要让apk获取安全证书,首先需要了解一下什么是安全证书。安全证书是用于验证网站或应用程序身份的一种数字证书,用来保护数据传输的安全性。apk获取安全证书的过程主要包括以下几个步骤:

1. 生成密钥对:

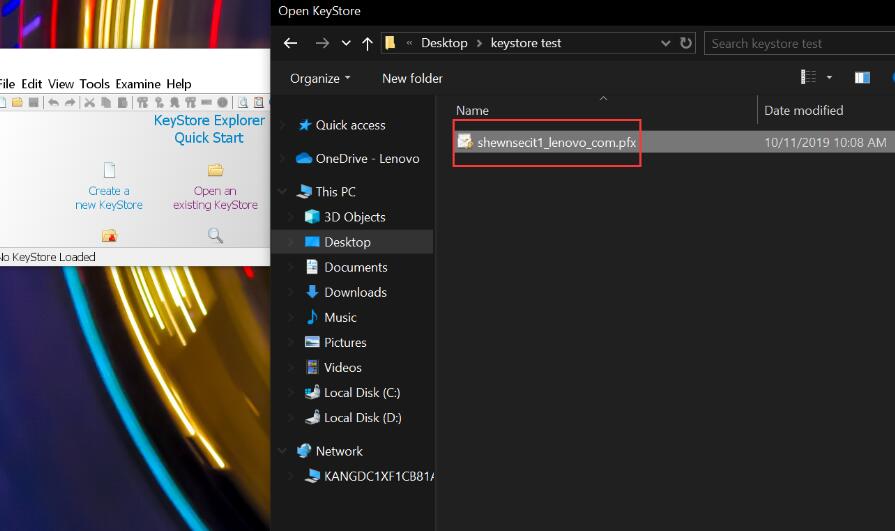
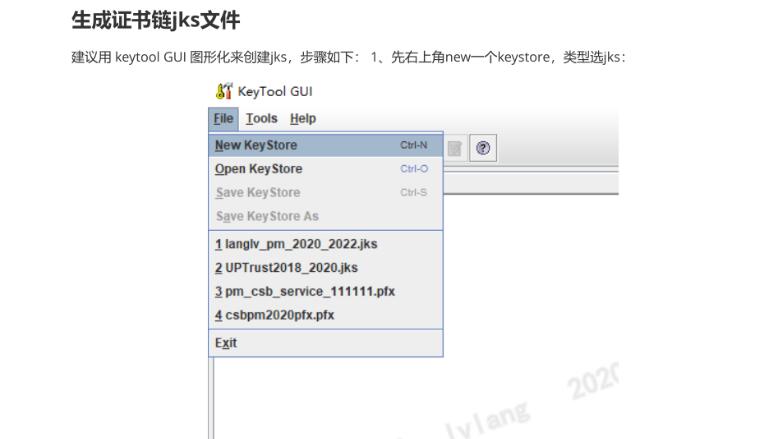
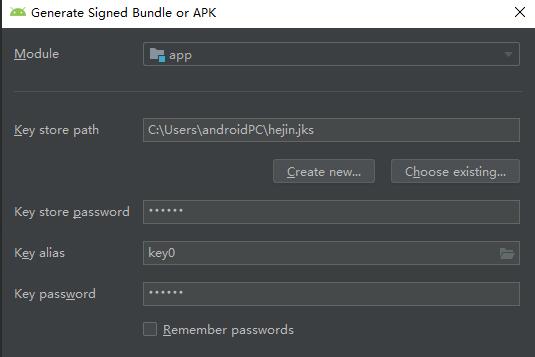
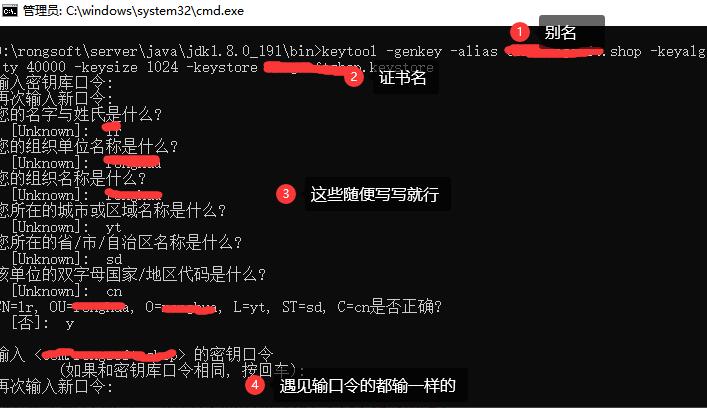
在获取安全证书之前,需要生成一对非对称密钥对,包括公钥和私钥。公钥用于加密和验证数据,私钥只有应用程序才能访问,用于解密和签名数据。可以使用Java的keytool工具或者生成自定义的密钥对。

2. 创建证书签名请求:

在获取证书之前,需要创建一个证书签名请求(Certificate Signing Request,简称CSR)。CSR包含了应用程序的基本信息,比如应用程序名称、组织信息等。CSR通常使用PEM编码格式进行保存。

3. 获得证书:

获得CSR后,需要将其发送给一个证书颁发机构(Certificate Authority,简称CA),通过CA来获取证书。CA会对应用程序的身份进行验证,并为其签发安全证书。常用的CA包括VeriSign、GeoTrust等。

4. 安装证书:

获得证书后,需要将其安装到应用程序中。可以使用keytool工具将证书导入到应用程序的密钥库中,以便应用程序可以使用证书对数据进行加密和解密。

5. 使用安全证书:

应用程序获得了安全证书后,可以使用证书对数据进行加密和解密,保护数据传输的安全性。可以使用Java的KeyStore类来读取证书,获取公钥和私钥,然后使用相应的算法对数据进行加密和解密。

需要注意的是,安全证书只能用于验证应用程序的身份,保护数据传输的安全性,并不能防止应用程序被篡改或者攻击。为了更好地保护应用程序的安全性,还需要采取其他的安全措施,比如代码混淆、加固、权限控制等。

总结起来,要让apk获取安全证书,需要生成密钥对,创建证书签名请求,获得证书,安装证书,并使用证书对数据进行加密和解密。这样可以保证应用程序的身份和数据传输的安全性。


相关知识:
codesign签名ipa
在iOS应用发布过程中,为了保证应用的安全性和合法性,苹果要求所有的应用都需要进行签名。签名是通过使用私钥对应用进行加密,生成一个唯一的标识码,以验证应用的来源和完整性。其中,codesign工具是用于进行应用签名的工具。1. 为什么需要签名?应用签名的主
2023-07-18
安卓系统备忘录签名
在安卓系统中备忘录应用的签名是一种保证应用完整性和安全性的重要手段。在介绍签名原理之前,我们先来了解一下什么是应用签名和为什么它如此重要。应用签名是开发者用来验证应用的身份和完整性的一种机制。每个应用都有一个独特的数字签名,它是由应用的开发者使用私钥对应用
2023-07-17
安卓已签名和未签名
安卓应用程序的签名是保证应用的真实性和完整性的重要机制。在安卓系统中,每个应用程序都需要经过签名才能被安装和运行。签名是通过使用开发者的私钥对应用程序进行加密生成的数字签名文件。本文将详细介绍安卓的已签名和未签名应用程序的原理和区别。一、已签名应用程序已签
2023-07-17
电子签名android
电子签名是一种使用数字技术实现的签名方式,用来验证电子文档或数字信息的完整性和真实性。在Android平台上,实现电子签名通常使用一种叫做数字证书的技术。下面将详细介绍电子签名在Android中的原理和实现方式。1. 数字证书数字证书是用来证明某个实体身份
2023-07-17
安卓打包签名apk后安装失败
安卓应用的打包签名是将开发好的应用程序包(APK)进行加密以确保应用的完整性和安全性。然而,在打包签名过程中,有时会出现安装失败的情况。本文将介绍安卓打包签名的原理以及可能导致安装失败的一些常见原因。首先,让我们来了解一下安卓打包签名的原理。在安卓开发过程
2023-07-17
apk原包签名
APK原包签名是Android应用开发中一个重要的步骤,它用于保证应用的完整性和安全性。原包签名是在应用打包成APK文件之前进行的,它通过在应用文件中添加数字签名信息来确保应用在发布和安装过程中不被篡改。下面我将为你详细介绍APK原包签名的原理和步骤。1.
2023-07-17
©2015-2021 成都七扇门科技有限公司 yimenapp.com  川公网安备 51019002001185号 蜀ICP备17005078号-4