在解析安卓应用的签名信息之前,我们需要先了解什么是应用签名以及它的作用。应用签名是指开发者在应用程序打包之前对应用程序进行的数字签名,目的是保证应用程序的完整性和来源可靠性。当用户下载并安装应用程序时,系统会校验应用的签名信息,如果签名信息与安装包本身不匹配,系统会发出警告或阻止应用的安装,以保护用户的安全。
解析安卓应用的签名信息涉及到安卓系统的一些底层知识和工具,下面我将为您介绍一种常用的方法——使用Java编程解析。
首先,我们需要了解应用的签名文件格式,Android使用的是PKCS#7格式(也称为.pkcs7或.p7b)的证书。该格式由一系列已编码的ASN.1数据组成。
1. 获取应用的签名文件
每个安装包(.apk)都包含一个META-INF目录,它存储了应用程序的签名文件。我们可以使用解压缩工具(如7-Zip)打开.apk文件,并从META-INF目录中复制签名文件。签名文件的命名通常为CERT.RSA或CERT.DSA。
2. 解析签名文件
使用Java编程语言,我们可以使用Java Security API提供的相关类和方法来解析签名文件。首先,我们需要加载签名文件并创建一个`CertificateFactory`实例:
```java
FileInputStream fis = new FileInputStream("path/to/CERT.RSA");
CertificateFactory cf = CertificateFactory.getInstance("X.509");
```
接下来,我们可以使用`cf.generateCertificate`方法来解析证书:
```java
Certificate cert = cf.generateCertificate(fis);
```
这将返回一个`X509Certificate`对象,它代表了签名文件中的证书。
3. 获取证书信息
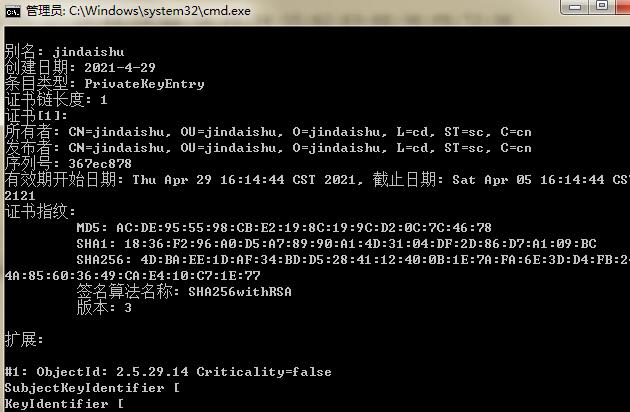
通过`X509Certificate`对象,我们可以获取证书中的各种信息,例如签名算法、颁发者、有效期等。下面是几个示例:
```java
String algorithm = cert.getSigAlgName(); // 获取签名算法
Principal issuer = cert.getIssuerDN(); // 获取颁发者信息
Date validFrom = cert.getNotBefore(); // 获取有效期开始时间
Date validTo = cert.getNotAfter(); // 获取有效期结束时间
```
可以根据实际需要获取其他相关信息。
4. 验证签名
为了确保签名的完整性和来源可靠性,我们可以使用公钥来验证签名。首先,我们需要获取证书的公钥:
```java
PublicKey publicKey = cert.getPublicKey();
```
然后,我们可以使用公钥对签名进行验证,示例如下:
```java
// 假设signature是应用程序中的签名数据
Signature sig = Signature.getInstance(algorithm);
sig.initVerify(publicKey);
sig.update(data); // data是应用的数据
boolean verified = sig.verify(signature);
```
如果验证成功(verified为true),则表明签名有效;否则,签名无效。
通过以上步骤,我们可以实现对安卓应用签名信息的解析和验证。这对于开发者来说,可以用于确保应用的完整性和来源可靠性,对于用户来说,也能提供更多的安全保障。