给没有签名的APK文件签名是将一个APK文件与数字签名密钥相关联的过程。这个过程是为了保证APK文件的完整性和安全性,以防止篡改和恶意操作。
下面是详细的介绍和步骤,来帮助你给没有签名的APK文件进行签名。
1. 理解数字签名:
数字签名是一种使用非对称加密算法对文件的哈希值进行加密,并将加密结果与文件进行关联的过程。这个过程使用了公钥和私钥,公钥用于验证签名的真实性,私钥用于生成签名。
2. 获取签名密钥:
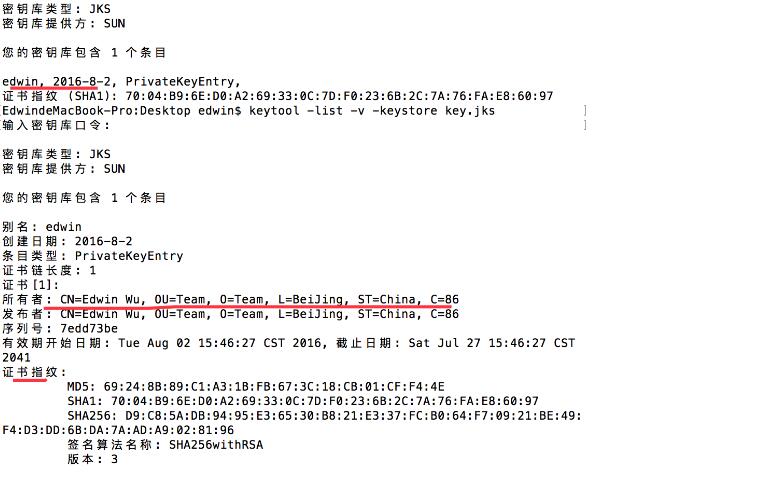
签名密钥由Java开发工具包(JDK)提供的keytool工具生成。可以使用以下命令生成签名密钥:
```
keytool -genkey -v -keystore my-release-key.keystore -alias my-key-alias -keyalg RSA -keysize 2048 -validity 10000
```
此命令将生成一个名为`my-release-key.keystore`的密钥库文件,并且设置别名为`my-key-alias`的密钥。
3. 在Android Studio中配置签名密钥:
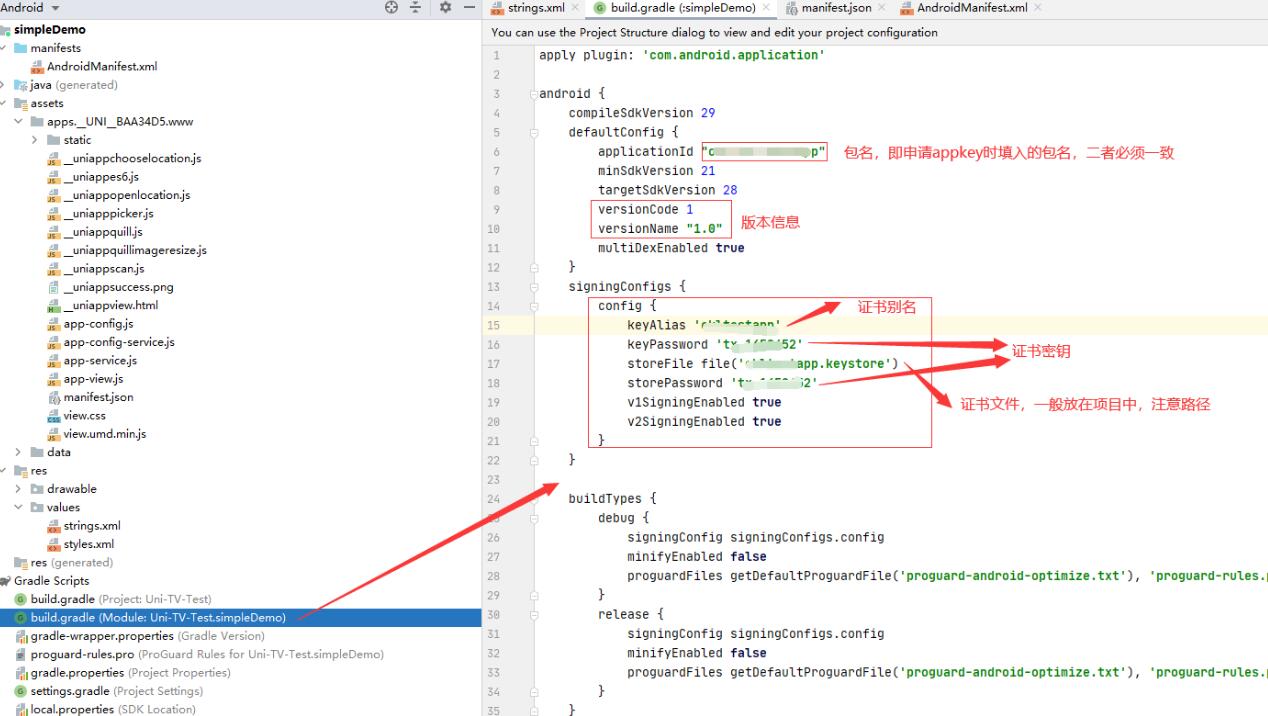
将生成的签名密钥文件(.keystore)保存在安全的地方,然后在Android Studio中配置密钥。打开项目中的`app`文件夹,找到`build.gradle`文件,添加以下代码:
```groovy
android {
...
signingConfigs {
release {
storeFile file('my-release-key.keystore')
storePassword 'password' // 填写你所设置的密钥库密码
keyAlias 'my-key-alias' // 填写你所设置的密钥别名
keyPassword 'password' // 填写你所设置的密钥密码
}
}
...
buildTypes {
release {
...
signingConfig signingConfigs.release
}
}
}
```
将`my-release-key.keystore`文件和相关的密码替换为你自己的签名密钥文件和密码。
4. 执行签名操作:
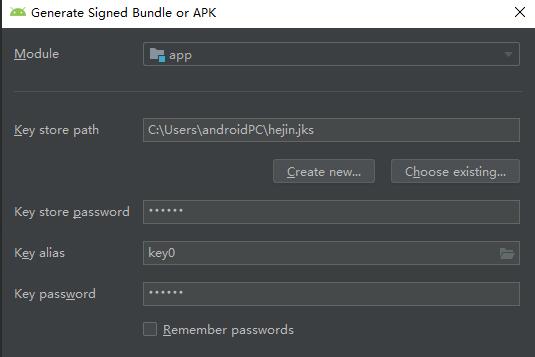
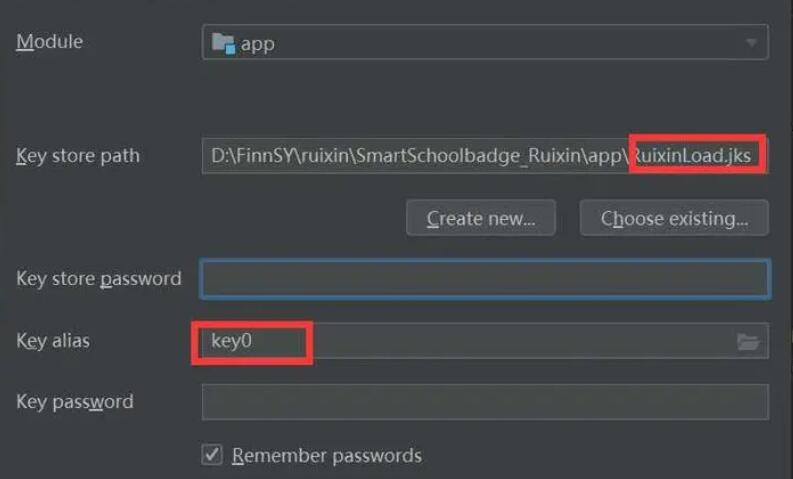
在Android Studio的菜单栏中选择`Build` -> `Generate Signed Bundle/APK`,然后选择`APK`选项并点击`Next`。在下一步中,选择你之前配置的签名密钥,然后点击`Next`。最后,选择输出APK文件的位置和文件名,点击`Finish`来生成签名的APK文件。
这样,你就成功给没有签名的APK文件进行了签名。签名后的APK文件可以被安装到Android设备上,并且具有签名的验证和安全性。
需要注意的是,签名密钥是非常重要的,应该妥善保管,避免泄露给他人。如果你意外地丢失了签名密钥,将无法对APK文件进行更新或发布新的版本。因此,在进行签名操作时,请务必备份签名密钥并将其保存在安全的位置。