在Android开发中,签名是非常重要的一部分。签名可以确保APK文件的完整性和来源可信度,防止恶意篡改和潜在的安全风险。在本文中,我将详细介绍如何给Android APK文件进行签名。
**1. 创建密钥库(KeyStore)**
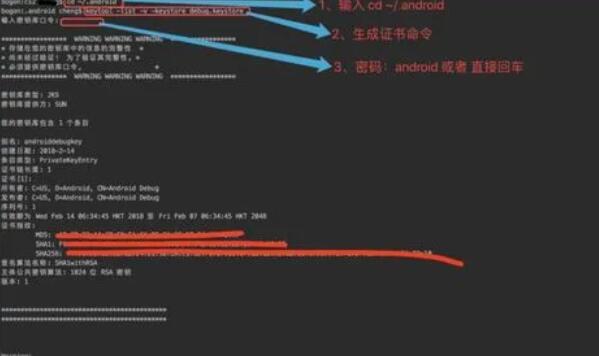
首先,我们需要创建一个密钥库,用于存储签名密钥和证书。密钥库通常使用Java Keystore(JKS)或Android KeyStore(Android专用)格式。
您可以使用Java密钥库工具(keytool)创建密钥库。在命令提示符或终端中运行以下命令:
```
keytool –genkeypair –v –keystore my-release-key.jks –keyalg RSA –keysize 2048 –validity 10000 –alias my-alias
```
上述命令将生成一个名为my-release-key.jks的密钥库,并使用RSA算法和2048位秘钥的密钥对。密钥的有效期设置为10000天,并分配别名为my-alias。
在执行命令后,您将被要求输入一些信息,例如密钥库密码、密钥密码、组织名等。请妥善保存密钥库文件和密码,这些信息将在签名和更新APK时使用。
**2. 生成签名密钥和证书**
接下来,我们需要生成一个签名密钥和相应的证书。使用以下命令执行此操作:
```
keytool –export –rfc –keystore my-release-key.jks –alias my-alias –file my-certificate.crt
```
上述命令将从密钥库中导出带有RFC(Request for Comments)格式的签名证书,并保存为my-certificate.crt文件。
**3. 使用密钥库签名APK**
现在,我们可以使用刚刚创建的密钥库签名APK文件了。
在Android Studio中,找到您的项目根目录下的app/build.gradle文件,并添加以下代码:
```
android {
...
signingConfigs {
release {
storeFile file("路径/my-release-key.jks")
storePassword "密钥库密码"
keyAlias "别名"
keyPassword "密钥密码"
}
}
buildTypes {
release {
...
signingConfig signingConfigs.release
}
}
}
```
在上述代码中,将路径替换为您密钥库的实际路径。同时,替换“密钥库密码”、“别名”和“密钥密码”为您所设置的值。
保存并关闭build.gradle文件后,再次构建您的项目。在构建过程中,Gradle将使用指定的密钥库和相关信息对APK进行签名。
完成构建后,您可以在app/build/outputs/apk/release/目录中找到已签名的APK文件。这个APK文件现在可以分发给用户或上传到应用商店供下载。
值得注意的是,一旦您发布了签名的APK文件,不要修改密钥库和签名信息,否则将导致无法更新已发布的应用。
希望这篇文章能够帮助到您,详细介绍了给Android APK文件进行签名的步骤和操作。签名是确保APK完整性和可信度的重要环节,务必妥善保存密钥库和相关信息,并确保在发布APK之前进行签名操作。祝您成功!