安卓App签名是确保应用程序的完整性和安全性的重要步骤。每个安卓应用都需要通过数字签名来证明它的真实性,并且这个签名还可以确保应用在传输过程中没有被篡改。本文将详细介绍如何对安卓App进行签名设置。
首先,我们需要了解一些基本概念。安卓应用的签名是通过Java的密钥工具(keytool)和安卓开发工具(Android SDK)来生成。签名文件通常具有两个部分:密钥库文件(.keystore)和签名文件(.apk)。密钥库文件用于存储应用签名所需的私钥和公钥,而签名文件则包含了已签名的应用程序。
下面是具体的步骤:
步骤1:生成密钥库文件
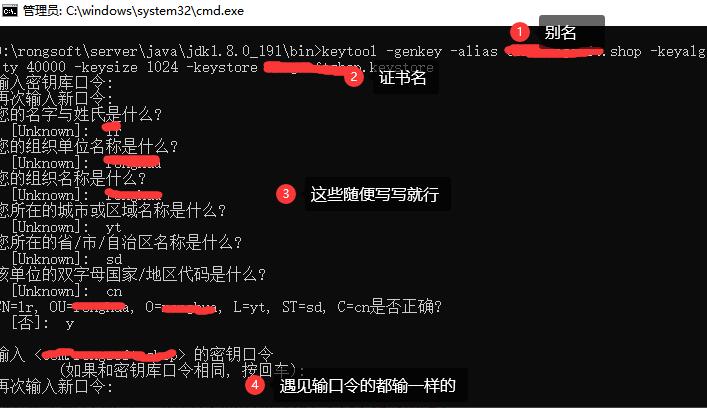
首先,在命令行中导航到Java的bin目录,执行以下命令生成密钥库文件:
```bash
keytool -genkey -alias your_alias -keyalg RSA -keystore your_keystore.keystore -validity 365
```
请注意,上述命令中的“your_alias”是密钥的别名,“your_keystore.keystore”是密钥库文件的名称,“365”表示有效期为365天。在执行命令后,您将需要输入一些必要的信息,例如密码、姓名、组织单位等。
步骤2:配置项目
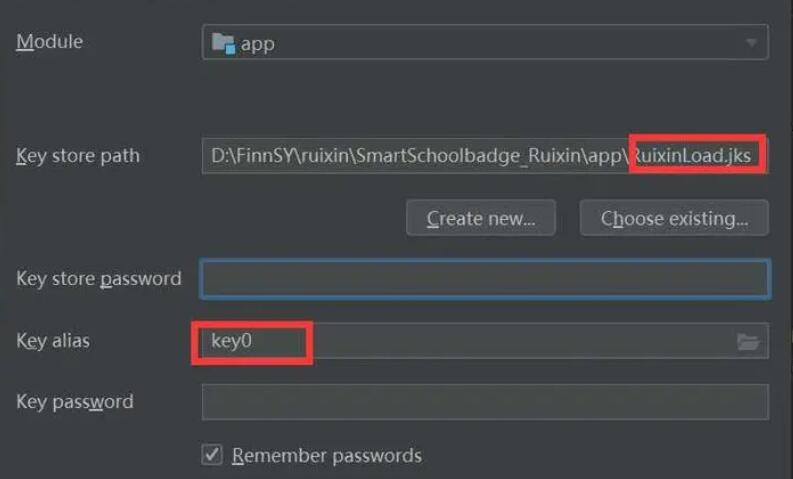
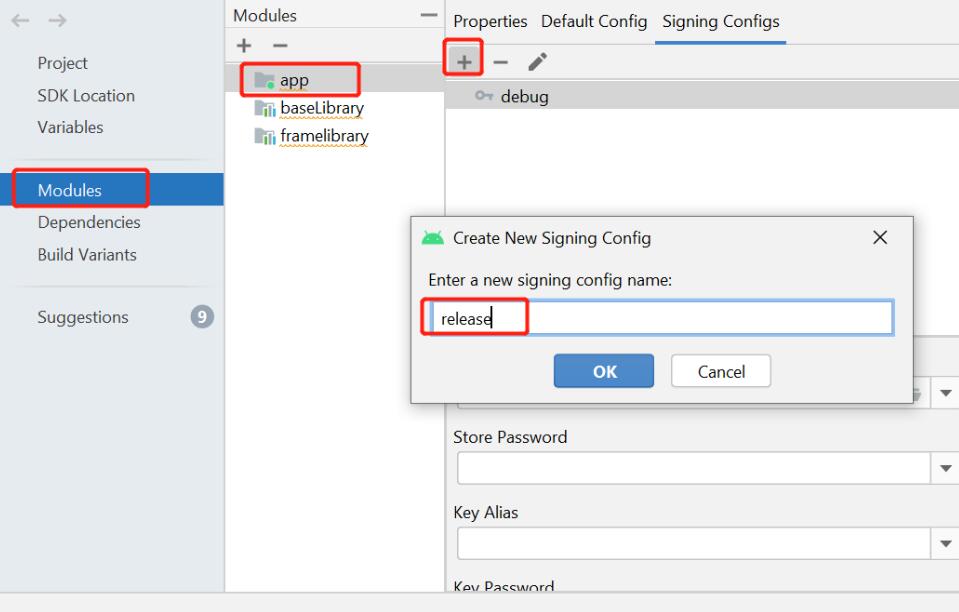
然后,进入您的安卓项目,在build.gradle文件中进行如下配置:
```groovy
android {
...
signingConfigs {
release {
storeFile file('your_keystore.keystore')
storePassword 'your_keystore_password'
keyAlias 'your_alias'
keyPassword 'your_key_password'
}
}
...
buildTypes {
release {
...
signingConfig signingConfigs.release
}
}
}
```
上述配置中,“your_keystore.keystore”是您在步骤1中生成的密钥库文件的名称,“your_keystore_password”是密钥库的密码,“your_alias”是密钥的别名,“your_key_password”是密钥的密码。
步骤3:生成已签名的应用
最后,在命令行中导航到您的安卓项目目录,并执行以下命令生成已签名的应用:
```bash
./gradlew assembleRelease
```
这将生成一个已签名的应用程序(.apk文件),位于app/build/outputs/apk/release目录下。
注:在执行以上步骤时,请确保已经将Java和Android SDK正确地配置到您的计算机中,并且已经为您的应用程序准备好了相应的图标、名称等。
通过上述步骤,您已经成功对安卓App进行了签名设置。签名后的应用可以确保它的完整性和安全性,并且可以在发布到应用商店或进行其他分发方式时通过验证。
总结:
对安卓App进行签名是保证应用程序安全性和完整性的重要步骤。本文详细介绍了如何生成密钥库文件、配置项目以及生成已签名的应用。通过正确执行这些步骤,您可以确保您的应用是真实可信的,并且在传输过程中没有被篡改。