在Android的应用开发中,每个APK文件都有一个数字签名,用于验证应用的发布者身份和完整性。签名可以保护应用免受篡改和伪装,同时也能让用户信任应用。下面将详细介绍如何查看APK的签名。
APK签名的原理
APK签名实际上是使用密钥对应用进行数字签名的过程。在应用发布之前,开发者需要使用自己的私钥对应用进行签名,这样生成的签名文件就可以与开发者的公钥进行验证。当用户安装应用时,系统会使用应用的签名文件和开发者的公钥进行对比,以验证应用的真实性和完整性。
步骤一:解压APK文件
APK文件实际上是一个压缩文件,我们可以使用解压工具打开APK文件。可以使用常见的解压软件,如WinRAR或7-Zip,在解压后的目录下找到META-INF文件夹。
步骤二:查看签名文件
进入META-INF文件夹后,可以看到一个或多个以.RSA、.DSA或.EC为后缀的文件,这些文件就是签名文件。其中,最重要的是以.RSA为后缀的文件。将其重命名为.RSA.txt后打开,你会看到一堆文本信息。
步骤三:查看签名信息
签名文件是以二进制形式存储的,因此我们需要使用特定工具来查看签名信息。下面介绍两种常见的工具:Keytool和Jarsigner。
1. 使用Keytool
Keytool是Java Development Kit(JDK)提供的一个工具,用于管理密钥和证书。以下是使用Keytool查看APK签名信息的步骤:
a. 打开命令提示符或终端窗口,导航到存放APK文件的文件夹。
b. 输入以下命令查看签名信息:
keytool -printcert -jarfile your_apk_file.apk
其中,your_apk_file.apk是你要查看签名的APK文件名。
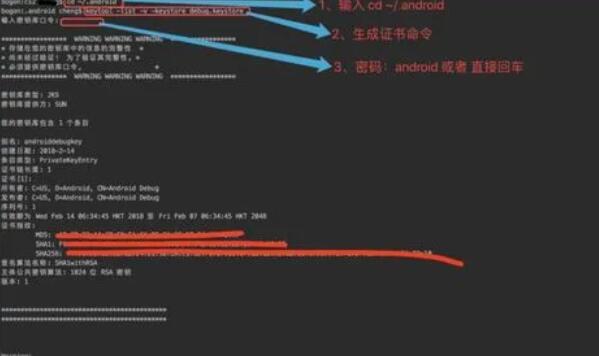
c. 执行命令后,你将看到一系列关于签名的信息,包括证书指纹、证书序列号等。
2. 使用Jarsigner
Jarsigner是Java Development Kit(JDK)提供的另一个工具,用于对JAR文件进行签名和验证。以下是使用Jarsigner查看APK签名信息的步骤:
a. 打开命令提示符或终端窗口,导航到存放APK文件的文件夹。
b. 输入以下命令查看签名信息:
jarsigner -verify -verbose your_apk_file.apk
其中,your_apk_file.apk是你要查看签名的APK文件名。
c. 执行命令后,你将看到一系列关于签名的详细信息,包括签名者的名称、签名算法等。
另外,你也可以使用一些第三方工具来查看APK的签名信息,如Android Studio、ApkInfo等。这些工具提供了更友好的用户界面和更详细的签名信息展示。
无论使用哪种方法,查看APK的签名信息都能帮助你确认应用的身份和完整性,确保下载和安装的应用是可信的。