保持安卓手机签名的原理和步骤大致如下:
一、什么是安卓手机签名?
安卓手机签名(Android Signing)是指在将应用程序(APK)安装到设备上之前,对应用程序进行数字签名以保证应用程序的完整性和数据的安全性。安卓手机签名由两个主要部分组成:公钥和私钥。
二、为什么要进行安卓手机签名?
1. 保证应用程序的完整性:签名后的应用程序不可被篡改,保证用户下载的应用是开发者发布的原始应用,并确保应用没有被第三方人员植入恶意代码。
2. 避免篡改和重打包:签名后的应用无法被第三方篡改或者重打包,防止开发者的应用被恶意复制和重新发布。
3. 信任验证:由于签名是开发者专有的私钥生成的,手机上安装签名应用后,系统会验证签名以确保该应用是被信任的。
三、安卓手机签名的步骤:
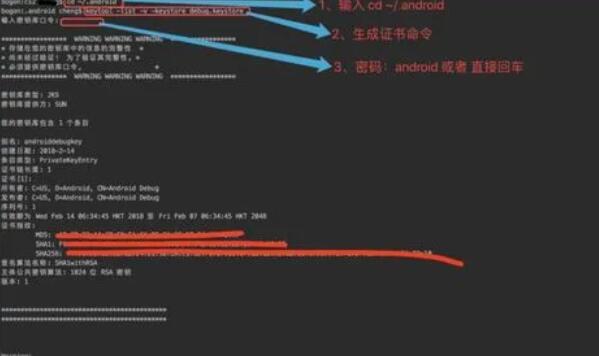
1. 生成密钥库文件:使用Java Keytool工具生成一个包含私钥和公钥的密钥库文件(.jks)。
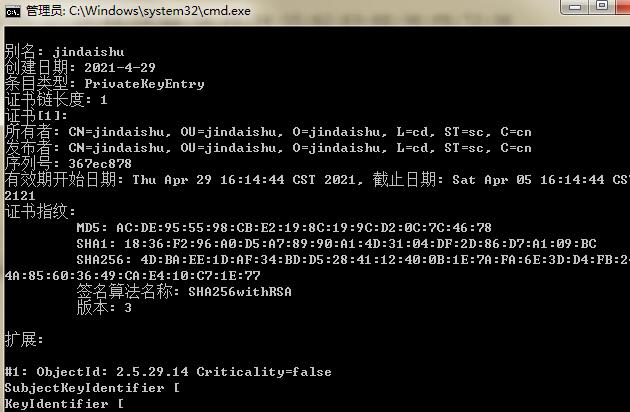
2. 生成签名证书:使用密钥库文件生成一个签名证书文件(.crt)。
3. 将签名证书应用到应用程序:将签名证书应用到应用程序的构建流程中。
4. 签名应用程序:使用签名证书对生成的APK文件进行签名。
5. 分发应用程序:将签名后的APK文件发布到应用商店或直接提供给用户下载安装。
四、具体步骤详解:
1. 生成密钥库文件:
a. 打开命令提示符(Windows)或终端(Mac、Linux)。
b. 导航到你想要保存密钥库文件的目录。
c. 运行以下命令生成密钥库文件:keytool -genkey -alias myKeyAlias -keyalg RSA -keystore myKeyStore.jks -validity 10000
-alias:密钥库中标识密钥对的别名。
-keyalg:使用的密钥对的加密算法。
-keystore:指定保存密钥库的文件名。
-validity:密钥的有效期(以天为单位)。
d. 输入所需信息,如密码、名称等。
e. 生成的密钥库文件将保存在指定目录下。
2. 生成签名证书:
a. 打开命令提示符(Windows)或终端(Mac、Linux)。
b. 导航到保存密钥库文件的目录。
c. 运行以下命令生成签名证书文件:keytool -export -alias myKeyAlias -keystore myKeyStore.jks -file myCertificate.crt
-alias:要导出的密钥库中的密钥对的别名。
-keystore:包含要导出的密钥对的密钥库的文件名。
-file:将保存导出的证书的文件名。
d. 输入密钥库密码。
e. 生成的签名证书文件将保存在指定目录下。
3. 将签名证书应用到应用程序:
a. 在Android Studio中打开项目。
b. 在项目的根目录下找到build.gradle文件并打开。
c. 在android配置块中添加以下代码:
```
signingConfigs {
release {
storeFile file("myKeyStore.jks")
storePassword "yourStorePassword"
keyAlias "myKeyAlias"
keyPassword "yourKeyPassword"
}
}
buildTypes {
release {
signingConfig signingConfigs.release
...
}
}
```
d. 替换相应的文件名和密码,并保存。
4. 签名应用程序:
a. 在Android Studio中选择Build -> Build Bundle(s) / APK(s) -> Build APK(s)。
b. 等待生成APK文件。
c. 在项目的build/outputs/apk/目录下找到生成的APK文件。
d. 打开命令提示符(Windows)或终端(Mac、Linux)。
e. 导航到保存APK文件的目录。
f. 运行以下命令对APK文件进行签名:jarsigner -verbose -sigalg SHA1withRSA -digestalg SHA1 -keystore myKeyStore.jks myApp.apk myKeyAlias
-sigalg:指定使用的签名算法。
-digestalg:指定使用的消息摘要算法。
-keystore:指定包含签名证书的密钥库文件。
-alias:指定要使用的密钥对的别名。
g. 输入密钥库密码,并按提示输入。
5. 分发应用程序:你可以将签名后的APK文件发布到应用商店或直接提供给用户下载安装。
以上就是保持安卓手机签名的原理和详细步骤,希望对你有所帮助!