免费试用

中文化、本土化、云端化的在线跨平台软件开发工具,支持APP、电脑端、小程序、IOS免签等等

原androidapk签名

APK签名是Android开发过程中非常重要的一环,它用于保证APK包的完整性和来源验证。APK签名是一种数字签名技术,通过将开发者的证书信息与APK包内容进行加密运算,生成一个唯一的签名字符串,以验证APK包是否被篡改或者伪造。

下面我将详细介绍APK签名的原理和步骤。

1. 使用密钥库生成密钥对

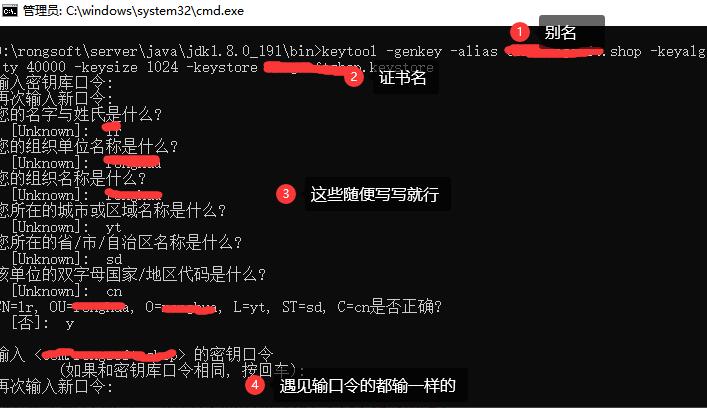
APK签名是基于非对称加密算法的,首先需要创建一个密钥库(KeyStore),其中包含了开发者的公钥和私钥。密钥库一般使用Java keytool工具创建,生成的密钥对会分别保存在密钥库中。

2. 创建签名文件

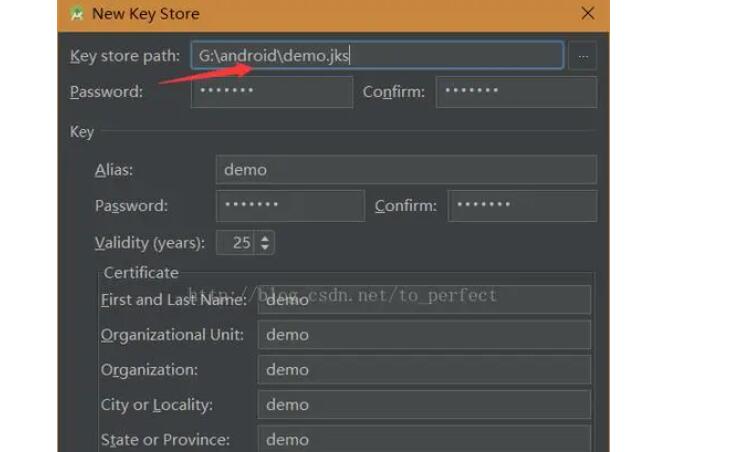
通过Android Studio或者命令行工具,我们可以创建一个签名文件(.jks或.pfx格式)。签名文件一般用于存储密钥库和证书相关信息,并且需要设置一个密码来保护签名文件。

3. 生成证书

使用密钥库中的私钥生成一份开发者证书(Developer Certificate),证书包含了开发者的公钥和其他相关信息,如组织名称、城市等。证书的生成一般可以通过Keytool工具来完成。

4. 在项目中配置签名信息

将签名文件和证书相关信息配置到项目的构建文件中,如build.gradle。这样,每次构建APK时就会使用指定的签名文件和证书进行签名。

5. 对APK进行签名

在构建APK时,会自动将APK文件与开发者证书进行加密运算,生成签名字符串。签名过程一般是由构建工具自动完成的,在写入APK签名块时计算签名信息并将其附加到APK包末尾。

6. 验证APK签名

当用户安装APK时,Android系统会自动验证APK签名的有效性。系统首先会读取APK包中的签名信息,然后使用证书的公钥对签名字符串进行解密,并与APK包的内容进行比对,如果验证成功,则认为APK没有被篡改。

总结:

APK签名是一种保证APK包完整性和来源验证的重要机制。开发者通过创建密钥库、生成证书、配置签名信息和对APK进行签名,来保证APK包的安全性。在用户安装APK时,系统会自动验证APK签名的有效性。掌握APK签名的原理和步骤,有助于开发者确保应用程序的安全性,并避免潜在的安全风险。

相关知识:
为啥谷歌无法导入p12证书
谷歌浏览器无法直接导入p12证书的原因是,p12证书是一种包含私钥和证书的文件格式,用于加密和认证网络通信。谷歌浏览器默认只支持导入和使用PEM格式的证书。P12证书是一种二进制格式,它通常包含了公钥、私钥和证书链,而PEM格式是一种基于文本的格式,包含了
2023-07-18
安卓修改软件后签名
在安卓开发中,签名是保证应用的完整性和安全性的关键步骤。通过签名,可以验证应用的身份,并防止应用被篡改。本文将介绍安卓修改软件后的签名流程和原理。1. 签名的原理在安卓系统中,每个应用都是使用一个数字证书进行签名的。数字证书由开发者生成,并包含了应用的公钥
2023-07-17
ipa签名软件安卓
在Android系统中,由于安全限制的原因,不允许用户直接安装第三方应用,除非是从Google Play商店下载的应用。然而,有时我们可能需要安装一些来自其他渠道的应用,这种情况下,我们可以使用IPA签名软件来实现。IPA签名软件,也叫做APK签名软件,用
2023-07-17
apk可以不进行签名安装吗安全吗
APK文件是Android应用程序的安装包文件,它可以在Android设备上安装和运行应用程序。APK文件必须要进行数字签名后才能安装到设备上。那么,是否可以不进行签名安装APK文件呢?它的安全性如何?下面我将详细解释这个问题。首先,我们需要了解APK签名
2023-07-17
android添加双向证书
双向证书认证也称为客户端认证,是一种在客户端和服务器之间进行双向认证的安全机制。它通过在客户端和服务器之间交换证书来验证双方的身份,保证通信的安全性。在Android开发中,双向证书认证通常用于建立安全的HTTPS连接,下面将详细介绍Android添加双向
2023-07-17
android 打包证书
Android应用打包证书是用于对应用进行数字签名的一种安全机制。具体来说,Android应用在打包时,会生成一个证书文件,将应用的所有代码、资源和配置文件进行签名,并将签名信息存储在证书文件中。Android应用打包证书的作用主要有以下几个方面:1. 应
2023-07-17
©2015-2021 成都七扇门科技有限公司 yimenapp.com  川公网安备 51019002001185号 蜀ICP备17005078号-4