APK签名是Android应用程序打包过程中的重要步骤,通过为应用程序签名可以确保应用程序的完整性和安全性,防止应用程序被篡改或恶意修改。在这篇文章中,我将详细介绍APK签名的原理和步骤。
1. 为什么需要APK签名?
APK签名是为了验证应用程序的身份和完整性。当应用程序被签名后,任何对其进行的修改都会破坏其签名。这使得用户可以识别应用程序是否由可信的发布者签名,并且可以确保下载的应用程序没有被篡改。此外,签名还允许设备在安装新更新或安全补丁时,自动验证应用程序的完整性。
2. APK签名的原理
APK签名使用非对称加密算法,一般使用RSA或DSA算法。在签名过程中,开发者使用私钥对应用程序的数字摘要进行加密,生成签名文件。数字摘要是通过将应用程序的所有文件进行哈希计算得到的。然后,开发者将签名文件与应用程序一起打包到APK文件中。当用户安装应用程序时,设备会使用应用程序的公钥对签名文件进行解密,并通过对比所生成的签名文件与解密后的签名文件是否一致来验证应用程序的完整性和身份。
3. APK签名的步骤
APK签名的步骤如下:
步骤1:生成密钥对
开发者首先需要生成一对密钥,包括一个私钥和一个公钥。私钥用于对将要签名的应用程序进行加密,公钥用于解密签名文件。
步骤2:生成数字摘要
开发者对应用程序的所有文件进行哈希计算,得到一个唯一的数字摘要。通常使用SHA-1或SHA-256算法来计算数字摘要。
步骤3:使用私钥进行加密
开发者使用私钥对数字摘要进行加密,生成签名文件。签名文件包含了加密后的数字摘要。
步骤4:将签名文件与应用程序一起打包
开发者将签名文件与应用程序一起打包到APK文件中。
步骤5:安装应用程序并验证签名
当用户安装应用程序时,设备会使用应用程序的公钥对签名文件进行解密,并与设备上解密出的签名文件进行比较,以验证应用程序的完整性和身份。
4. 如何进行APK签名?
进行APK签名的步骤如下:
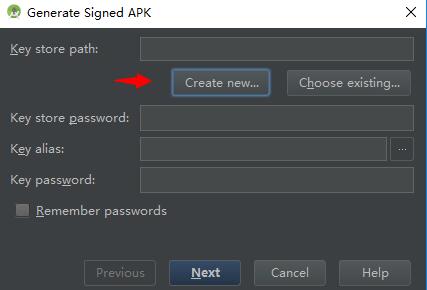
步骤1:生成密钥对
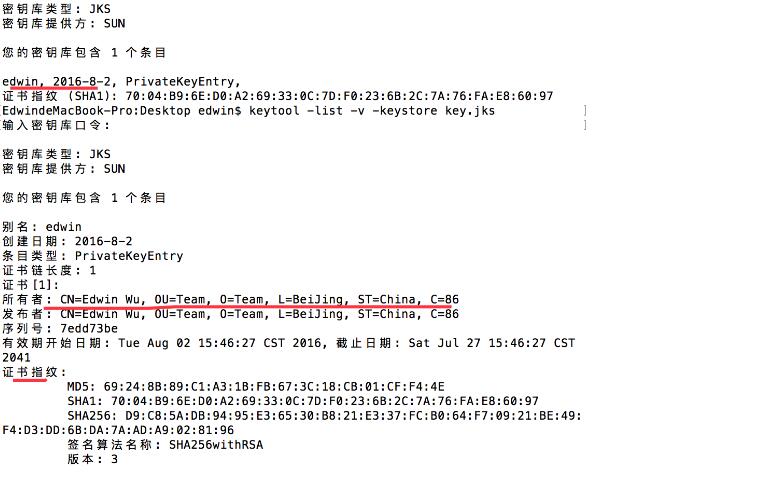
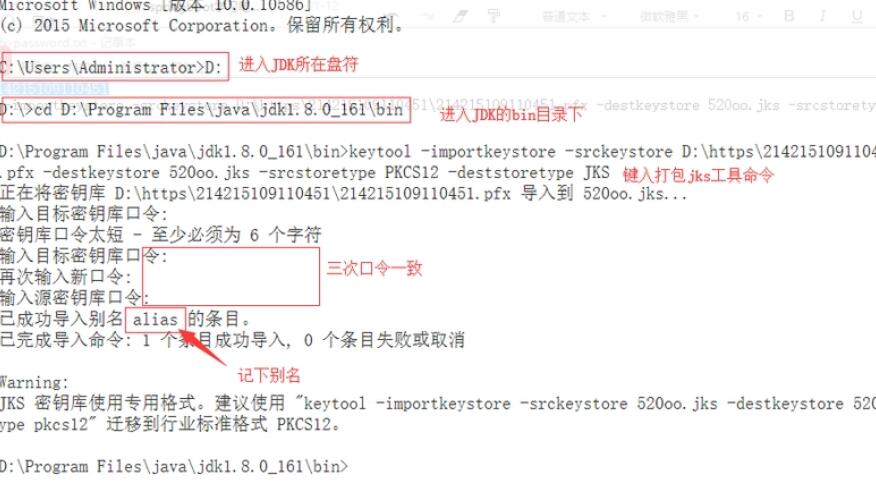
通过Java的keytool工具生成密钥对。命令如下:
keytool -genkeypair -alias mykey -keyalg RSA -keysize 2048 -validity 10000 -keystore keystore.jks
步骤2:生成数字摘要
使用Java的jarsigner工具生成APK文件的数字摘要。命令如下:
jarsigner -verbose -sigalg SHA1withRSA -digestalg SHA1 -keystore keystore.jks app.apk mykey
步骤3:验证签名
使用Java的jarsigner工具验证APK文件的签名。命令如下:
jarsigner -verify -verbose -certs app.apk
通过以上步骤,你可以成功地对APK文件进行签名。
总结:
APK签名是Android应用程序开发和发布过程中的重要步骤,通过为应用程序签名可以确保应用程序的完整性和安全性。签名过程使用非对称加密算法,开发者生成密钥对,对应用程序的数字摘要进行加密生成签名文件,然后将签名文件与应用程序一起打包到APK文件中。在用户安装应用程序时,设备会使用应用程序的公钥对签名文件进行解密,并通过对比签名文件的完整性来验证应用程序的身份。进行APK签名的过程可以通过Java的keytool和jarsigner工具来实现。