在移动应用开发中,签名APK文件是确保应用的安全性和完整性的重要步骤之一。一个签名APK文件能够证明该文件是由应用的开发者所创建,并且在传输和安装过程中没有被篡改。在Android平台上,签名APK文件需要使用Digital Certificate(数字证书)来完成。
数字证书是一种由认证机构(CA)所颁发的文件,用于证明文件的真实性和完整性。数字证书中包含了签名者的公钥和一些附加的信息,签名者可以通过私钥来创建数字签名。当其他人验证该签名时,他们可以使用签名者的公钥来对数字签名进行解密,并与原始文件进行比较,以确保文件没有被篡改。
下面是使用已有的数字证书签名APK文件的步骤:
1. 获取数字证书和私钥:首先,你需要获取用于签名APK文件的数字证书和私钥。通常,你可以从认证机构购买数字证书。一旦你获得了数字证书,将其保存在一个安全的地方,并且确保私钥的保密性。
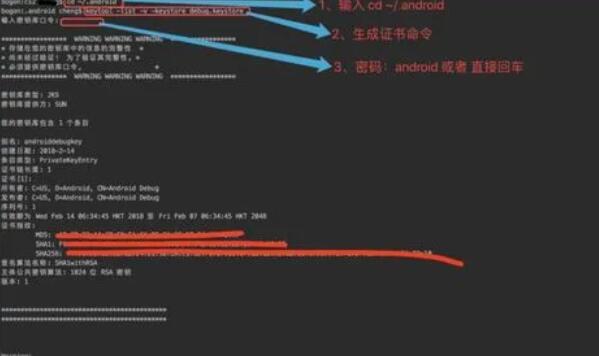
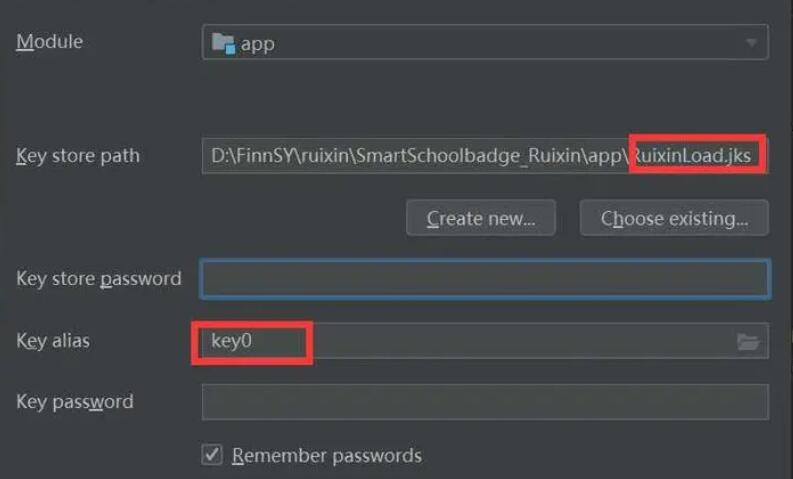
2. 生成签名密钥库(KeyStore):在Android开发中,签名密钥库是用于管理数字证书和私钥的容器。使用Android Studio或者命令行工具生成一个签名密钥库,并将数字证书和私钥导入到密钥库中。在生成签名密钥库时,需要为其指定一个密码,确保该密码的保密性。
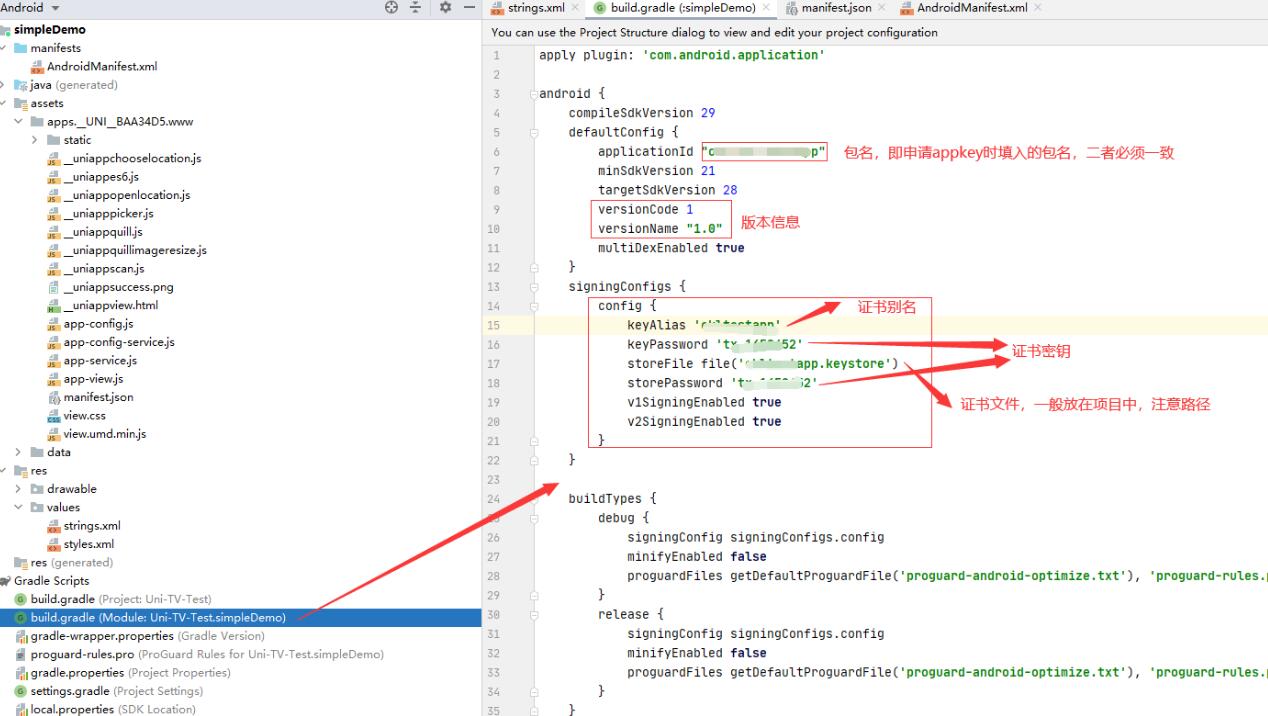
3. 配置应用的构建脚本:打开你的Android应用项目,找到build.gradle文件并打开它。在文件的android节点下添加如下代码:
```
android {
...
signingConfigs {
release {
storeFile file("path/to/your.keystore") // 密钥库路径
storePassword "your_keystore_password" // 密钥库密码
keyAlias "your_key_alias" // 密钥别名
keyPassword "your_key_password" // 密钥密码
}
}
buildTypes {
release {
...
signingConfig signingConfigs.release
}
}
}
```
将上述代码中的路径、密码和别名替换为你自己的密钥库信息。
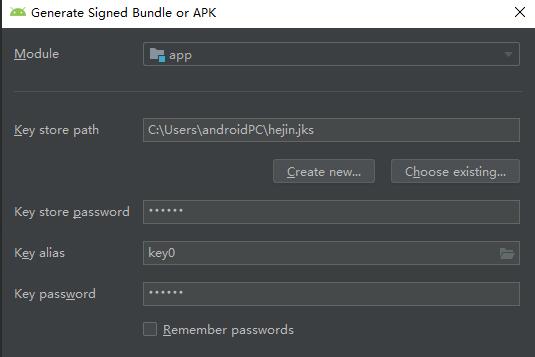
4. 构建签名APK:在构建APK文件之前,确保你已经将构建类型设置为release。然后,使用Android Studio的构建工具或者运行以下命令构建签名APK文件:
```
./gradlew assembleRelease
```
5. 签名APK文件:构建完成后,在你的项目的app/build/outputs/apk目录下会生成一个已签名的APK文件。这个文件已经使用你指定的数字证书进行了签名,并且可以直接发布给用户了。
需要注意的是,签名APK文件是一个重要的过程,一旦签名完成,不能修改签名信息。如果你在发布过程中遇到任何问题或者需要修改签名信息,你需要重新生成一个签名APK文件。
总结起来,使用已有的证书签名APK文件的步骤主要包括获取数字证书和私钥、生成签名密钥库、配置应用的构建脚本、构建签名APK和签名APK文件。这些步骤确保了在应用传输和安装过程中的安全性和完整性。