在 Android 开发中,签名 APK 是一个非常重要的步骤。APK 签名可以确保应用程序的完整性和安全性,并且还可以用于验证应用程序的来源。一个已经签名过的 APK 文件无法进行修改,否则签名将会无效。
APK 签名需要使用一个数字证书文件,一般为 .cer 或 .p12 格式。这个证书文件包含了开发者的信息和公钥,用于验证 APK 文件的签名是否与证书匹配。下面是一个简单的步骤来使用一个已经存在的 .cer 证书来签名 APK 文件:
步骤1:准备工作
首先,确保你已经安装了 Java JDK 和 Android SDK,并且将其配置好。此外,你还需要一个已经存在的 .cer 证书文件。
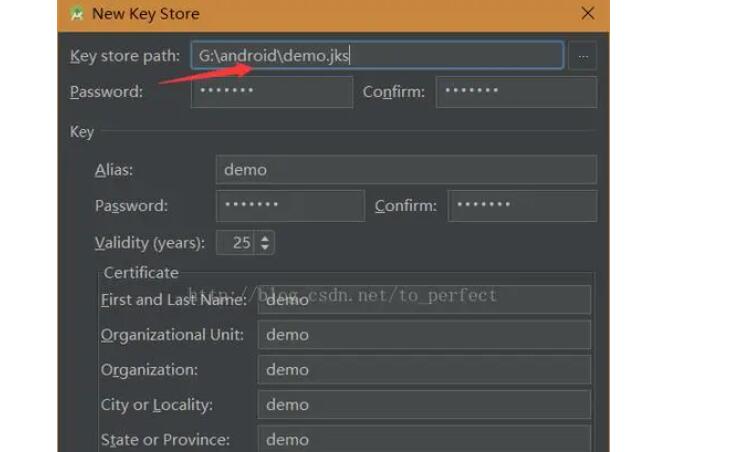
步骤2:生成 Keystore
在命令行中使用 keytool 命令生成一个新的 Keystore,用于签名 APK 文件。示例如下:
keytool -genkey -v -keystore my-release-key.keystore -alias alias_name -keyalg RSA -keysize 2048 -validity 10000
上述命令将会生成一个名为 my-release-key.keystore 的 Keystore 文件,并设置了别名为 alias_name。你可以根据自己的需求修改这些选项。
步骤3:使用现有证书签名 APK
假设你已经有了一个名为 existing-cert.cer 的证书文件。首先,将证书导出为 .p12 格式,执行以下命令:
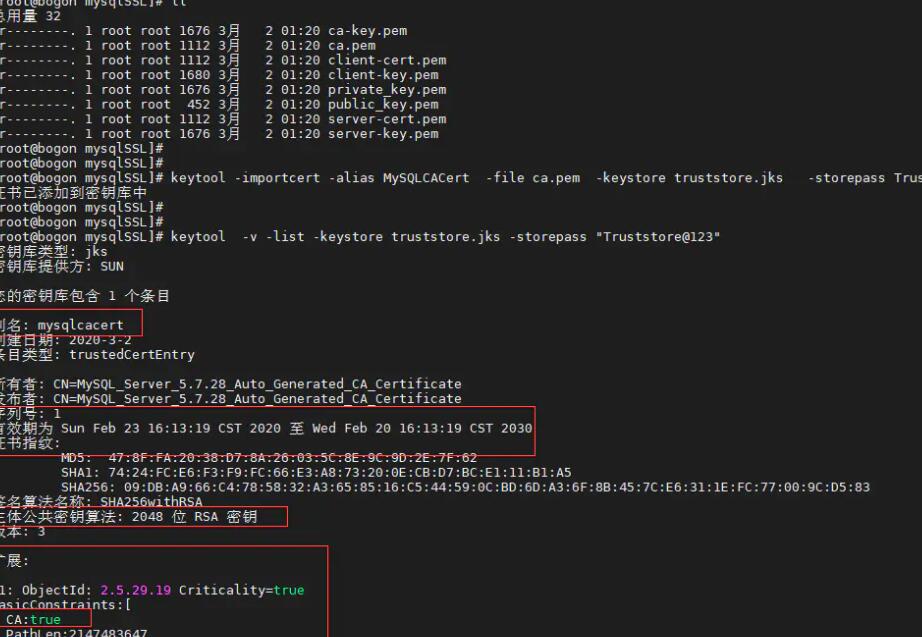
keytool -importcert -file existing-cert.cer -keystore existing-cert.p12 -storetype pkcs12 -alias cert_alias
上述命令将会生成一个名为 existing-cert.p12 的 PKCS12 证书文件,其中包含了你的现有证书信息。
然后,使用以下命令将现有证书导入到之前生成的 Keystore 文件中:
keytool -importkeystore -srckeystore existing-cert.p12 -srcstoretype pkcs12 -destkeystore my-release-key.keystore -deststoretype JKS
执行上述命令后,你现有的证书将会被导入到 my-release-key.keystore 文件中。
步骤4:签名 APK
最后,使用以下命令来签名你的 APK 文件:
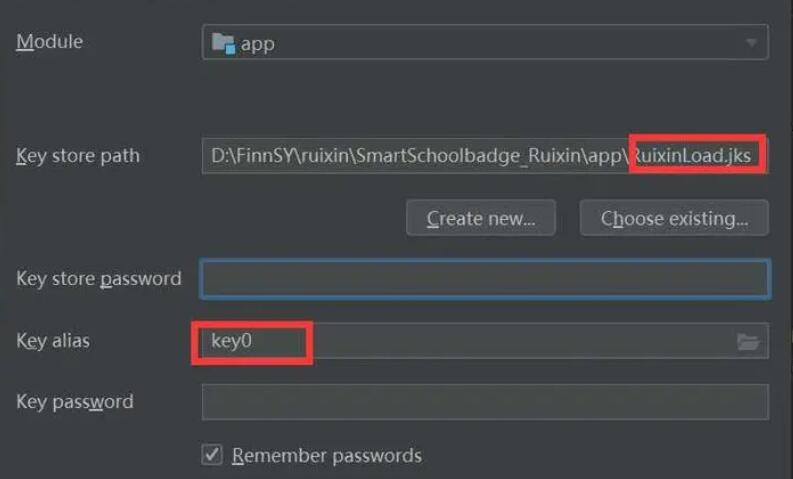
jarsigner -verbose -sigalg SHA1withRSA -digestalg SHA1 -keystore my-release-key.keystore my_application.apk alias_name
上述命令将会使用 my-release-key.keystore 文件来签名名为 my_application.apk 的 APK 文件,并使用之前创建的别名 alias_name。
至此,你就成功地使用了一个已有的 .cer 证书文件来签名你的 APK 文件。签名后的 APK 文件将会具有你的证书信息,并可以用来验证应用程序的来源和完整性。
值得注意的是,签名 APK 文件是一个敏感的过程,确保你的证书文件和 Keystore 文件都得到妥善保管,防止泄露和非法使用。此外,签名后的 APK 文件无法修改,因此在签名前务必确保 APK 内容的正确性和完整性。