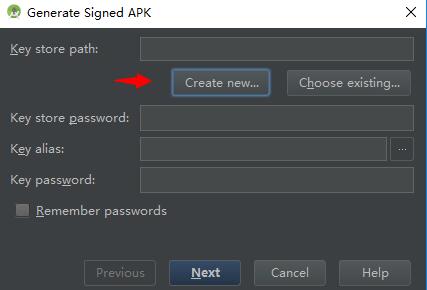
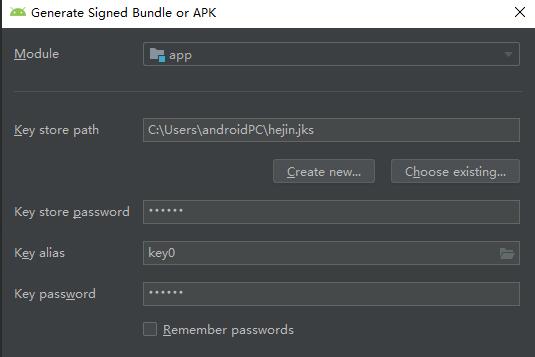
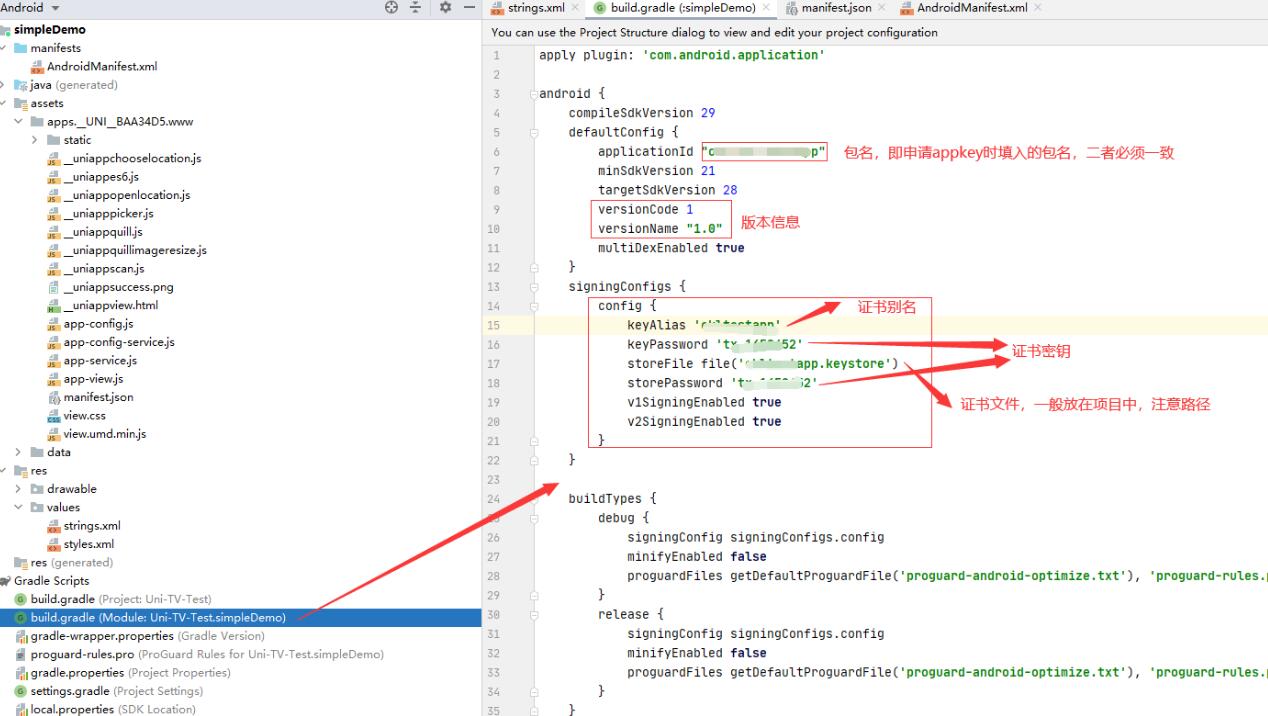
APK签名是Android应用程序打包和发布的重要步骤之一。通过对APK进行数字签名,可以确保APK文件的完整性和可信性,防止篡改和恶意注入,并且在用户下载和安装应用时会得到验证。
APK签名的过程可以分为以下几个步骤:
1. 生成密钥库(Keystore):
在签名APK之前,我们需要先生成一个密钥库文件。密钥库文件是一个包含了密钥和证书的安全存储文件,用于标识开发者和应用程序的身份。可以使用Java Keytool工具生成密钥库文件,执行以下命令:
```
keytool -genkey -alias myalias -keyalg RSA -keystore mykeystore.jks -validity 10000
```
这里`-alias`参数是指密钥库的别名,`-keyalg`参数是指定密钥算法,`-keystore`参数是指定生成的密钥库文件名,`-validity`参数是指密钥库的有效期。
2. 对APK进行签名:
生成密钥库文件后,我们可以使用Android SDK提供的ApkSigner工具来对APK进行签名。首先,我们需要使用keytool工具导出生成的密钥库文件中的证书。执行以下命令:
```
keytool -export -alias myalias -keystore mykeystore.jks -file certificate.pem
```
这里`-alias`参数是指密钥库的别名,`-keystore`参数是指密钥库文件名,`-file`参数是指要导出的证书文件名。成功导出证书后,我们可以使用ApkSigner工具对APK进行签名,执行以下命令:
```
apksigner sign --ks mykeystore.jks --ks-key-alias myalias --in input.apk --out output.apk
```
这里`--ks`参数是指密钥库文件名,`--ks-key-alias`参数是指密钥库的别名,`--in`参数是指要签名的输入APK文件名,`--out`参数是指签名后生成的输出APK文件名。
3. 验证APK签名:
签名完成后,我们可以使用ApkSigner工具来验证APK的签名是否有效,执行以下命令:
```
apksigner verify --verbose output.apk
```
这里`--verbose`参数是指打印详细的验证结果信息。
通过上述步骤,我们可以实现对APK文件的签名和验证。在实际开发中,可以将签名过程集成到构建工具或持续集成系统中,以便自动化执行签名操作。
需要注意的是,密钥库文件和签名证书应当妥善保管,不要将私钥泄露给他人,以免导致应用程序被伪造或篡改。同时,在每次发布新版本APK时,建议使用新的密钥库和签名证书。
总结:APK签名是Android应用程序发布的重要步骤,通过数字签名可以确保APK文件的完整性和可信性。在实际操作中,需要先生成密钥库文件,然后使用ApkSigner工具对APK进行签名,并进行验证。密钥库文件和签名证书需要妥善保管,以确保应用程序的安全性。