Android签名机制是Android应用程序中一项非常重要的安全机制,它用于验证应用程序的身份和完整性。在Android开发过程中,开发者必须对应用进行签名以确保应用的安全性,并在应用发布到Google Play等渠道之前进行签名验证。本文将详细介绍Android签名机制的原理和流程。
一、Android签名机制的原理
Android签名机制基于公钥密码学,使用数字证书对应用进行签名。每个应用都有一个唯一的数字证书,由开发者生成。签名机制主要分为两个步骤,生成数字证书和对应用进行签名。
1. 生成数字证书
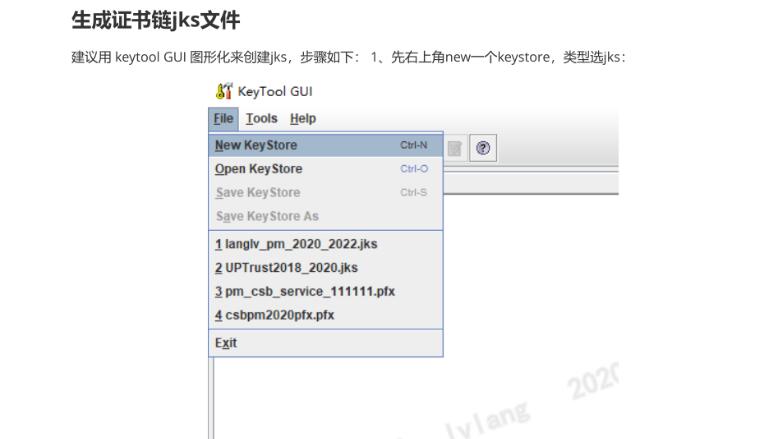
在生成数字证书之前,开发者需要生成一个密钥对,包括一个私钥和一个公钥。私钥用于对应用进行签名,公钥用于对签名进行验证。开发者可以使用Java的keytool工具生成密钥对。
2. 对应用进行签名
生成数字证书之后,开发者需要将密钥对中的私钥用于对应用进行签名。签名过程涉及应用的整个APK文件,包括代码、资源、清单文件等。签名方法是通过对APK文件使用私钥的哈希函数进行处理,生成一个数字签名。此数字签名将与应用一起存储在APK文件中。
二、Android签名机制的流程
Android签名机制的流程主要包括生成密钥对、生成数字证书、签名应用和验证签名。下面详细介绍每个步骤的流程。
1. 生成密钥对
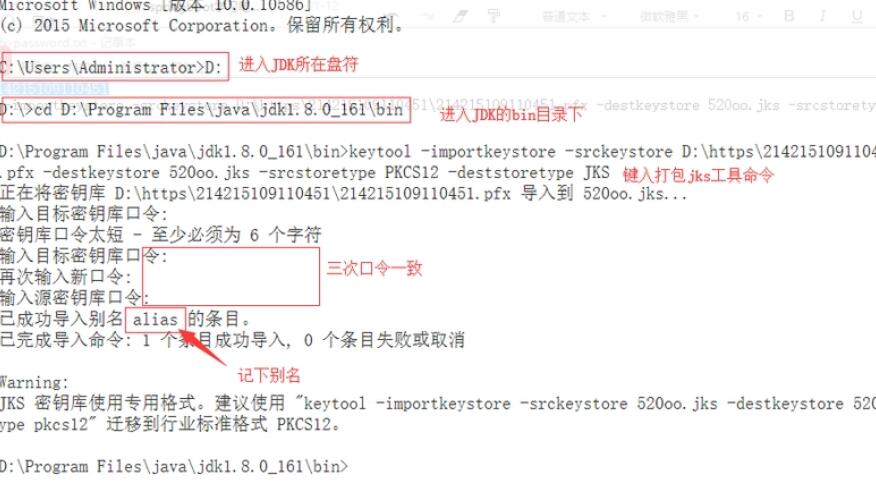
首先,开发者需要使用keytool工具生成一个密钥对。可以使用以下命令生成密钥对:
keytool -genkeypair -alias mykey -keyalg RSA -keysize 2048 -validity 10000 -keystore mykeystore.jks
该命令将生成一个密钥对,并将其存储在名为"mykeystore.jks"的密钥库文件中。
2. 生成数字证书
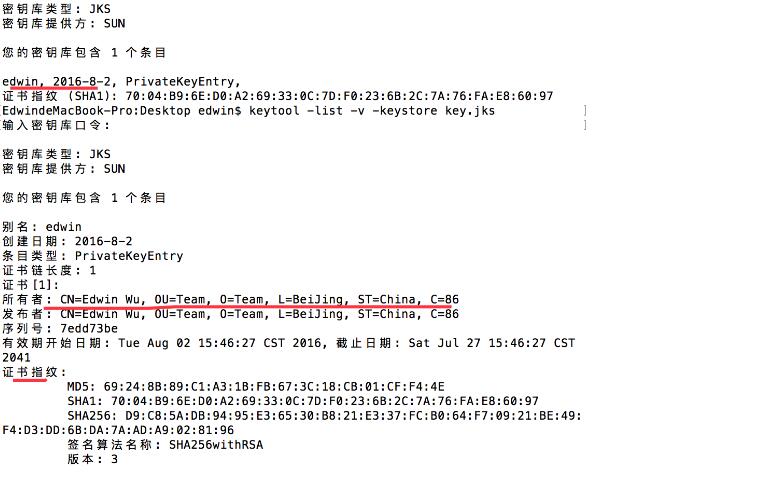
在生成密钥对之后,开发者需要使用keytool工具生成一个数字证书。可以使用以下命令生成数字证书:
keytool -exportcert -alias mykey -keystore mykeystore.jks -file certificate.crt
该命令将生成一个名为"certificate.crt"的数字证书。
3. 签名应用
接下来,开发者需要使用私钥对应用进行签名。可以使用以下命令对应用进行签名:
jarsigner -verbose -keystore mykeystore.jks -signedjar myapp_signed.apk myapp.apk mykey
该命令将使用名为"mykeystore.jks"的密钥库和名为"mykey"的别名对名为"myapp.apk"的应用进行签名,并生成名为"myapp_signed.apk"的签名应用。
4. 验证签名
最后,开发者可以使用以下命令验证签名应用的签名:
jarsigner -verify -verbose -certs myapp_signed.apk
该命令将验证名为"myapp_signed.apk"的签名应用的签名,并显示验证结果。
总结:
Android签名机制是一种基于公钥密码学的安全机制,用于验证应用的身份和完整性。开发者通过生成密钥对、生成数字证书、签名应用和验证签名的流程,可以确保应用的安全性。在开发Android应用时,开发者应该注意保护私钥和密钥库的安全,以防止私钥被泄露。