在移动应用开发过程中,签名是一项非常重要的任务。使用签名可以确保应用的完整性、真实性和不可篡改性。在Android平台上,APK文件是应用程序的安装包,它包含了应用的代码、资源和证书信息。APK签名就是通过对APK文件进行数字签名,来验证APK的完整性和来源的过程。
APK签名的原理是通过使用私钥对APK文件进行哈希计算,生成消息摘要,然后用私钥对消息摘要进行加密生成数字签名。将APK文件、数字签名和公钥一起打包到APK中。当用户安装应用时,系统会使用公钥对APK文件进行验证,验证通过则说明APK文件没有被篡改过。
以下是验证APK签名的详细步骤:
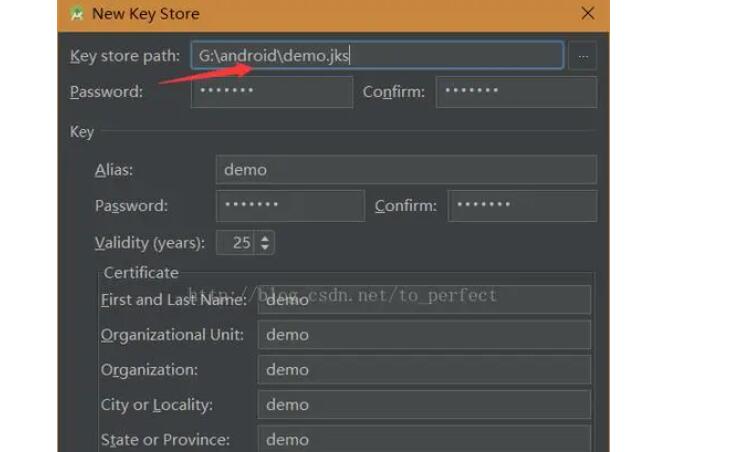
1. 使用Keytool生成密钥对:首先,需要生成一对公私钥对作为签名使用。可以使用Java的Keytool工具生成密钥对,命令如下:
```
keytool -genkey -alias mykey -keystore mykeystore.jks -keyalg RSA -keysize 2048 -validity 365
```
这将生成一个名为mykeystore.jks的密钥库文件,其中包含一个名为mykey的私钥。
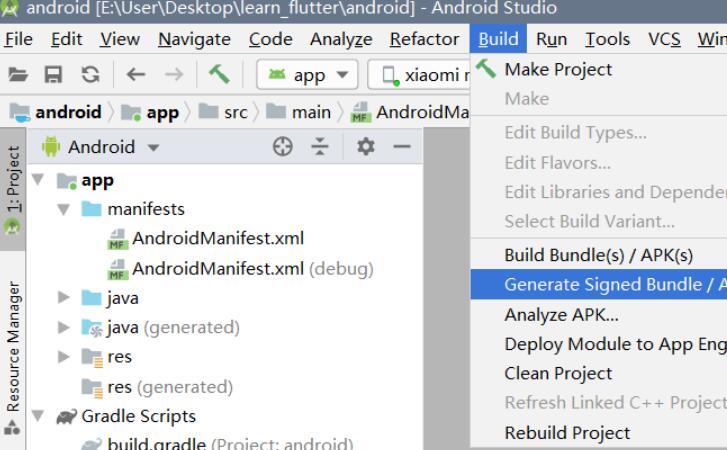
2. 使用Android Studio生成APK文件:在开发应用时,可以使用Android Studio进行编译和打包生成APK文件。
3. 签名APK文件:使用Android SDK提供的工具jarsigner对APK文件进行签名,命令如下:
```
jarsigner -verbose -keystore mykeystore.jks -signedjar signed.apk unsigned.apk mykey
```
其中,mykeystore.jks为密钥库文件的路径,signed.apk为签名后的APK文件名,unsigned.apk为待签名的APK文件名,mykey为密钥库中的私钥别名。
4. 验证APK签名:使用Android SDK提供的工具apksigner对签名后的APK文件进行验证,命令如下:
```
apksigner verify -verbose signed.apk
```
如果输出信息中显示"Verified using v1 scheme"和"Verified using v2 scheme",则表示APK签名验证通过。
在验证APK签名时,使用的是密钥库中的公钥对APK文件进行验证,因此只有拥有对应私钥的开发者才能正确签名APK文件。这样就确保了APK文件的完整性和安全性。
需要注意的是,APK签名只验证了APK文件本身的完整性和来源,无法保证应用内部代码的安全性。因此,在安装第三方APK时,需要谨慎选择可信的来源,并安装来自可信来源的APK文件,以确保手机的安全。