APK的签名是Android应用程序的一部分,用于验证应用的完整性和真实性。当你构建和发布一个应用时,你需要对它进行签名,以确保它没有被篡改或恶意修改。在本篇文章中,我们将详细介绍APK签名的原理和如何修改APK的签名。
1. APK签名的原理:
APK签名使用了公钥密码学的原理,通过私钥签名和公钥验证的方式来确保应用的完整性和真实性。具体流程如下:
- 开发者生成一对公私钥,私钥保存在开发者的计算机中,而公钥则可以被用来验证APK的签名。
- 开发者使用私钥对APK进行签名,生成一个唯一的数字签名。
- 开发者将这个签名放入APK的签名块中,并将APK发布到应用商店或其他渠道。
- 用户下载APK到设备后,系统会使用公钥来验证APK的签名。
- 如果验证成功,系统即可确保APK的完整性和真实性。
2. 修改APK签名的步骤:
现在我们来讨论如何修改APK的签名。修改APK签名通常用于应对以下情况:
- 原始签名密钥已经丢失,开发者无法继续使用原始签名进行更新。
- 开发者想更换签名密钥。
下面是修改APK签名的步骤:
步骤1:生成新的签名密钥对
首先,你需要生成一个新的签名密钥对。可以使用Java的keytool工具生成,命令如下:
```
keytool -genkeypair -alias mykey -keyalg RSA -keysize 2048 -validity 10000 -keystore mykeystore.jks
```
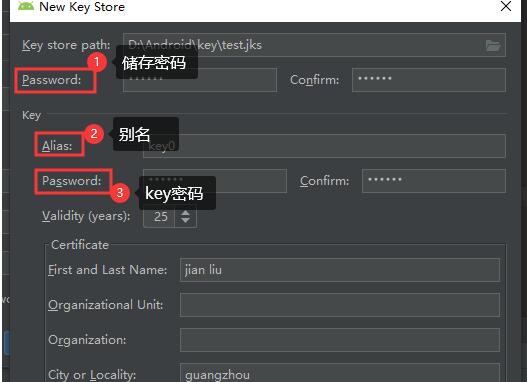
这个命令将生成一个包含私钥和公钥的密钥库文件(mykeystore.jks)。在生成过程中,你需要输入一些相关信息,并设置密码。
步骤2:使用新的密钥对签名APK
使用新生成的密钥对对APK进行签名。可以使用adt工具(Android Development Tools)或apksigner工具(Android SDK Build Tools 28.0.2及以上版本)进行签名。
在adt的工具中,使用如下命令:
```
jarsigner -verbose -sigalg SHA1withRSA -digestalg SHA1 -keystore mykeystore.jks MyApp.apk mykey
```
在apksigner工具中,使用如下命令:
```
apksigner sign --ks mykeystore.jks --ks-key-alias mykey MyApp.apk
```
这些命令将使用新的密钥对对APK进行签名,生成一个新的签名块。
步骤3:验证新签名的APK
需要确保新签名的APK能够被正确验证。可以使用以下命令进行验证:
```
jarsigner -verify -verbose -certs MyApp.apk
```
如果验证成功,将会输出"jar verified"的信息。
3. 注意事项:
在修改APK签名时,需要注意以下几点:
- 修改APK签名可能会导致应用升级失败,因为APK签名是唯一且不可更改的。
- 修改APK签名后,发布到应用商店时需要使用新的签名进行签名,否则应用商店将无法正确验证你的APK。
- 在进行APK签名修改之前,请务必备份原始签名密钥对,以免后续更新和发布遇到问题。
总结:
本文详细介绍了APK签名的原理和如何修改APK的签名。了解APK签名的原理有助于保证应用的完整性和真实性,并且可以帮助开发者在必要时修改APK签名。在修改APK签名时,请谨慎操作并备份原始签名密钥对。希望本文对你有所帮助!