APK是Android应用程序的文件格式,通常用于在Android设备上安装和运行应用程序。每个APK文件都包含应用程序的代码、资源和清单文件。
APK文件的签名是一个重要的安全特性,它确保应用程序在安装和更新过程中没有被篡改和恶意修改。签名验证可以确保应用程序的完整性和可信度。
APK签名由应用程序的开发者使用密钥对私钥进行加密生成。每个开发者都有自己的密钥对,并通过将私钥保持机密,确保只有开发者可以生成有效的签名。
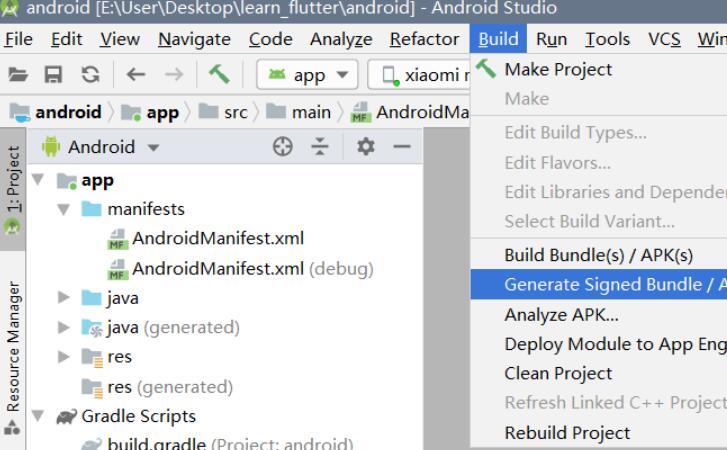
在Android开发中,APK签名有两种类型:Debug签名和Release签名。Debug签名是在开发和调试过程中使用的,它是由Android开发工具自动生成的。Release签名是在应用程序准备发布时使用的,它需要开发者手动生成。
下面是详细介绍如何修改APK并保留签名的步骤:
1. 获取APK工具
首先,需要获取一个能够解压和重新打包APK文件的工具。常用的工具有apktool和jarsigner。apktool可用于解压和重新打包APK文件,而jarsigner用于对重新打包后的APK进行签名。
2. 解压APK文件
使用apktool工具解压APK文件。打开终端或命令行窗口,进入apktool所在的目录,执行以下命令:
```
apktool d your_app.apk
```
这将解压your_app.apk文件,并在当前目录下创建一个与APK文件同名的文件夹。
3. 定位签名文件
在解压后的APK文件夹中,定位到META-INF文件夹。这个文件夹包含应用程序的签名文件。
4. 签名文件备份
首先,将原始的签名文件备份。复制或移动META-INF文件夹到其他位置,确保备份文件的安全性和完整性。
5. 修改APK文件
在APK文件夹中,可以对应用程序的代码、资源和清单文件进行修改。可以添加、删除或替换文件,以满足自己的需求。修改后的文件将会影响应用程序的功能和行为。
6. 重新打包APK文件
使用apktool工具重新打包APK文件。在终端或命令行窗口中执行以下命令:
```
apktool b your_app -o modified_app.apk
```
这将根据修改后的文件重新打包APK。生成一个名为modified_app.apk的文件。
7. 签名APK文件
最后,使用jarsigner工具对重新打包后的APK文件进行签名。在终端或命令行窗口中执行以下命令:
```
jarsigner -verbose -sigalg SHA1withRSA -digestalg SHA1 -keystore your_keystore.jks modified_app.apk your_alias
```
这将使用你的密钥库文件(your_keystore.jks)对APK文件(modified_app.apk)进行签名。需要提供密钥库文件的路径和别名。
如果是Release签名,则使用密钥库文件进行签名。如果是Debug签名,则使用默认的Debug密钥。
8. 安装和测试
使用adb工具将签名后的APK文件安装到Android设备或模拟器上进行测试。在终端或命令行窗口中执行以下命令:
```
adb install modified_app.apk
```
通过以上步骤,你可以修改APK并保留签名。但需要注意的是,修改APK可能涉及到对应用程序的法律风险和违规行为。请始终遵守法律规定和应用商店的政策,并在合法合规的情况下进行应用程序的修改和分发。