签名是在Android应用开发中的一个重要步骤。通过签名,可以确保应用的身份和来源的可靠性,并保护应用的完整性。当应用被签名后,开发者可以将应用打包成APK文件,方便用户在Android设备上安装和使用。
下面我将介绍如何对Android应用进行签名,并将其打包成APK文件的详细步骤。
1. 生成密钥
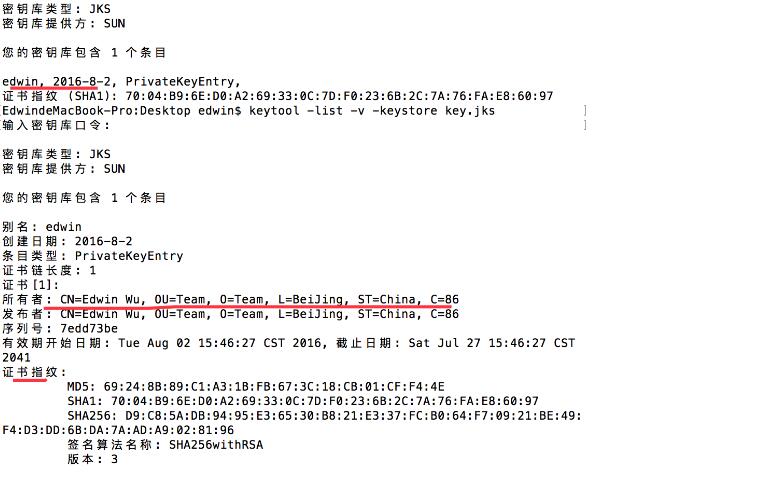
在签名之前,首先需要生成一个密钥。密钥可以通过使用Java的keytool工具来生成,该工具通常包含在Java Development Kit (JDK) 中。
打开命令行终端,并输入以下命令:
```
keytool -genkey -v -keystore my-release-key.keystore -alias my-alias -keyalg RSA -keysize 2048 -validity 10000
```
其中,`my-release-key.keystore` 是生成的密钥存储文件的名称,`my-alias` 是密钥别名,`RSA` 是密钥加密算法,`2048` 是密钥大小,`10000` 是密钥的有效期。
在执行这个命令后,会提示你输入一些信息,例如密钥密码、名称和单位等。请根据需要填写这些信息。
2. 编译应用
在签名之前,需要编译生成应用的未签名APK文件。可以使用Android Studio或命令行工具进行编译。
如果使用Android Studio,可以在菜单栏中选择 `Build` -> `Build Bundle(s) / APK(s)` -> `Build APK(s)`,然后等待应用编译完成。
如果使用命令行工具,可以在项目根目录下打开命令行终端,并输入以下命令:
```
./gradlew assembleRelease
```
编译完成后,可以在项目的 `app/build/outputs/apk/release` 目录下找到生成的未签名APK文件。
3. 签名应用
使用生成的密钥对未签名APK文件进行签名。可以使用Java的jarsigner工具来完成签名。
打开命令行终端,并输入以下命令:
```
jarsigner -verbose -keystore my-release-key.keystore -signedjar my-app-unsigned.apk my-app-unsigned-aligned.apk my-alias
```
其中,`my-release-key.keystore` 是之前生成的密钥存储文件,`my-app-unsigned.apk` 是未签名的APK文件,`my-app-unsigned-aligned.apk` 是签名后的APK文件,`my-alias` 是密钥别名。
执行该命令后,会要求输入密钥密码。
4. 对齐应用
在签名完成后,还需要对APK文件进行对齐操作。这个过程可以使用Android的zipalign工具来完成,该工具通常也包含在Android SDK 中。
打开命令行终端,并输入以下命令:
```
zipalign -v 4 my-app-unsigned.apk my-app-signed.apk
```
其中,`my-app-unsigned.apk` 是签名后的APK文件,`my-app-signed.apk` 是对齐后的APK文件,`4` 是对齐规则。
5. 完成
到这一步,签名和打包APK的工作就完成了。最终生成的APK文件是 `my-app-signed.apk`。
通过以上步骤,可以将Android应用签名并打包成可发布的APK文件。记住,密钥文件要妥善保存,以便在将来更新应用或使用同一密钥发布其他应用时使用。