在Android应用中,HTTPS通信是非常常见的,它可以确保数据在客户端与服务器之间的传输是安全的。而验证SSL证书是HTTPS通信过程中的一项重要步骤,它用于确保用户与服务器之间的通信是安全的、可信任的。
下面是关于如何在Android应用中进行SSL证书验证的一些详细介绍和原理解释。
1. SSL证书的作用
SSL证书用于验证服务器的身份和确保通信的安全性。当客户端发起与服务器的HTTPS连接时,服务器会将其证书发送给客户端。证书包含了服务器的公钥以及相关的身份信息,例如证书的颁发机构、有效期等。
2. 证书链验证
客户端在收到服务器的证书后,会进行证书链验证。证书链是由证书颁发机构(CA)颁发的一系列证书,形成了一个信任的链条。客户端会验证服务器证书的颁发机构是否被信任,以及这个证书是否与其他证书形成了有效的信任链。
3. 证书信任管理
Android系统内置了一些常见的证书颁发机构(如VeriSign、GeoTrust等)的根证书。这些根证书用于验证服务器证书的可信任性。如果服务器的证书由一个客户端不信任的证书颁发机构签发,那么客户端会提示证书错误。为了解决这个问题,可以将服务器证书的根证书添加到客户端的信任库中。
4. 自定义证书验证
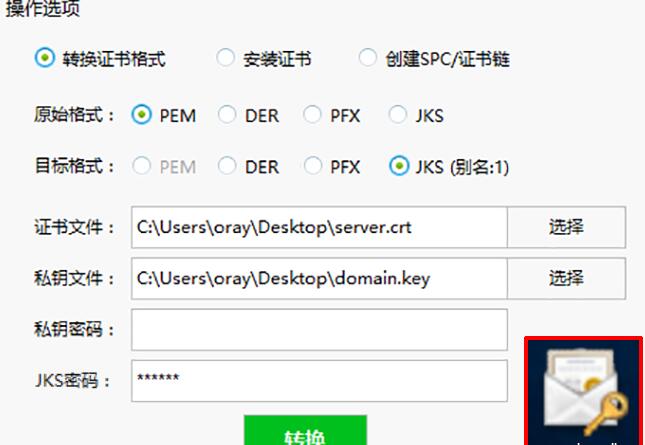
有时候,服务器可能使用自签名的证书,这种证书是由服务器自己生成,而非由公认的证书颁发机构签发的。在这种情况下,客户端可能无法将服务器的证书与根证书进行验证。为了解决这个问题,可以自定义SSL证书验证,即在客户端中添加对这类自签名证书的专门验证逻辑。
5. 如何实现自定义证书验证
可以通过实现`X509TrustManager`接口来实现自定义证书验证逻辑。该接口提供了以下三个方法,可以在HTTPS握手过程中对证书进行验证:
- `checkClientTrusted`: 验证客户端的证书
- `checkServerTrusted`: 验证服务器的证书
- `getAcceptedIssuers`: 获取受信任的证书颁发机构
在`checkServerTrusted`方法中,可以自定义验证逻辑,例如忽略证书链的验证,只验证证书的有效期等。具体的实现方式如下:
```java
public class CustomTrustManager implements X509TrustManager {
@Override
public void checkClientTrusted(X509Certificate[] chain, String authType) throws CertificateException {
// 验证客户端证书
// 可以自定义逻辑,或调用系统默认的验证方式
}
@Override
public void checkServerTrusted(X509Certificate[] chain, String authType) throws CertificateException {
// 验证服务器证书
// 可以自定义逻辑,例如忽略证书链的验证
}
@Override
public X509Certificate[] getAcceptedIssuers() {
// 获取受信任的证书颁发机构
return null; // 返回null表示使用系统默认的受信任机构
}
}
```
然后,在进行HTTPS通信之前,可以将自定义的`CustomTrustManager`设置为`SSLContext`的`TrustManager`:
```java
// 创建自定义TrustManager
TrustManager[] trustManagers = new TrustManager[] { new CustomTrustManager() };
try {
// 创建SSLContext对象,并设置TrustManager
SSLContext sslContext = SSLContext.getInstance("TLS");
sslContext.init(null, trustManagers, null);
// 在HttpURLConnection中使用SSLContext
HttpsURLConnection.setDefaultSSLSocketFactory(sslContext.getSocketFactory());
} catch (Exception e) {
e.printStackTrace();
}
```
通过这种方式,就可以实现对自签名证书的验证,使其能够被Android客户端信任。
总结:
SSL证书验证在Android应用中是非常重要的,它保证了通信的安全性和可信度。我们可以通过使用系统默认的证书验证方式,或者自定义验证逻辑,来实现对证书的验证。这样,即使遇到自签名证书等非标准情况,也能够确保HTTPS通信的可靠性和安全性。