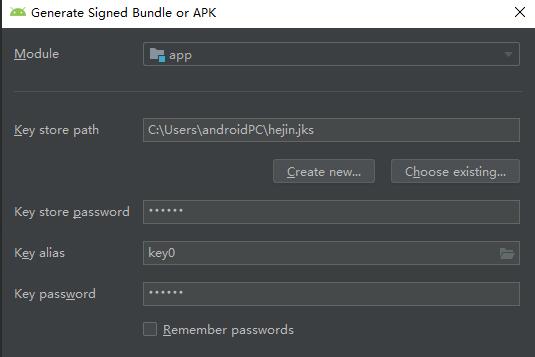
APK是Android应用程序的安装包,每个APK都需要经过签名以确保其完整性和来源的可信度。系统签名是由Google或设备制造商提供的签名,用于验证APK是否来自受信任的来源。
APK签名过程的原理是通过对APK的内容进行哈希计算,并使用私钥对哈希值进行签名。验证签名时,系统会使用与签名时使用的公钥对哈希值进行解密并重新计算哈希值,然后比对两个哈希值是否一致。如果一致,则说明APK没有被修改过,并且签名是有效的。
下面是APK打上系统签名的详细步骤:
1. 获取系统签名的私钥
首先,需要获取到系统签名的私钥。这个私钥通常是由Google或设备制造商提供的,可以通过联系他们获取。私钥通常是一个.keystore文件。
2. 生成APK的密钥库
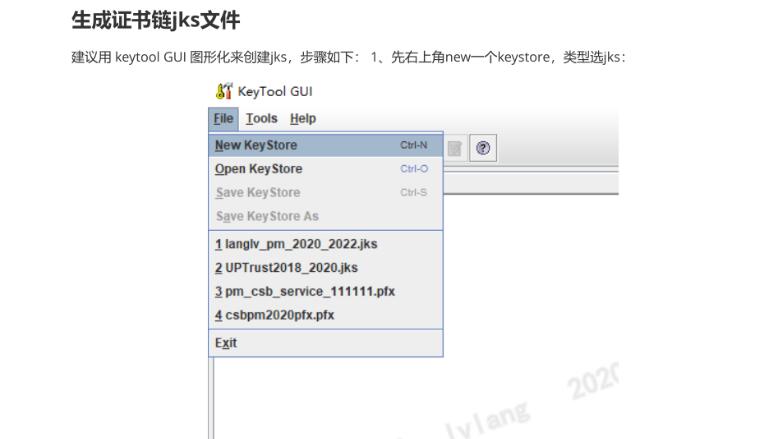
使用Java的keytool工具生成一个密钥库(.keystore)文件,这个文件用于存储APK签名所需的私钥和证书信息。
```
keytool -genkey -v -keystore keystore.jks -alias alias_name -keyalg RSA -keysize 2048 -validity 10000
```
- -genkey:生成密钥库
- -v:显示详细信息
- -keystore:指定密钥库文件名
- -alias:指定密钥的别名
- -keyalg:指定密钥算法为RSA
- -keysize:指定密钥的长度
- -validity:指定密钥的有效期限(单位为天)
生成密钥库时,需要设置一个密码,确保私钥的安全性。
3. 将系统签名的私钥导入密钥库
使用keytool工具将系统签名的私钥导入之前生成的密钥库。
```
keytool -importkeystore -srckeystore system_key.keystore -srcalias system_alias -destkeystore keystore.jks -destalias alias_name
```
- -importkeystore:导入密钥库
- -srckeystore:指定系统签名的密钥库路径
- -srcalias:指定系统签名的密钥别名
- -destkeystore:指定目标密钥库路径
- -destalias:指定目标密钥别名
导入密钥库时,需要输入密钥库的密码和系统签名的密钥密码。
4. 对APK进行签名
使用jarsigner工具对APK进行签名。
```
jarsigner -verbose -sigalg SHA1withRSA -digestalg SHA1 -keystore keystore.jks app.apk alias_name
```
- -verbose:显示详细信息
- -sigalg:指定签名算法为SHA1withRSA
- -digestalg:指定消息摘要算法为SHA1
- -keystore:指定密钥库文件路径
- app.apk:需要签名的APK文件路径
- alias_name:指定密钥的别名
签名过程中,需要输入密钥库密码和签名密码。
5. 验证签名
使用jarsigner工具验证APK的签名是否有效。
```
jarsigner -verify -verbose -certs app.apk
```
如果签名有效,将显示"jar verified"的信息。
通过以上步骤,就可以将APK打上系统签名。注意,系统签名只能由授权的人员使用,非授权人员无法获取到系统签名的私钥。如果在开发过程中需要对APK进行签名,请使用自己的密钥库和私钥进行签名。