在使用Unreal Engine 4(简称UE4)开发安卓游戏时,打包并签名应用是一个必要的步骤,以便将游戏分发给用户。本文将介绍UE4打包安卓应用的原理以及详细的设置过程。
首先,让我们了解UE4打包安卓应用的原理。当我们在UE4中创建一个新项目并准备将其打包为安卓应用时,UE4会将我们的项目编译为一个名为.apk的文件。这个.apk文件是一个Android Package文件,它包含了我们的游戏的所有资源和代码。
.apk文件必须经过签名,才能在Android设备上运行。签名是一种用于验证应用来源以及确保应用完整性的安全机制。通常,我们使用Java密钥库(Java KeyStore)来生成私钥和公钥,然后将私钥用于给我们的应用进行签名。
接下来,我们将详细介绍UE4打包安卓应用时的设置过程:
第一步:创建密钥库(KeyStore)
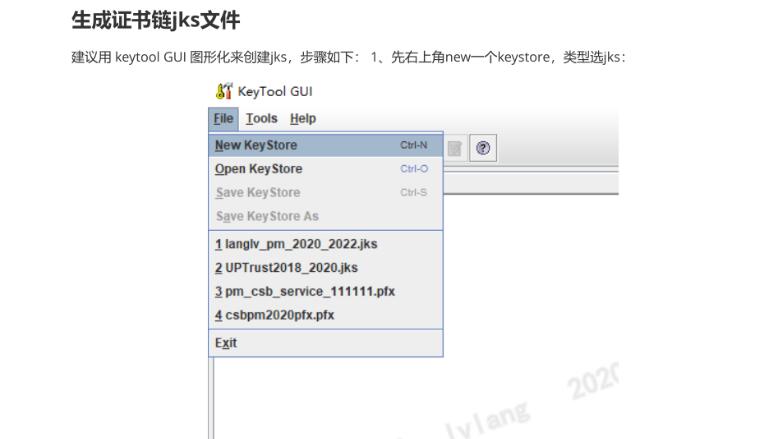
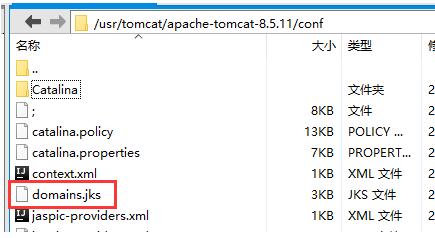
在开始打包之前,我们需要先创建一个密钥库文件(.jks)用于存储我们的私钥和公钥。
1. 打开终端或命令提示符窗口,并导航到您的Java安装目录。
2. 在命令行中输入以下命令:keytool -genkey -v -keystore mykeystore.jks -keyalg RSA -keysize 2048 -validity 10000 -alias myalias
3. 根据提示输入您所需的信息,例如密码、姓名、组织等。
第二步:将密钥库文件导入UE4项目
在这一步中,我们需要将刚刚创建的密钥库文件导入到我们的UE4项目中,并配置生成规则。
1. 打开UE4编辑器,并导航到“项目设置”。
2. 在左侧的面板中选择“Android”。
3. 在右侧的面板中找到“签名(Signing)”部分。
4. 点击“浏览(Browse)”按钮,选择您所创建的密钥库文件。
5. 输入密钥库密码和密钥别名。
第三步:配置应用的签名信息
在这一步中,我们需要配置应用的签名信息,以便在打包时使用。
1. 继续在“项目设置”中找到“Android”部分。
2. 在右侧的面板中找到“签名(Signing)”部分。
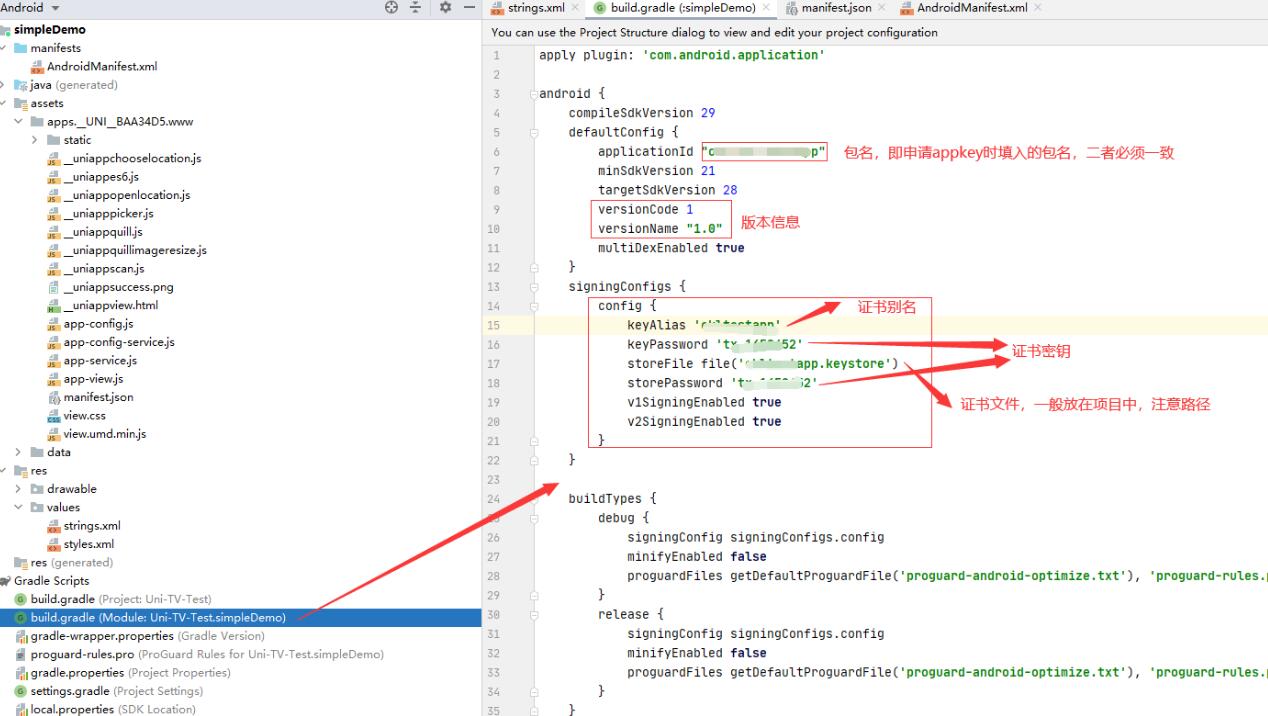
3. 输入应用的KeyStore密码和Key别名。
4. 输入应用的Key密码。
5. 可选:勾选“打包使用全局签名(Package Using Global Signing)”复选框,以在全局使用同一签名。
第四步:开始打包应用
现在,我们可以开始打包应用了。
1. 点击UE4编辑器顶部的“文件(File)”菜单,选择“打包项目(Package Project)”。
2. 选择“Android(ETC2)”或“Android(ASTC)”等合适的平台选项。
3. 点击“打包(Package)”按钮,选择目标文件夹来保存.apk文件。
4. 等待打包过程完成。
完成这些步骤后,您的UE4应用将会被成功打包并签名为.apk文件。您可以通过将该文件分发给用户来进行测试或发布。
总结起来,打包和签名UE4安卓应用是一个很重要的步骤,通过密钥库和签名信息的设置,我们可以确保应用的来源和完整性。随着以上详细的步骤,您可以轻松地打包和签名您的UE4安卓应用,然后将其分发给用户体验。