当我们在Android Studio中开发应用程序时,通常会生成一个未签名的APK文件。这个未签名的APK文件在安装到设备或发布到应用商店之前需要进行签名。签名APK有几个好处,例如确保APK的完整性和来源可信性,以及允许应用程序在用户设备上安装和更新。
在Android Studio中,签名APK的过程可以简化为以下几个步骤:
第一步:生成未签名APK
在Android Studio中,我们可以通过点击“Build”菜单,然后选择“Build Bundle(s) / APK(s)”来生成未签名的APK文件。生成的APK文件通常位于项目的“app/build/outputs/apk”目录下。
第二步:生成密钥库文件(KeyStore)
密钥库文件是一个包含签名证书和私钥的文件。我们可以使用Java的“keytool”工具生成密钥库文件。打开终端或命令提示符窗口,并导航到你想要生成密钥库文件的目录。然后运行以下命令:
keytool -genkeypair -alias myAlias -keyalg RSA -keysize 2048 -validity 10000 -keystore myKeyStore.keystore
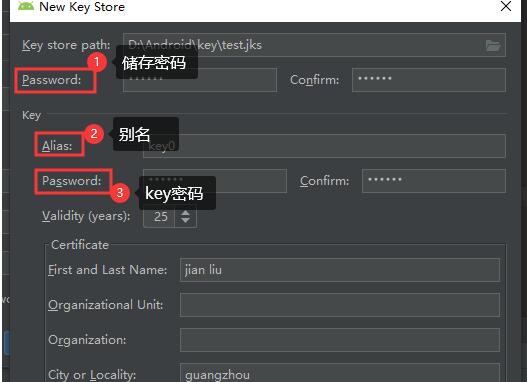
这个命令会生成一个名为“myKeyStore.keystore”的密钥库文件,并要求你输入一些信息,例如密钥库的密码、别名、密码以及其他相关信息。
第三步:配置签名信息
在Android Studio中,打开项目的“build.gradle”文件,并添加以下代码:
android {
...
signingConfigs {
release {
storeFile file("myKeyStore.keystore")
storePassword "密钥库密码"
keyAlias "别名"
keyPassword "别名密码"
}
}
...
buildTypes {
release {
...
signingConfig signingConfigs.release
}
}
}
将上面的代码中的“myKeyStore.keystore”替换为你生成的密钥库文件的路径。将“密钥库密码”和“别名密码”替换为你在生成密钥库文件时设置的密码。
第四步:生成签名APK
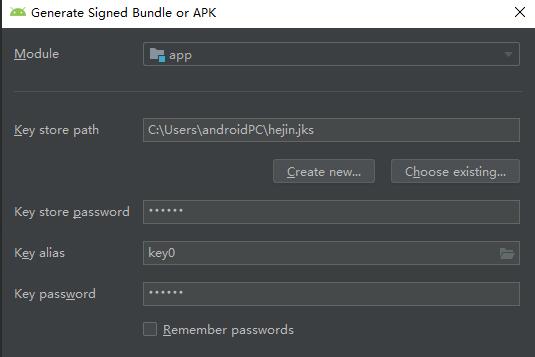
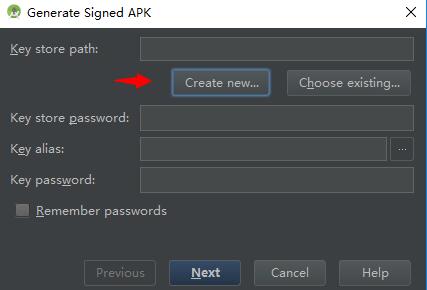
再次点击“Build”菜单,选择“Build Bundle(s) / APK(s)”,这次选择“Generate Signed Bundle(s) / APK(s)”选项。在弹出的对话框中,选择“APK”选项并点击“Next”。然后填写密钥库文件的路径、密码以及相关别名和密码,点击“Next”并选择输出APK的路径和名称,最后点击“Finish”。Android Studio将使用提供的签名信息生成一个已签名的APK文件。
第五步:安装已签名APK
将生成的已签名APK文件传输到你的Android设备,并通过文件管理器打开它。你会看到一个安装界面,点击“安装”按钮即可将应用程序安装到设备上。
总结:
通过以上步骤,我们可以将未签名的APK文件签名为已签名的APK文件,并安装到Android设备上。签名过程中,我们需要生成密钥库文件并配置签名信息,然后通过Android Studio生成已签名的APK文件。这样做可以确保APK的安全性和完整性,同时允许应用程序在用户设备上安装和更新。