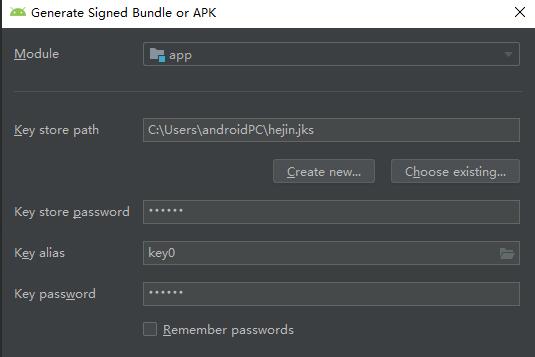
APK 签名是 Android 应用打包后的最后一步,通过对应用进行数字签名,确保应用的完整性和来源可信。签名后的 APK 文件即使被拷贝或篡改,也能验证其完整性和真实性。
APK 签名的原理如下:
1. 首先生成一对密钥:公钥和私钥。私钥用于对应用进行签名,只能由开发者持有,绝不能泄露;公钥用于验证签名,并且可以公开。
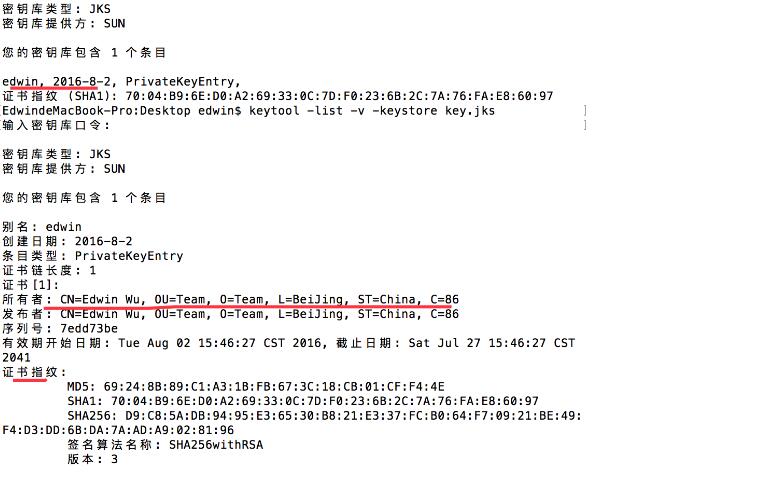
2. 使用 Android SDK 中的命令行工具 `keytool` 生成密钥库(Keystore)文件,其中包含了上述生成的密钥对。密钥库文件可以看作是一个加密容器,用于存储和管理密钥。
3. 使用 Android SDK 中的 `jarsigner` 工具,将应用的 APK 文件和私钥一起进行签名。签名过程会对应用的整个内容进行哈希运算,然后使用私钥对哈希值进行数字签名。
4. 将签名后的 APK 文件安装到设备上时,系统会使用 APK 内的公钥来验证签名。如果验证通过,则表示应用没有被篡改且来自可信来源。
下面详细介绍如何进行 APK 签名:
步骤 1:生成密钥库(Keystore)
1. 打开命令行终端(或使用 Android Studio 提供的终端工具)。
2. 进入 Java JDK 的 `bin` 目录,该目录包含了 `keytool` 工具。示例命令:`cd C:\Program Files\Java\jdk1.8.0_XXX\bin`(具体路径根据安装情况可能有所不同)。
3. 执行以下命令来生成密钥库文件:
```
keytool -genkey -v -keystore my-release-key.keystore -alias my-alias -keyalg RSA -keysize 2048 -validity 10000
```
注意:`my-release-key.keystore` 可以自己定义文件名,`my-alias` 是密钥的别名,`-keyalg RSA` 表示使用 RSA 加密算法,`-keysize 2048` 表示密钥长度为 2048 位,`-validity 10000` 表示密钥有效期为 10000 天。
步骤 2:使用密钥库进行签名
1. 打开命令行终端(或使用 Android Studio 提供的终端工具)。
2. 进入 Android 应用项目的根目录。
3. 执行以下命令来进行签名:
```
jarsigner -verbose -sigalg SHA1withRSA -digestalg SHA1 -keystore my-release-key.keystore my-app.apk my-alias
```
其中,`my-release-key.keystore` 是密钥库文件路径,`my-app.apk` 是待签名的 APK 文件路径,`my-alias` 是密钥的别名。
步骤 3:验证签名
可以使用以下命令来验证已签名的 APK 文件:
```
jarsigner -verify -verbose -certs my-app.apk
```
其中,`my-app.apk` 是已签名的 APK 文件路径。
如果命令输出中包含 "jar verified" 字样,则表示应用的签名验证通过。
注意事项:
- 密钥库文件(.keystore)需要妥善保管,切勿泄露给他人。
- 公钥( .cer 或 .pub 文件)可以发布给他人进行验证。
- 签名后的 APK 文件无法直接修改,修改后的 APK 文件无法通过验证。
以上就是 APK 签名的原理和详细步骤。通过正确进行签名,可以提高应用的安全性,并保证用户下载和安装到设备上的应用是可信的。