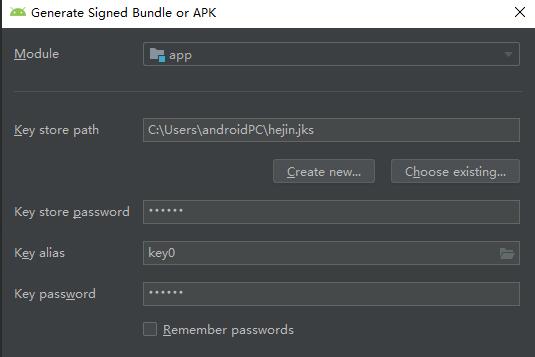
在Android开发中,APK签名是一项非常重要的工作,它用于验证APK文件的完整性和真实性。在发布应用程序之前,开发者需要对APK文件进行签名,以确保用户安装的应用程序是经过验证和安全的。
下面将介绍APK签名的原理和详细的生成过程。
1. APK签名的原理
APK签名使用了公钥/私钥加密技术。开发者首先生成一对密钥,一个是私钥,用于对APK文件进行签名;另一个是公钥,用于验证APK文件的签名。在签名过程中,私钥将APK文件的哈希值加密生成一个签名值,并将签名值和公钥一起存储在APK文件的META-INF目录下的文件中。用户在安装应用程序时,系统会使用公钥来验证APK文件的签名,确保文件未被修改和篡改。
2. 生成APK签名密钥的步骤
步骤1:生成密钥库文件(Keystore)
使用Java的keytool工具来生成密钥库文件。在命令行中输入以下命令来生成密钥库文件:
```
keytool -genkey -v -keystore my.keystore -alias myalias -keyalg RSA -keysize 2048 -validity 365
```
其中,my.keystore是要生成的密钥库文件名,myalias是别名(可以根据需求自定义),RSA是密钥算法,2048是密钥长度(也可以根据需求调整),365是密钥有效期。
步骤2:生成私钥
使用以下命令来生成私钥:
```
keytool -genkeypair -keystore my.keystore -alias myalias -keyalg RSA -keysize 2048 -validity 365
```
这个命令将生成一个密钥对,其中私钥将存储在密钥库文件中。
步骤3:导出私钥
使用以下命令导出私钥:
```
keytool -export -keystore my.keystore -alias myalias -file mykey.pem
```
这个命令将私钥以PEM格式导出到mykey.pem文件中。
步骤4:生成公钥
使用以下命令生成公钥:
```
keytool -list -rfc --keystore my.keystore | openssl x509 -inform pem -pubkey
```
这个命令将从密钥库文件中读取公钥并输出到命令行。
完成上述步骤后,你就成功生成了APK签名密钥。将密钥库文件(my.keystore)和私钥文件(mykey.pem)妥善保存,它们在发布应用程序和更新应用程序时都会用到。
在使用Android Studio或其他开发工具进行应用程序发布时,你可以将生成的密钥库文件配置到构建脚本中,构建工具会基于密钥库文件自动对APK文件进行签名。
总结:
生成APK签名密钥的过程包括生成密钥库文件、生成私钥、导出私钥和生成公钥。这样生成的密钥用于对APK文件进行签名,并确保文件的完整性和真实性。在应用程序发布过程中,密钥库文件和私钥文件非常重要,务必妥善保管。