APK签名是Android应用程序开发中的一个重要环节,它可以保证应用的完整性和真实性。在Android系统中,只有经过签名的APK文件才能被安装和运行。
APK签名的原理是通过私钥加密生成数字签名,并将签名附加到APK文件中。当用户下载和安装APK文件时,系统会使用开发者的公钥进行验证,确保APK文件没有被篡改,并来自于声明的开发者。
下面我将详细介绍APK签名的具体步骤和Java代码示例。
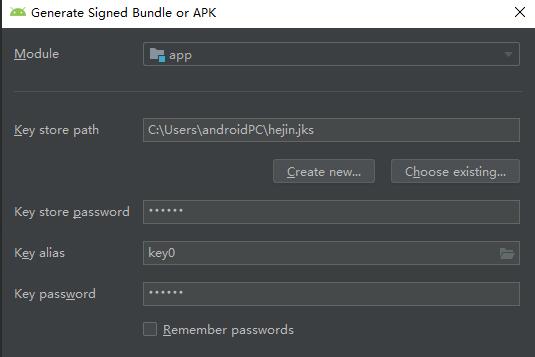
1. 生成密钥库(Keystore)
在进行APK签名之前,我们首先需要生成一个密钥库,其中包含了我们的私钥和公钥。密钥库可以使用Java Keytool工具来生成,可以通过以下命令行执行:
```
keytool -genkeypair -alias mykey -keyalg RSA -keysize 2048 -validity 10000 -keystore keystore.jks
```
执行上述命令后,会要求输入一些信息,例如密钥库的密码、私钥的密码、姓名等。生成的密钥库文件默认为`keystore.jks`,请妥善保存。
2. 生成数字签名
在生成密钥库后,我们可以使用Java代码来生成数字签名。以下是一个简单的示例:
```java
import java.io.FileInputStream;
import java.security.KeyStore;
import java.security.PrivateKey;
import java.security.cert.Certificate;
public class ApkSigner {
public static void main(String[] args) {
try {
// 加载密钥库
FileInputStream fis = new FileInputStream("keystore.jks");
KeyStore keyStore = KeyStore.getInstance("JKS");
keyStore.load(fis, "keystorePassword".toCharArray());
// 获取私钥和证书
String alias = "mykey";
String keyPassword = "keyPassword";
PrivateKey privateKey = (PrivateKey) keyStore.getKey(alias, keyPassword.toCharArray());
Certificate cert = keyStore.getCertificate(alias);
// 创建APK签名实例
ApkSigner apkSigner = new ApkSigner(privateKey, cert);
// 签名APK文件
String inputFilePath = "original.apk";
String outputFilePath = "signed.apk";
apkSigner.signApk(inputFilePath, outputFilePath);
System.out.println("APK签名成功!");
} catch (Exception e) {
e.printStackTrace();
}
}
private PrivateKey privateKey;
private Certificate cert;
public ApkSigner(PrivateKey privateKey, Certificate cert) {
this.privateKey = privateKey;
this.cert = cert;
}
public void signApk(String inputFilePath, String outputFilePath) throws Exception {
// 实现APK签名的具体逻辑
// 具体步骤包括计算文件哈希、使用私钥加密哈希值、生成数字签名等
// 这些步骤可以使用Java的API实现,例如java.security.MessageDigest和java.security.Signature等
}
}
```
上述代码中,我们首先加载密钥库,然后获取私钥和证书。接下来,我们可以将私钥和证书传递给`ApkSigner`类的构造函数创建一个APK签名实例。在`signApk`方法中,我们可以实现具体的APK签名逻辑,包括计算文件哈希、使用私钥加密哈希值、生成数字签名等。你可以使用Java的API来实现这些步骤,例如使用`java.security.MessageDigest`计算文件哈希,使用`java.security.Signature`生成数字签名等。
最后,我们可以调用`ApkSigner`类的`signApk`方法来签名APK文件。签名完成后,你将得到一个已经签名的APK文件。
总结:
APK签名是一项非常重要的任务,它能够确保APK的完整性和真实性。本文详细介绍了APK签名的原理和Java代码示例,希望能对你理解APK签名有所帮助。如果你有任何问题或疑问,请随时与我联系。