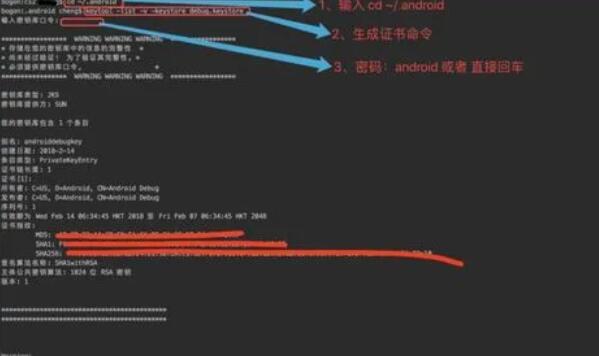
生成正式签名的APK文件是Android应用开发中的一项重要任务,它确保应用程序的安全性和完整性。本文将详细介绍生成正式签名APK文件的原理和步骤。
### 1. 签名的原理
在Android开发中,每个应用都需要一个数字签名来验证应用的身份。签名是一种将开发者所拥有的私有密钥与应用的公共证书进行协同工作的过程。通过数字签名,Android系统能够验证应用的完整性,并确保应用来自于合法的开发者。
数字签名的原理如下:
- 开发者首先生成一对密钥,包括一个私有密钥和一个公共密钥。
- 开发者申请一个数字证书并将公共密钥提交给证书授权机构(CA)对其进行验证。
- CA验证公共密钥后,会为该密钥创建一个证书并返回给开发者。
- 开发者使用私有密钥对应用进行签名,同时将证书附加在应用中。
- 用户在安装应用时,Android系统会使用公共密钥来验证应用的签名,并确保其真实性与完整性。
### 2. 生成签名密钥
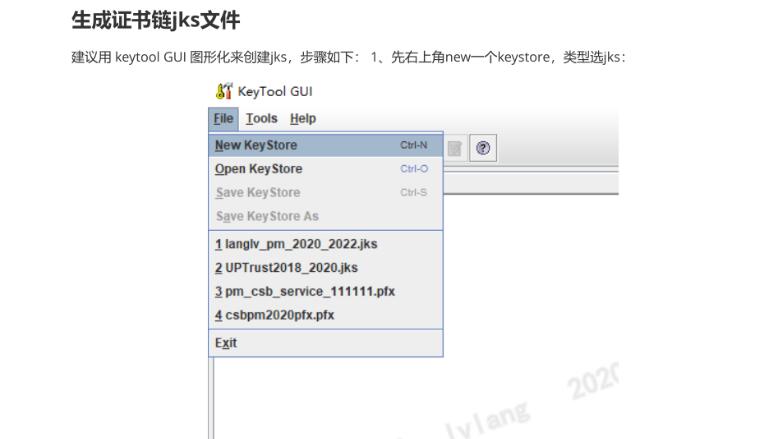
生成签名密钥是生成正式签名APK文件的第一步,可以通过以下命令在命令行中进行操作:
```shell
keytool -genkey -v -keystore my-release-key.keystore -alias my-alias -keyalg RSA -keysize 2048 -validity 10000
```
执行上述命令后,将会要求输入一些信息,如密码、名称、组织单位等。请确保密码是安全且容易记忆的,并将生成的`.keystore`文件保存在安全的地方。
### 3. 配置签名密钥
在生成签名密钥后,需要在项目的`build.gradle`文件中进行配置,以便在构建APK文件时使用它。以下是一个示例配置:
```groovy
android {
...
defaultConfig { ... }
signingConfigs {
release {
storeFile file("my-release-key.keystore")
storePassword "your-store-password"
keyAlias "your-key-alias"
keyPassword "your-key-password"
}
}
buildTypes {
release {
...
signingConfig signingConfigs.release
}
}
}
```
以上配置会将生成的签名密钥用于`release`构建类型,确保生成的APK文件是经过签名的。
### 4. 生成正式签名APK文件
完成签名密钥的配置后,可以通过以下步骤生成正式签名APK文件:
1. 在Android Studio中,选择菜单栏中的`Build` -> `Generate Signed Bundle(APK)`,然后选择`APK`选项。
2. 在弹出的窗口中选择`release`构建类型。
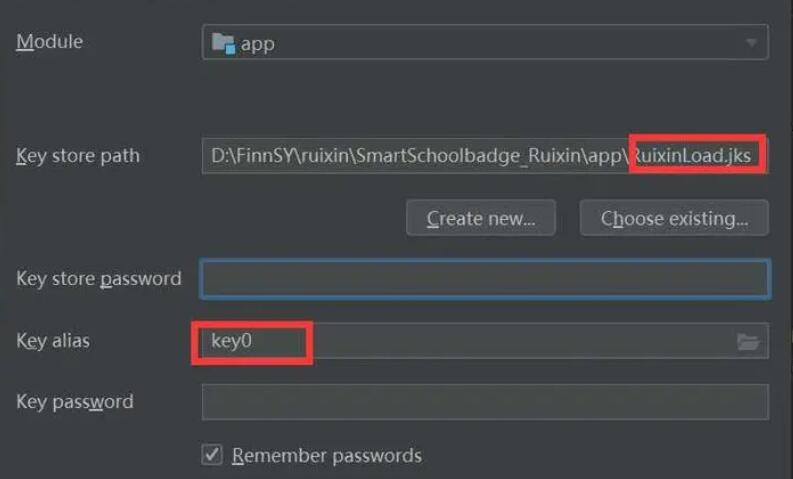
3. 填写签名的相关信息,包括`Key store file`、`Key alias`、`Key password`等。
4. 点击`Next`按钮并选择APK的输出路径。
5. 最后点击`Finish`按钮,Android Studio将会自动生成签名并输出APK文件。
### 总结
生成正式签名的APK文件能够确保应用的安全性和完整性,并防止未经授权的修改。通过按照以上步骤生成签名密钥并配置到项目中,可以轻松生成正式签名的APK文件。需要注意的是,签名密钥应当妥善保存,并在发布应用时定期更换以维护应用的安全性。