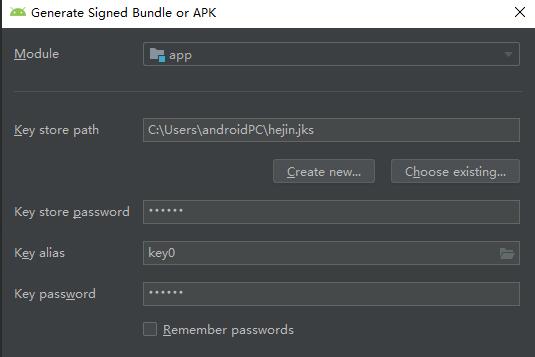
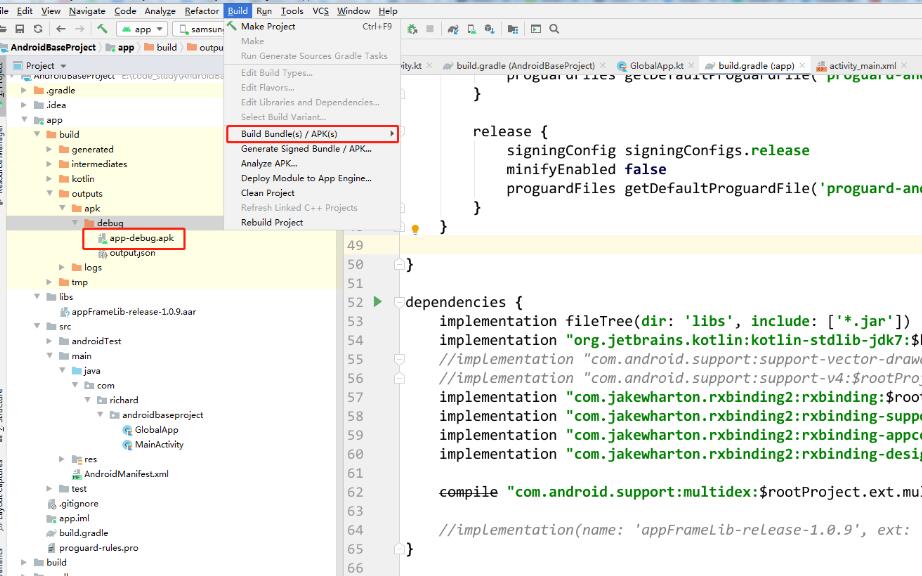
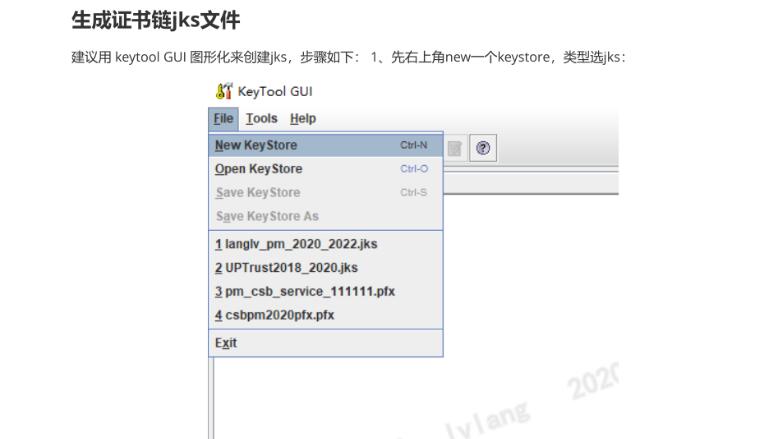
生成含签名文件的apk安装包是将Android应用程序打包成可安装文件的过程。签名文件用于验证应用程序的身份,并确保应用程序没有被篡改。下面是生成含签名文件的apk安装包的详细介绍。
1. 生成签名文件
生成签名文件是生成含签名文件的apk安装包的第一步。签名文件一般包含一个私钥和一个公钥,用于验证apk的完整性和信任性。生成签名文件的步骤如下:
1.1 打开命令提示符或终端窗口,进入Java的bin目录。例如,在Windows系统下,输入以下命令:
```
cd C:\Program Files\Java\jdk1.8.0_281\bin
```
1.2 使用以下命令生成签名文件:
```
keytool -genkey -v -keystore my-release-key.keystore -alias my-key-alias -keyalg RSA -keysize 2048 -validity 10000
```
解释一下以上命令的各个参数:
- `keytool` 是Java自带的密钥和证书管理工具。
- `-genkey` 表示生成新的密钥。
- `-v` 表示在命令提示符或终端窗口显示详细输出。
- `-keystore my-release-key.keystore` 表示生成的密钥存储文件的名称。
- `-alias my-key-alias` 表示生成的密钥别名。
- `-keyalg RSA` 表示使用RSA算法生成密钥对。
- `-keysize 2048` 表示生成的密钥长度为2048位。
- `-validity 10000` 表示密钥的有效期为10000天。
1.3 按照命令提示符或终端窗口中的提示,输入密钥密码、您的名字和组织单位名称等信息。
1.4 完成以上步骤后,将在当前目录下生成一个名为my-release-key.keystore的签名文件。
2. 配置构建文件
接下来,需要在应用程序的构建文件中配置签名文件。假设你使用的是Gradle构建系统,以下是配置签名文件的步骤:
2.1 在项目的根目录下找到build.gradle文件,并打开它。
2.2 在android部分添加如下代码:
```groovy
android {
...
defaultConfig { ... }
signingConfigs {
release {
storeFile file("my-release-key.keystore")
storePassword "密钥密码"
keyAlias "密钥别名"
keyPassword "密钥密码"
}
}
buildTypes {
release {
signingConfig signingConfigs.release
...
}
}
}
```
将上述代码中,`密钥密码`替换为前面生成签名文件时设置的密钥密码;`密钥别名`替换为前面生成签名文件时设置的密钥别名。
3. 生成含签名文件的apk安装包
完成以上步骤后,即可生成含签名文件的apk安装包。以下是生成步骤:
3.1 打开命令提示符或终端窗口,进入项目根目录。
3.2 使用以下命令生成apk安装包:
```
gradlew assembleRelease
```
生成的apk安装包将保存在项目目录的`app/build/outputs/apk/release/`目录下。
以上就是生成含签名文件的apk安装包的详细介绍。生成签名文件和配置构建文件是关键步骤,确保按照上述步骤正确操作即可生成包含签名文件的apk安装包。