Android应用的签名是一种确保应用来源可靠性的机制。在发布Android应用之前,我们需要对应用进行签名。签名会创建一个唯一的身份标识码(SHA1或MD5 Fingerprint),用来验证该应用是否被篡改过。本文将介绍Android应用签名的原理和详细步骤。
一、签名原理
Android应用签名的原理是通过使用私钥对应用进行加密,然后使用相应的公钥对应用进行解密和验证,确保应用的完整性和来源的可靠性。
当我们创建一个Android应用的签名时,首先需要生成一个RSA(或DSA)密钥对。私钥用于对应用进行签名,而公钥则内嵌在应用中,用于解密和验证签名。
当用户下载安装应用时,系统会使用公钥对应用的签名进行解密和验证。如果签名验证通过,说明应用没有被篡改,是可信来源的。
二、签名步骤
以下是生成Android应用签名的详细步骤:
1. 生成密钥库(KeyStore)
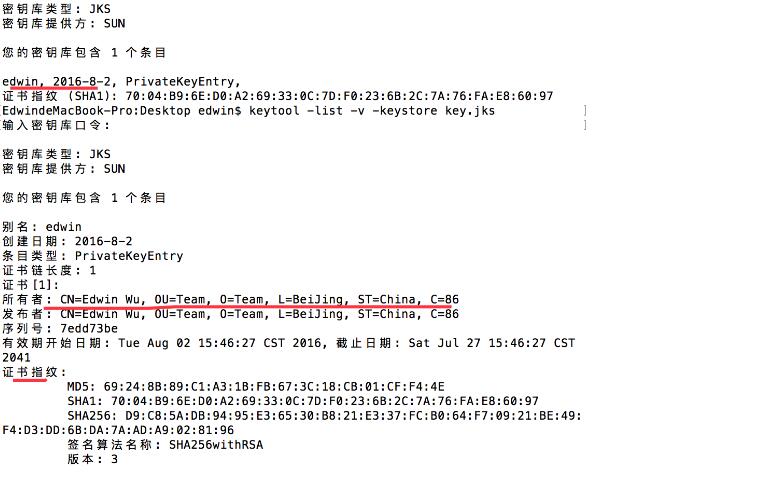
密钥库是存储密钥和证书的安全存储机制。可以使用Java中的keytool命令行工具生成密钥库文件。
示例命令:keytool -genkeypair -alias myalias -keyalg RSA -keysize 2048 -keystore keystore.jks
以上命令将生成一个名为keystore.jks的密钥库文件,并在该密钥库中生成一个名为myalias的密钥对,使用RSA算法,并且密钥长度为2048位。
2. 生成签名证书
签名证书是应用签名的一部分,用于证明应用的身份信息。一般来说,我们可以使用自己生成的签名证书进行开发和测试,而发布到应用商店时,需要使用由可信的证书颁发机构(CA)签发的证书。
示例命令:keytool -exportcert -alias myalias -keystore keystore.jks -file certificate.crt
以上命令将生成一个名为certificate.crt的证书文件,其中包含了应用的公钥信息。
3. 对应用进行签名
在Android项目的build.gradle文件中配置签名信息。
示例代码:
android {
...
defaultConfig {
...
signingConfigs {
release {
storeFile file("keystore.jks")
storePassword "password"
keyAlias "myalias"
keyPassword "password"
}
}
buildTypes {
release {
signingConfig signingConfigs.release
...
}
}
}
...
}
以上配置将应用的签名信息设置为使用之前生成的keystore.jks文件,密码为password,别名为myalias。
4. 生成应用的APK文件
在Android Studio中,选择Build -> Generate Signed Bundle/APK,按照步骤进行操作,生成应用的APK文件。
生成APK文件时,将使用之前生成的密钥库进行签名。
总结:
通过以上步骤,我们可以生成Android应用的签名,确保应用的完整性和来源的可靠性。签名是Android应用开发和发布的重要环节,帮助用户识别被篡改的应用,并保护开发者的知识产权。因此,在发布Android应用之前,务必记得为应用进行签名。