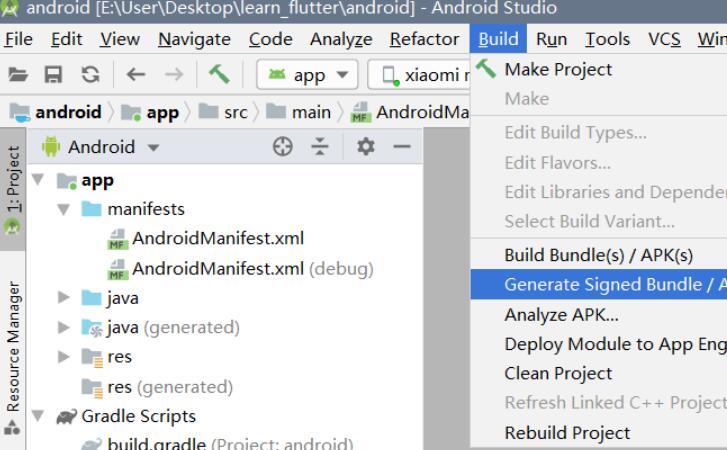
apk签名是在Android应用开发过程中非常重要的一步,它用来保证应用的完整性和安全性。在发布Android应用之前,必须对应用进行签名。签名后的apk文件才能被安装和运行。
一、签名的原理
Android应用签名使用的是数字证书技术,它通过使用私钥对应用进行签名,然后使用公钥进行验证。数字证书包含签名者的公钥及其身份信息,用于证明签名者的身份和应用的完整性。
签名的过程可以分为以下几步:
1. 生成私钥和公钥对:签名者先生成一对私钥和公钥。私钥由签名者保留,用于后续的签名操作;公钥将被嵌入到apk文件中。
2. 对应用进行签名:签名者使用私钥对apk文件进行签名,生成签名文件。签名文件包含私钥的加密信息,用于验证签名的有效性。
3. 将公钥嵌入apk文件:签名者将公钥嵌入到apk文件的META-INF目录下的CERT.RSA文件中。应用在安装时会使用公钥进行验证,以确保应用的完整性和安全性。
二、使用shell脚本实现apk签名
在Linux或类Unix系统中,可以使用shell脚本来实现apk签名。下面是一个简单的示例脚本:
```shell
#!/bin/bash
# 签名文件路径
KEYSTORE_FILE="path/to/keystore"
# 签名文件密码
KEYSTORE_PASSWORD="your_keystore_password"
# 签名别名
KEY_ALIAS="your_key_alias"
# 签名别名密码
KEY_PASSWORD="your_key_password"
# 待签名apk路径
APK_FILE="path/to/unsigned_apk"
# 签名后的apk路径
SIGNED_APK_FILE="path/to/signed_apk"
# 使用keytool命令获取签名文件的信息
stored_key_info=$(keytool -v -list -keystore "${KEYSTORE_FILE}" -storepass "${KEYSTORE_PASSWORD}" -alias "${KEY_ALIAS}" -keypass "${KEY_PASSWORD}")
# 提取签名文件的摘要信息
cert_digest=$(echo "$stored_key_info" | grep "Certificate fingerprints" -A 20 | grep "SHA1:" | awk '{print $2}')
# 提取公钥证书信息
cert_info=$(echo "$stored_key_info" | grep "Owner:" -A 5)
# 提取公钥
pub_key=$(echo "$stored_key_info" | grep "Public Key" -A 9 | grep -E "[A-F0-9]{2}(:[A-F0-9]{2}){15}" -o | tr -d :)
# 使用jarsigner命令进行签名
jarsigner -verbose -sigalg SHA1withRSA -digestalg SHA1 -keystore "${KEYSTORE_FILE}" -storepass "${KEYSTORE_PASSWORD}" -keypass "${KEY_PASSWORD}" -signedjar "${SIGNED_APK_FILE}" "${APK_FILE}" "${KEY_ALIAS}"
echo "APK签名成功!"
echo "签名信息:"
echo "摘要信息:$cert_digest"
echo "公钥证书信息:$cert_info"
echo "公钥:$pub_key"
```
在脚本中,需要将脚本中的路径和密码等参数修改为实际值。脚本使用了keytool命令获取签名文件的信息,然后使用jarsigner命令进行签名操作。签名成功后,会输出签名信息,包括摘要信息、公钥证书信息和公钥。
三、执行签名脚本
保存脚本为sign_apk.sh,并使用终端进入脚本所在的目录,执行以下命令使脚本可执行:
```shell
chmod +x sign_apk.sh
```
然后执行脚本:
```shell
./sign_apk.sh
```
脚本将会读取签名文件的信息,并将签名后的apk保存到指定路径下。执行成功后,将会输出签名信息。
总结:
通过shell脚本实现apk签名是一种方便快捷的方式,特别适用于自动化构建和发布流程。通过理解签名的原理和使用脚本进行签名操作,可以更好地掌握Android应用签名的过程,并保证应用的安全和完整性。