Android应用的签名是确保应用安全性和身份认证的重要步骤。每个Android应用在发布前都需要使用数字证书进行签名,以便系统能够验证应用的完整性和真实性。本文将详细介绍Android签名的原理和步骤。
**1. 签名原理**
Android应用签名使用的是非对称加密算法,主要包括以下几个步骤:
1. 首先,开发者向证书机构申请数字证书,证书机构将为开发者生成一对公钥和私钥。公钥用于验证签名,私钥用于生成签名。
2. 开发者将应用文件进行哈希处理,生成一个唯一标识应用内容的哈希值。
3. 然后,开发者使用私钥对哈希值进行加密,生成一个签名文件。
4. 开发者将应用文件和签名文件一起打包成APK文件。
5. 用户在安装应用时,系统会验证APK文件的完整性,提取签名文件和应用文件。
6. 系统使用公钥对签名文件进行解密,得到哈希值。
7. 系统对应用文件进行哈希处理,生成一个新的哈希值。
8. 系统比较新的哈希值和解密得到的哈希值,如果两者一致,则说明应用未被篡改,验证通过。
**2. 签名步骤**
下面是Android应用签名的详细步骤:
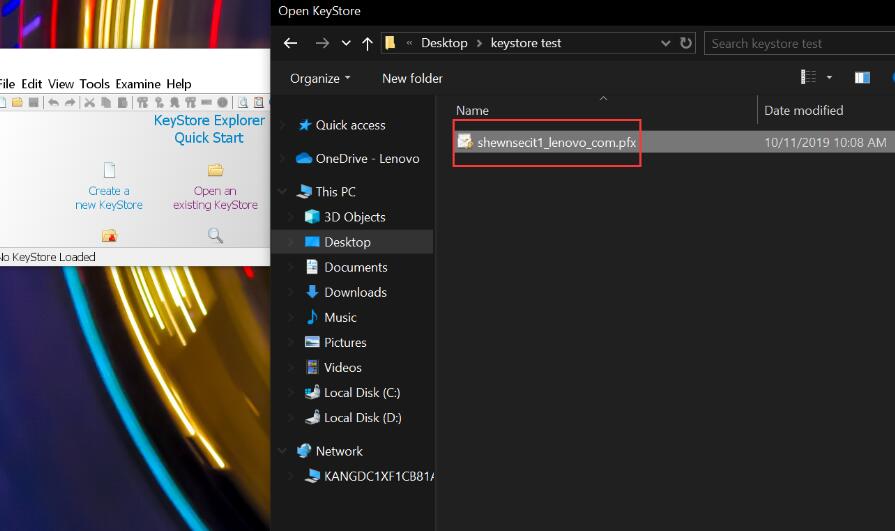
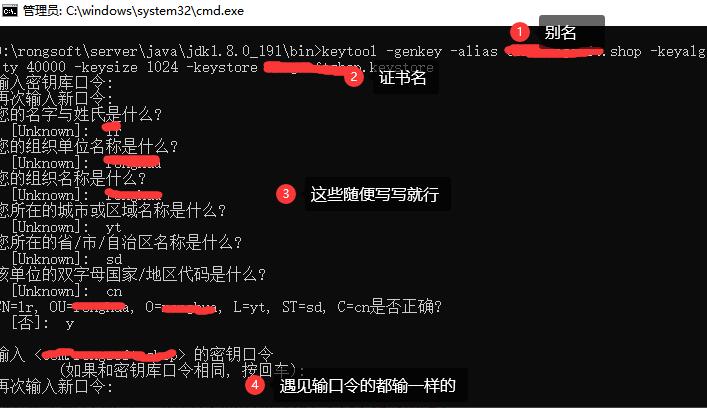
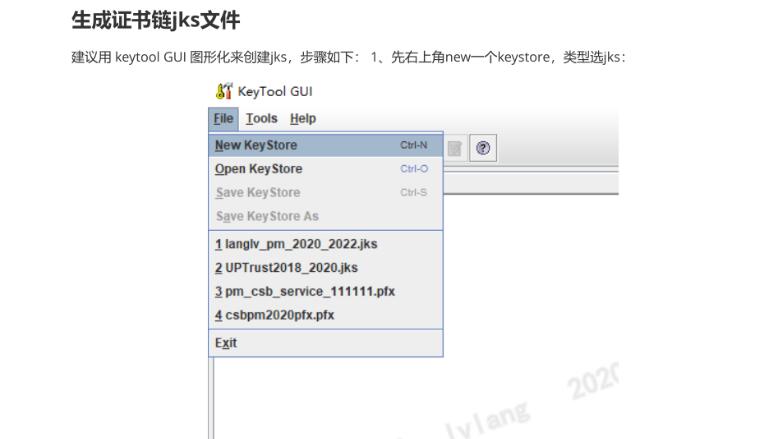
1. 生成密钥库文件(JKS):打开命令行界面,输入以下命令生成一个密钥库文件。
```
keytool -genkey -v -keystore my-release-key.jks -keyalg RSA -keysize 2048 -validity 10000 -alias my-alias
```
其中,my-release-key.jks是生成的密钥库文件名,my-alias是别名,可以根据需要自行设置。
2. 生成私钥文件(PEM)和公钥文件(DER):输入以下命令生成私钥文件和公钥文件。
```
keytool -exportcert -alias my-alias -keystore my-release-key.jks -rfc -file key.pem
```
```
keytool -export -alias my-alias -keystore my-release-key.jks -file key.der
```
3. 生成签名文件(SHA1):输入以下命令生成签名文件。
```
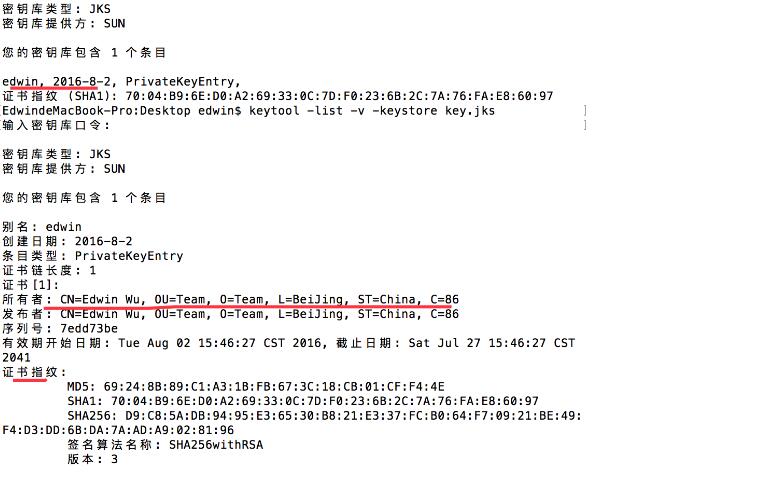
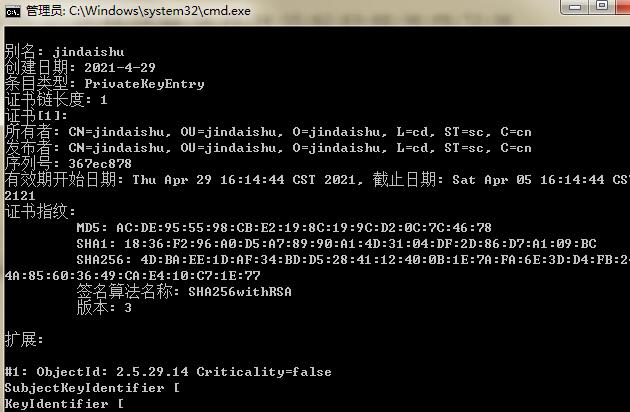
keytool -list -v -keystore my-release-key.jks -alias my-alias -storepass my-password -keypass my-key-password
```
其中,my-password是密钥库密码,my-key-password是私钥密码。
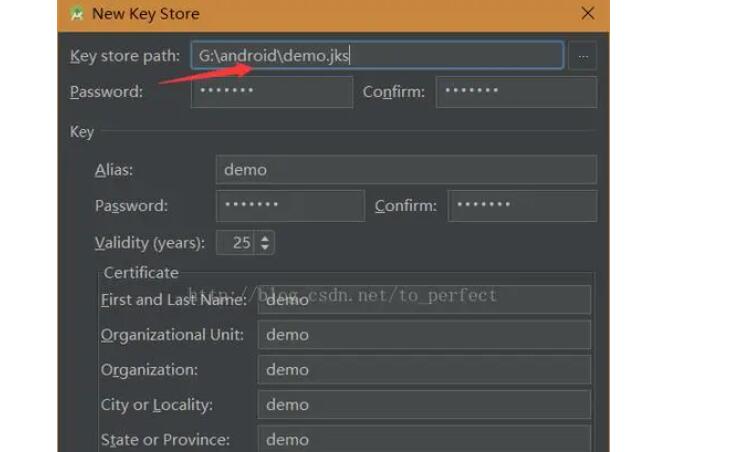
4. 通过Android Studio配置签名:打开Android Studio,选择Build->Generate Signed Bundle/APK,并填写相应的信息,包括密钥库别名、密码、签名文件等。
5. 签名APK文件:点击“Finish”按钮后,Android Studio将自动签名APK文件,生成一个已签名的应用文件。
**3. 验证签名**
在应用发布时,系统会使用签名文件进行验证。开发者也可以手动验证签名,以确保应用的完整性和真实性。
1. 解压APK文件:将APK文件改名为ZIP后缀,然后解压缩得到应用文件和签名文件。
2. 获取签名文件:在META-INF文件夹中,通过读取形如"xxx.RSA"的文件获取签名文件。
3. 验证签名:使用公钥对签名文件进行解密,得到哈希值,再计算应用文件的哈希值,比较两者是否一致。
```
keytool -printcert -jarfile app.apk
```
以上就是Android应用签名的原理和详细步骤。通过对应用进行签名,可以保证应用的完整性和身份认证,提高用户对应用的信任度。