软件签名证书是用于验证软件身份和完整性的一种技术手段。在Android平台上,软件签名证书被广泛应用于验证应用程序的合法性和可信性。本文将详细介绍软件签名证书在Android中的原理以及相关的使用方法。
1. 软件签名证书的原理
在Android系统中,每个应用程序都必须具有一个唯一的数字证书。软件开发者使用私钥生成数字签名,将其与应用程序打包在一起,并将公钥发布到应用商店或其他渠道。当用户下载并安装应用程序时,系统将验证应用程序的数字签名是否与发布时的签名一致,以确保应用程序的完整性和安全性。
软件签名证书的原理可简述为:
- 开发者使用密钥对生成公钥和私钥。
- 开发者使用私钥对应用程序进行数字签名。
- 开发者将签名后的应用程序发布到应用商店或其他渠道。
- 用户下载应用程序时,系统会验证应用程序的数字签名是否与发布时签名一致。
2. 生成软件签名证书
在Android开发过程中,生成软件签名证书是一个必要的步骤。下面是生成软件签名证书的方法:
2.1 生成密钥库(KeyStore)
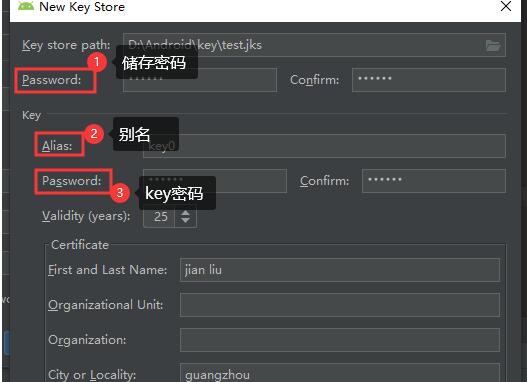
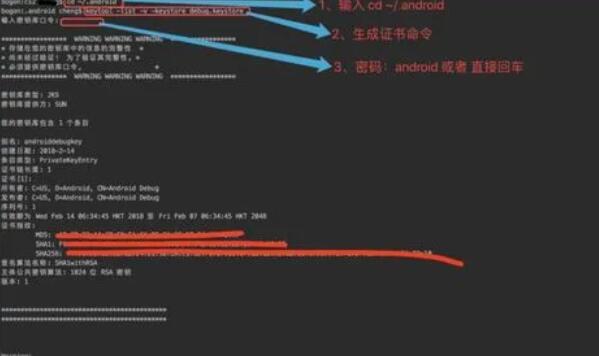
首先,需要使用Java的keytool工具生成一个密钥库(KeyStore),命令如下:
```
keytool -genkey -v -keystore myKeyStore.keystore -alias myAlias -keyalg RSA -keysize 2048 -validity 10000
```
上述命令中,生成了一个名为myKeyStore.keystore的密钥库文件,其中包含一个名为myAlias的密钥对。
2.2 导出APK文件并签名
在Android开发过程中,需要将应用程序打包为APK文件,并使用上一步生成的密钥对进行签名。可以使用Android Studio自带的打包工具,或者使用命令行进行操作。
使用Android Studio进行打包和签名的步骤如下:
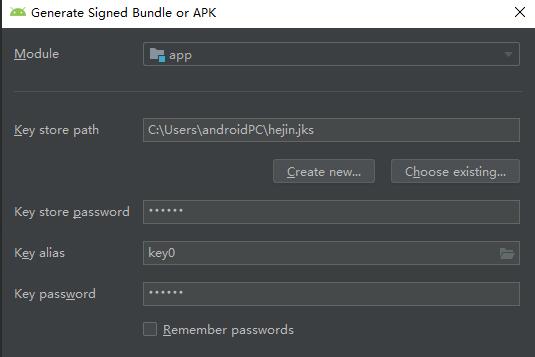
- 在菜单栏选择Build -> Generate Signed Bundle/APK。
- 选择APK,然后点击Next。
- 选择之前生成的密钥库文件和密钥别名,输入密码等相关信息。
- 最后点击Finish,即可生成签名后的APK文件。
使用命令行进行打包和签名的命令如下:
```
./gradlew assembleRelease
jarsigner -verbose -sigalg SHA1withRSA -digestalg SHA1 -keystore myKeyStore.keystore myApp.apk myAlias
```
上述命令中,assembleRelease命令用于生成未签名的APK文件,jarsigner命令用于进行签名操作。
3. 验证软件签名证书
在用户下载并安装应用程序时,系统会自动验证应用程序的签名证书。如果应用程序的签名证书与发布时的证书不一致,系统会提示用户应用程序可能不安全,并给出相应的警告。用户可以选择继续安装或取消安装应用程序。
因此,为了确保应用程序的信任与完整性,开发者在发布应用程序之前应该使用正确的签名证书进行签名,并将签名证书保密。同时,用户在下载应用程序时应保持警惕,确保应用程序来源可信。
总结:
本文介绍了软件签名证书在Android中的原理和生成方法。通过对应用程序进行数字签名,可以确保应用程序的完整性和安全性,为用户提供可信的应用程序。开发者和用户都应对签名证书的使用和验证有一定的了解,以保障应用程序的可信性和安全性。