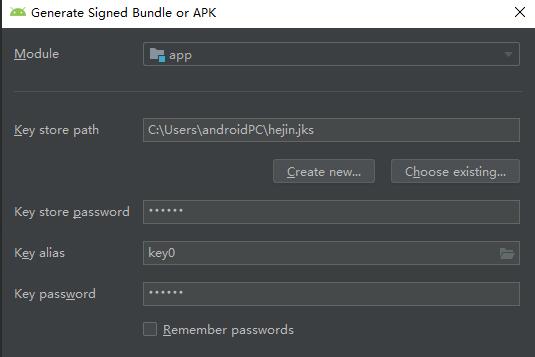
APK签名是安卓开发中非常重要的一步,它可以保证APK文件的完整性和可信度。在命令行中对APK签名可以在构建过程中自动化签名过程,提高开发效率。本文将详细介绍如何使用命令行对APK签名。
首先,我们需要了解APK签名的原理。APK签名是将APK文件与开发者的数字证书进行关联,以确保APK文件的可信度和完整性。签名过程主要分为以下几步:
1. 创建一个密钥库(KeyStore):密钥库是存储开发者数字证书和私钥的文件,用于后续签名过程。
```
keytool -genkey -alias myAlias -keyalg RSA -keysize 2048 -validity 365 -keystore myKeystore.keystore
```
以上命令会生成一个名为myKeystore.keystore的密钥库文件,并为该密钥库创建一个别名为myAlias的签名密钥对。在执行命令时,需要提供一些相关信息,如密钥库的密码、别名的密码、姓名等。
2. 对APK进行签名:在签名过程中,我们需要使用密钥库和别名来对APK进行签名。
```
jarsigner -verbose -sigalg SHA1withRSA -digestalg SHA1 -keystore myKeystore.keystore myApp.apk myAlias
```
以上命令会使用myKeystore.keystore密钥库中的myAlias别名对myApp.apk文件进行签名。在执行命令时需要提供密钥库密码和别名密码。
3. 验证APK签名:签名完成后,可以使用以下命令验证签名是否生效。
```
jarsigner -verify -verbose -certs myApp.apk
```
以上命令会验证myApp.apk文件的签名,并打印出签名信息。
以上就是APK签名的原理和基本步骤。接下来,我们可以通过命令行来完成整个签名过程。
1. 在命令行中定位到Android SDK的build-tools目录中,该目录通常位于Android SDK安装目录下的build-tools文件夹中。
2. 在该目录下使用keytool命令生成密钥库。命令如下:
```
keytool -genkey -alias myAlias -keyalg RSA -keysize 2048 -validity 365 -keystore myKeystore.keystore
```
3. 定位到待签名APK所在的目录,并执行以下命令进行APK签名:
```
jarsigner -verbose -sigalg SHA1withRSA -digestalg SHA1 -keystore path/to/myKeystore.keystore path/to/myApp.apk myAlias
```
在执行命令时,需要将path/to/myKeystore.keystore替换为实际的密钥库路径,将path/to/myApp.apk替换为实际的APK文件路径,将myAlias替换为实际的别名。
4. 等待命令执行完成后,使用以下命令验证签名是否生效:
```
jarsigner -verify -verbose -certs path/to/myApp.apk
```
以上就是在命令行中对APK进行签名的详细步骤。通过使用命令行签名,开发者可以在构建过程中自动化签名过程,提高开发效率。
值得注意的是,在实际使用中,开发者需要注意保护好密钥库文件和别名的密码,以确保签名的安全性。此外,为了确保APK的可信度,开发者应该使用合法、可信的数字证书进行签名。