获取安卓应用签名的方法可以通过以下步骤实现:
1. 签名概述
安卓应用的签名是一个用于验证应用来源和完整性的数字证书。通过签名,用户可以确认应用是由可信的开发者发布,并且应用的内容没有被篡改。获取应用签名可以用于验证应用的来源和完整性,确保用户不会收到来自未经授权的应用的恶意代码或数据。
2. 获取安卓应用签名的方法
有多种方法可以获取安卓应用的签名,下面分别介绍其中两种常用的方法:通过命令行和通过代码获取签名信息。
2.1 通过命令行获取应用签名
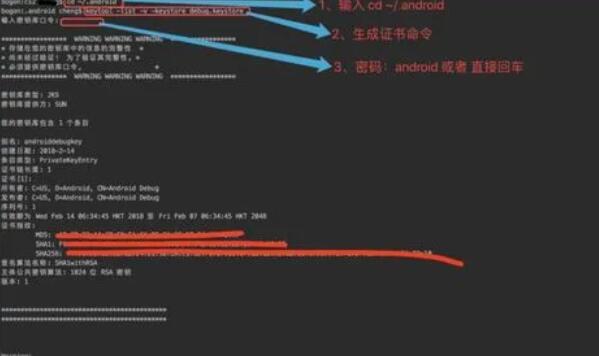
在命令行中使用以下命令可以获取应用的签名信息:
```shell
keytool -list -v -keystore your_keystore_path.keystore -alias your_alias_name
```
其中,your_keystore_path.keystore是指你的 keystore 文件的路径,your_alias_name 是指你在创建 keystore 时设置的别名。在执行命令后,系统会要求输入 keystore 的密码。成功输入密码后,系统会输出应用的签名信息,包括签名的 SHA1 和 MD5 值。
2.2 通过代码获取应用签名
通过代码获取签名信息需要在应用中添加以下代码:
```java
try {
PackageInfo packageInfo = getPackageManager().getPackageInfo(getPackageName(), PackageManager.GET_SIGNATURES);
Signature[] signatures = packageInfo.signatures;
for (Signature signature : signatures) {
byte[] signatureBytes = signature.toByteArray();
MessageDigest md = MessageDigest.getInstance("SHA");
md.update(signatureBytes);
String signatureHash = Base64.encodeToString(md.digest(), Base64.DEFAULT);
Log.i("Signature Hash:", signatureHash);
}
} catch (PackageManager.NameNotFoundException | NoSuchAlgorithmException e) {
e.printStackTrace();
}
```
在代码中,getPackageManager() 方法用于获取 PackageManager 实例,getPackageInfo() 方法用于获取应用的包信息,通过遍历包信息中的 signatures 数组,可以获取到应用的签名信息。通过 MessageDigest 对签名信息进行摘要算法(如 SHA-1),可以得到签名的哈希值。在上述代码中,签名的哈希值被转换为 Base64 编码的字符串,并通过日志输出。
3. 应用签名的应用场景
获取应用签名可以用于以下场景:
- 用于应用签名验证:在某些情况下,需要验证应用的签名,以确认应用的来源和完整性。比如,某些应用市场要求应用必须使用特定的签名才能发布。
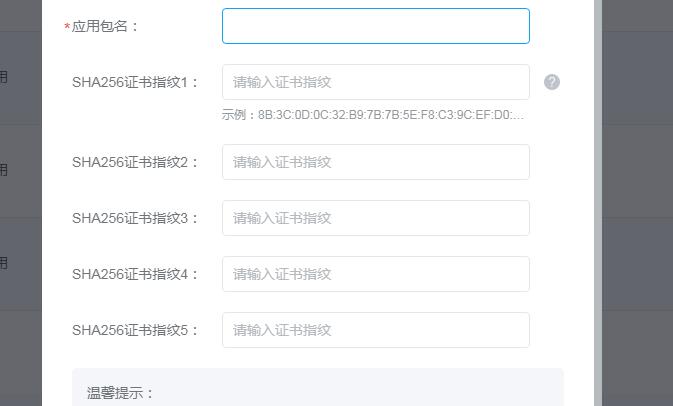
- 用于集成第三方 SDK:在集成某些第三方 SDK 时,可能需要提供应用的签名信息,以确保 SDK 的合法使用。
- 用于应用的数字版权保护:应用签名可以作为应用的唯一标识,用于保护应用的版权。
总结:
通过命令行或者代码可以获取安卓应用的签名信息。应用签名可以用于验证应用的来源和完整性,在应用开发和发布中具有重要的作用。