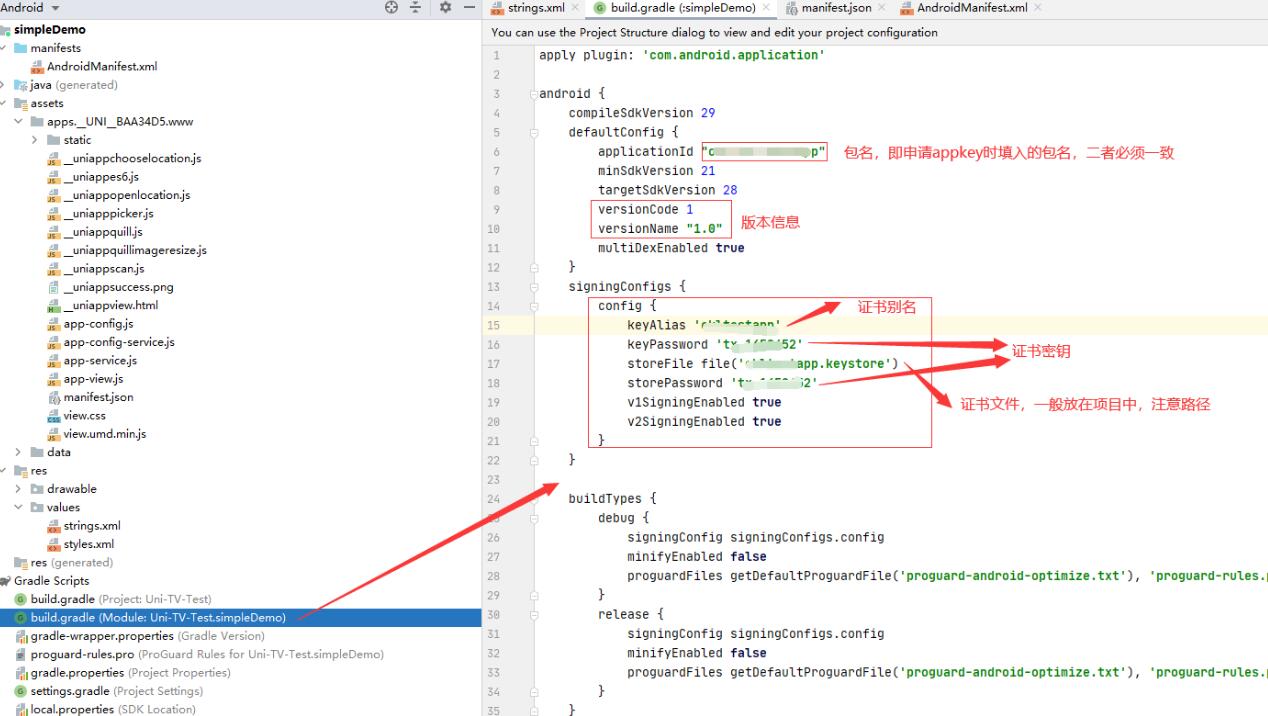
在安卓开发中,应用程序的签名是确保程序的完整性和安全性的重要手段。通过验证应用程序的签名,可以判断应用程序是否被篡改或从可信的来源获取。下面详细介绍一下如何查看安卓包是否签名。
安卓应用程序的签名是通过使用数字证书进行创建的。数字证书由开发者使用一组私钥和公钥生成,其中私钥用于对应用程序进行签名,而公钥则由系统和其他应用程序用于验证签名。
要查看一个安卓包是否签名,可以使用Java SDK提供的keytool工具,以下是具体的步骤:
1. 首先,确保你已经安装了Java SDK,可以在命令行中运行"java -version"来检查。
2. 在命令行中,进入到你的安卓开发工具目录下的"bin"目录。例如,如果你使用的是Android Studio,可以使用以下命令来进入到bin目录:
```
cd YOUR_SDK_PATH/sdk/build-tools/YOUR_BUILD_TOOLS_VERSION
```
3. 运行以下命令来查看应用程序的签名信息:
```
keytool -printcert -jarfile YOUR_APK_FILE_PATH
```
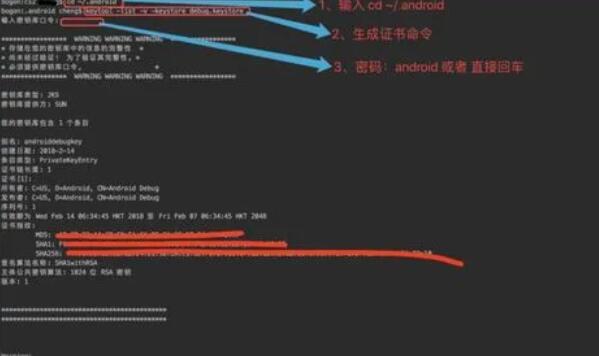
其中,YOUR_APK_FILE_PATH是你要检查的安卓包的路径。运行以上命令后,将会显示该应用程序的签名信息,包括签名者姓名、组织、签名算法等。
除了使用keytool工具,你还可以通过使用Java代码来查看安卓包的签名信息。以下是一个简单的示例代码:
```java
import java.io.ByteArrayInputStream;
import java.security.cert.CertificateFactory;
import java.security.cert.X509Certificate;
public class ApkSignatureChecker {
public static void main(String[] args) throws Exception {
String apkFilePath = "YOUR_APK_FILE_PATH";
byte[] apkData = Files.readAllBytes(Paths.get(apkFilePath));
X509Certificate certificate = getApkCertificate(apkData);
System.out.println("CN: " + certificate.getSubjectDN().getName());
System.out.println("O: " + certificate.getIssuerDN().getName());
System.out.println("Algorithm: " + certificate.getSigAlgName());
}
private static X509Certificate getApkCertificate(byte[] apkData) throws Exception {
ByteArrayInputStream stream = new ByteArrayInputStream(apkData);
CertificateFactory factory = CertificateFactory.getInstance("X.509");
X509Certificate certificate = (X509Certificate) factory.generateCertificate(stream);
stream.close();
return certificate;
}
}
```
在代码中,需要替换YOUR_APK_FILE_PATH为你要检查的安卓包的路径。运行这段代码将会输出应用程序的签名信息。
通过以上的方法,你可以查看安卓包是否签名。但需要注意的是,为了确保安全性,更好的做法是通过数字证书的指纹来验证签名。签名的指纹是通过MD5、SHA1或SHA256等算法计算得到的,唯一标识一个签名的字符串。通过验证签名的指纹,可以确保应用程序是来自可信的开发者。
希望以上的介绍对你有所帮助,如果有任何问题,请随时提问。