在Android应用开发中,签名是非常重要的一个环节。通过给应用签名,可以确保应用的完整性和安全性,防止应用被篡改或恶意攻击。本文将详细介绍签名打包Android版APK的步骤和原理。
一、创建签名密钥
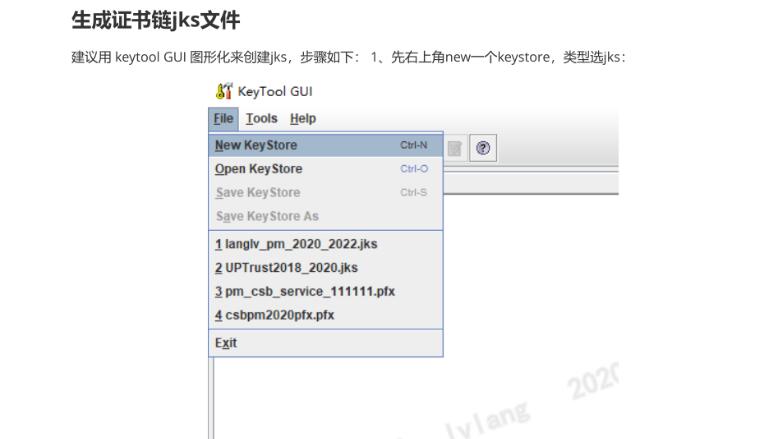
在开始签名打包之前,首先需要创建一个签名密钥。密钥是用来标识开发者身份的,也被称为证书。可以使用Java的keytool工具来生成签名密钥。以下是生成签名密钥的命令:
keytool -genkey -v -keystore my-release-key.keystore -alias my-alias -keyalg RSA -keysize 2048 -validity 10000
上述命令中的参数说明如下:
- -genkey:表示生成密钥
- -v:表示显示详细信息
- -keystore:表示生成的密钥存储文件的路径和名称
- -alias:表示密钥的别名
- -keyalg:表示使用的算法,RSA是一种常用的算法
- -keysize:表示密钥的长度,一般使用2048
- -validity:表示密钥的有效期,单位为天
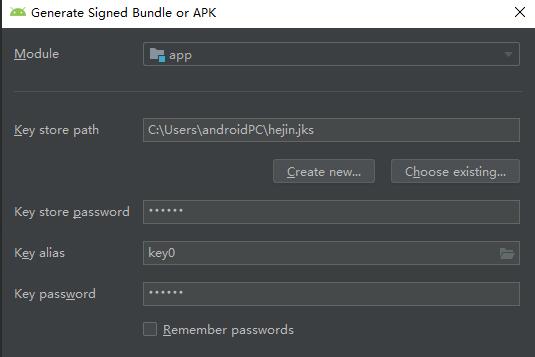
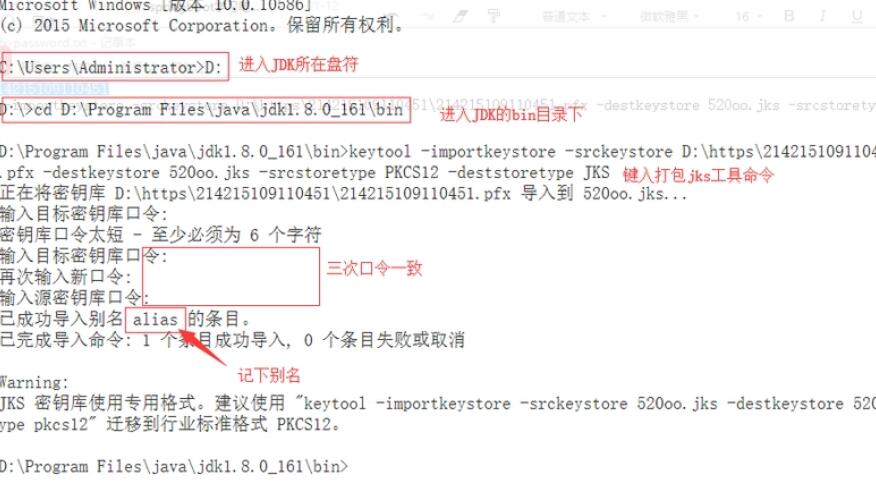
执行完上述命令后,系统会要求输入一些相关信息,如密钥库密码、密钥别名密码、姓名等。一般情况下,密钥库密码和密钥别名密码可以设置成一样的,其他信息可以按需填写。
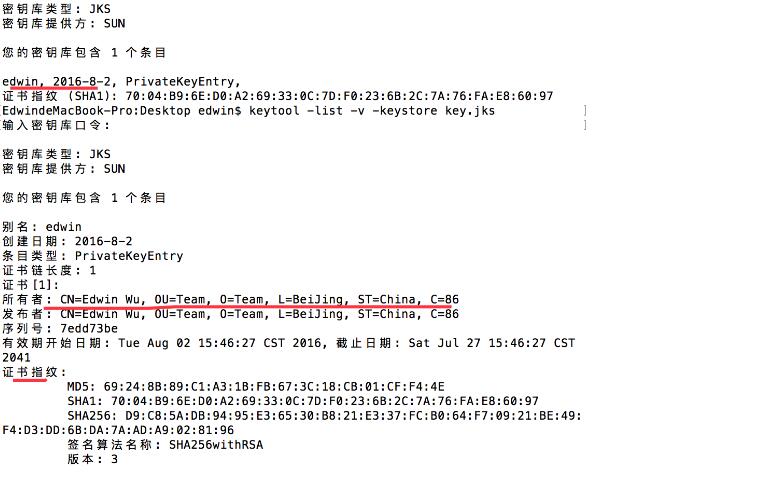
密钥生成完毕后,会在指定的路径下生成一个密钥库文件(my-release-key.keystore)。
二、签名APK文件
签名APK的过程可以分为两个步骤:首先使用开发者密钥(debug.keystore)对应用进行签名,然后将签名后的APK上传到应用商店(如Google Play Store)使用正式的签名密钥进行二次签名。
1. 使用开发者密钥签名
在Android开发的过程中,使用的默认密钥是debug.keystore。可以在Android SDK的安装目录下的.platforms/android-X/tools路径下找到该密钥文件。
使用以下命令将应用签名:
jarsigner -verbose -sigalg SHA1withRSA -digestalg SHA1 -keystore my-release-key.keystore my-app-unsigned.apk my-alias
上述命令中的参数说明如下:
- -verbose:表示显示详细信息
- -sigalg:表示使用的签名算法,一般使用SHA1withRSA
- -digestalg:表示使用的摘要算法,一般使用SHA1
- -keystore:表示签名密钥的路径和名称
- my-app-unsigned.apk:表示待签名的APK文件的路径和名称
- my-alias:表示签名密钥的别名
执行完上述命令后,会生成一个签名后的APK文件(my-app-unsigned.apk)。
2. 二次签名
将签名后的APK文件上传到应用商店之前,还需要进行二次签名。这一步是使用之前创建的密钥库文件(my-release-key.keystore)进行签名。
使用以下命令进行二次签名:
jarsigner -verbose -sigalg SHA1withRSA -digestalg SHA1 -keystore my-release-key.keystore my-app-signed.apk my-alias
上述命令中的参数和第一步中的参数一样,只是APK文件的名称有所变化。执行完上述命令后,会生成一个最终签名的APK文件(my-app-signed.apk)。
三、验证签名
可以使用以下命令来验证签名是否成功:
jarsigner -verify -verbose -certs my-app-signed.apk
执行上述命令后,如果输出信息中包含"jar verified."字样,表示签名验证通过。
总结:
签名打包Android版APK是Android应用开发中的重要步骤之一。通过使用签名密钥对应用进行签名,可以确保应用的完整性和安全性。本文介绍了创建签名密钥的步骤以及签名APK文件的过程。希望对初学者理解签名打包过程有所帮助。