签名是Android开发中非常重要的一步,它是确保应用程序安全性的关键步骤之一。签名可以确保应用的来源可信,并防止应用程序被篡改。
在Android开发中,每个应用程序都必须由一个数字证书进行签名。而数字证书则是由一个可信的第三方认证机构(如Verisign、DigiCert等)颁发的。
APK的签名过程主要分为以下几个步骤:
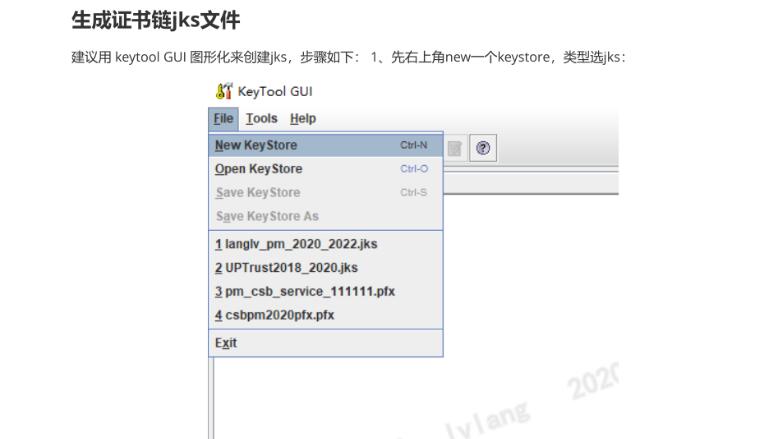
1. 生成密钥库(KeyStore):
首先,我们需要生成一个密钥库文件,它包含了签名所需的私钥。密钥库文件通常以.jks或.keystore为后缀,可以使用Java Keytool工具生成。命令示例:
keytool -genkey -v -keystore my-release-key.jks -alias my-alias -keyalg RSA -keysize 2048 -validity 10000
这个命令将会生成一个名为my-release-key.jks的密钥库文件,并创建一个别名为my-alias的密钥对。你需要按照提示输入一些基本信息,如名称、组织等。
2. 生成签名文件:
通过密钥库文件,我们可以生成一个签名文件。签名文件通常以.pfx或.p12为后缀,可以使用Java Keytool工具来导出。命令示例:
keytool -importkeystore -srckeystore my-release-key.jks -destkeystore my-release-key.pfx -deststoretype PKCS12
这个命令将会把之前生成的密钥库文件(my-release-key.jks)转换为一个签名文件(my-release-key.pfx)。
3. 配置构建系统:
在Android项目的build.gradle文件中,添加签名的相关配置。示例:
android {
...
signingConfigs {
release {
storeFile file("path/to/my-release-key.pfx")
storePassword "password"
keyAlias "my-alias"
keyPassword "password"
}
}
buildTypes {
release {
...
signingConfig signingConfigs.release
}
}
}
在这个配置中,我们指定了签名文件的路径、密码以及密钥别名。
4. 打包签名:
现在,你可以使用Android构建系统来生成带有签名的APK。在命令行或Android Studio的构建选项中运行相应的命令即可。示例(命令行):
./gradlew assembleRelease
这个命令将会使用之前配置的签名信息来打包一个带有签名的APK文件。
值得注意的是,密钥库文件和签名文件都是非常敏感的信息,请妥善保管,不要将其直接放在公开的版本控制仓库中。
总结起来,签名是确保Android应用安全性的重要措施,通过密钥库生成密钥对,生成签名文件,配置构建系统并最终打包带有签名的APK。这些步骤都是确保应用程序来源可信、防止篡改的关键步骤。通过理解签名的原理和详细介绍,开发者可以更好地保护自己的应用程序。