签名APK文件再签名是指对已经存在签名的APK文件进行修改后重新签名的过程。这个过程是在开发环境中或者在应用发布前进行的。
签名APK文件的目的是为了保证APK文件的完整性和安全性。APK文件的签名可以让用户确认APK文件是来自安全可信的发布者并且没有被篡改过。签名APK文件后,如果有人对APK文件进行了修改,签名验证将会失败,从而让用户知道APK文件不是来自可信的发布者。
再签名APK文件的场景一般有以下几种情况:
1. 更新应用签名:当应用发布后,由于某些原因(比如证书过期),需要对APK文件进行更新签名。
2. 二次打包:开发者有时会将已经上线的应用进行二次打包,这样可以修改默认配置或者添加新功能。此时需要再次签名APK文件。
3. 社区修改:有些开发者将开源应用进行了修改后重新发布,这也需要对APK文件进行再签名。
那么,如何进行APK文件的再签名呢?下面是具体的步骤:
**步骤1:准备工作**
在进行再签名APK文件前,需要准备以下工具:
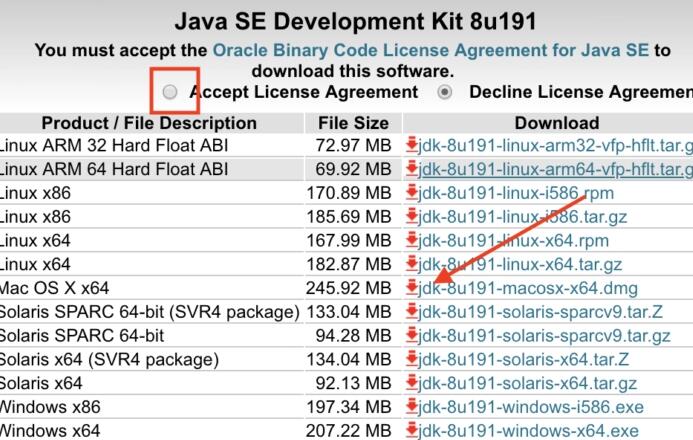
1. JDK(Java Development Kit):用于编译代码和生成密钥库文件(keystore)。
2. Android SDK(Software Development Kit):用于执行APK文件的解压和打包操作。可以从官方网站下载并设置好环境变量。
**步骤2:生成密钥库文件**
使用JDK中的keytool工具生成密钥库文件(keystore)。密钥库文件中包含了用于签名APK文件的密钥。
打开命令提示符窗口,运行以下命令:
```
keytool -genkeypair -alias mykey -keyalg RSA -keysize 2048 -validity 10000 -keystore mykeystore.jks
```
这条命令将生成一个名为mykeystore.jks的密钥库文件。在生成过程中,你需要输入一些信息,比如密钥库的密码和别名等。
**步骤3:解压APK文件**
使用如下命令解压APK文件:
```
apktool d app.apk -o app
```
这条命令将把app.apk解压到名为app的目录下。
**步骤4:修改APK文件**
在解压后的APK文件中,可以对资源文件进行修改,比如更改应用图标、修改字符串等。
**步骤5:重新打包APK文件**
使用如下命令重新打包APK文件:
```
apktool b app -o new_app.apk
```
这条命令将重新打包名为app的目录,并生成名为new_app.apk的APK文件。
**步骤6:再签名APK文件**
使用如下命令进行APK文件的再签名:
```
jarsigner -verbose -sigalg SHA1withRSA -digestalg SHA1 -keystore mykeystore.jks new_app.apk mykey
```
这条命令将使用密钥库文件mykeystore.jks中的密钥mykey对new_app.apk进行签名。
**步骤7:验证签名**
使用如下命令验证APK文件是否成功签名:
```
jarsigner -verify -verbose -certs new_app.apk
```
这条命令将打印出APK文件中的签名信息,确认签名是否成功。
至此,APK文件再签名的过程完成。再签名后的APK文件可以进行发布或者安装测试。需要注意的是,再签名后的APK文件会失去原始签名的特征,APK文件可能会因此失去被可靠认证的效果。
总结来说,签名APK文件再签名是一种对已经存在签名的APK文件进行修改后重新签名的操作。可以通过解压、修改、打包和再签名等一系列步骤来完成。再签名后的APK文件可以保证应用的完整性和安全性,并且可以进行发布或者安装测试。希望本文能对你理解签名APK文件再签名提供帮助。