在Android开发中,我们经常需要给我们的应用程序打包成APK文件进行发布。然而,为了确保应用程序的安全性和完整性,我们需要对APK进行签名。APK签名是一种数字签名技术,能够证明APK文件的来源和未被篡改过。
下面是签名APK的步骤和原理的详细介绍:
1. 生成密钥库(Keystore)
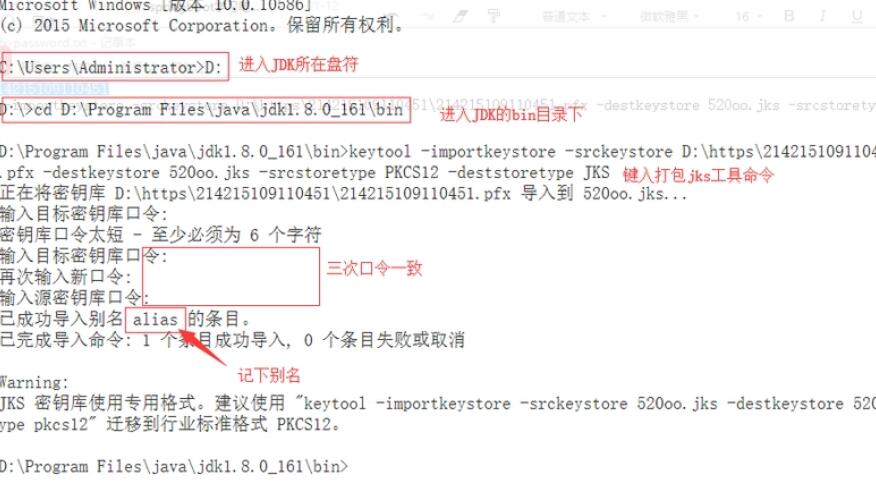
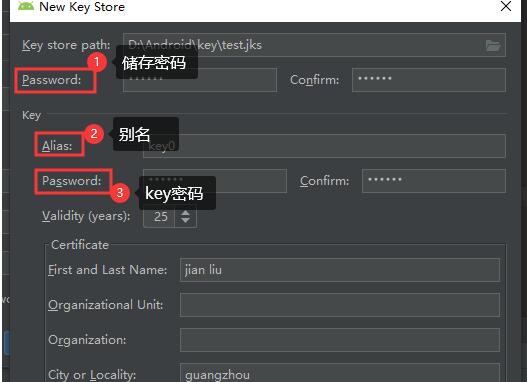
在签名APK之前,我们需要先生成一个密钥库文件(Keystore),它包含了用于签名和验证APK的私钥和公钥。我们可以使用Java的keytool工具来生成密钥库文件。以下是一个示例命令:
```
keytool -genkey -v -keystore my-release-key.keystore -alias my-alias -keyalg RSA -keysize 2048 -validity 10000
```
这个命令会生成一个名为my-release-key.keystore的密钥库文件,并在其中创建一个名为my-alias的密钥对。
2. 生成未签名的APK文件
我们需要将我们的应用程序打包成未签名的APK文件。可以使用Android Studio的Build菜单下的Generate Signed Bundle / APK命令来生成未签名的APK文件。
3. 签名APK
一旦我们有了未签名的APK文件和密钥库文件,我们可以使用jarsigner工具来签名APK。以下是一个示例命令:
```
jarsigner -verbose -sigalg SHA1withRSA -digestalg SHA1 -keystore my-release-key.keystore my-app-unsigned.apk my-alias
```
这个命令会使用我们之前生成的密钥库文件对未签名的APK文件进行签名。需要替换my-app-unsigned.apk为实际的未签名APK文件名。
4. 验证签名
签名完成后,我们可以使用jarsigner工具来验证APK的签名是否有效。以下是一个示例命令:
```
jarsigner -verify -verbose -certs my-app-unsigned.apk
```
这个命令会输出APK签名的信息,包括证书和签名算法等。
总结:
通过对APK文件进行签名,我们可以确保应用程序的来源和完整性。签名APK的过程包括生成密钥库、生成未签名APK、签名APK和验证签名。这些步骤可以通过命令行工具来完成,也可以使用Android开发工具,如Android Studio来简化操作。签名APK是Android开发中非常重要的一步,建议开发者在发布应用程序时都要对APK进行签名。