签名是Android应用程序开发中非常重要的一个环节,它用于验证应用程序的身份和完整性。在Android中,签名通常被用于确保应用程序的来源可信,并且防止被篡改。
JNI(Java Native Interface)是一种允许Java代码与本地代码(如C或C++)进行交互的机制。通过JNI,开发者可以在Java层调用本地代码提供的功能,从而实现更高效、更底层的操作。在Android中使用JNI可以达到优化性能、调用底层系统功能、复用现有的本地库等目的。
在本文中,我们将详细介绍在Android中如何进行JNI签名的过程和原理。
1. 为什么需要JNI签名?
JNI签名的主要目的是确保应用程序的完整性和来源可信。Android应用程序使用的JNI库通常是以动态链接库(.so文件)的形式存在的,这些库可以在应用程序的私有或公共目录中被篡改。
通过进行JNI签名,Android系统可以验证应用程序使用的JNI库的身份,确保它们来自于同一个开发者,并且没有被篡改。这样可以防止恶意应用程序或黑客篡改JNI库的功能,从而保护用户的安全和隐私。
2. JNI签名的原理
JNI签名的原理是通过使用keystore对应用程序的.so文件进行签名,然后在应用程序在运行时,Android系统会验证JNI库的签名是否与应用程序的签名匹配。如果签名匹配,那么JNI库被认为是可信的。
签名的过程通常包括以下几个步骤:
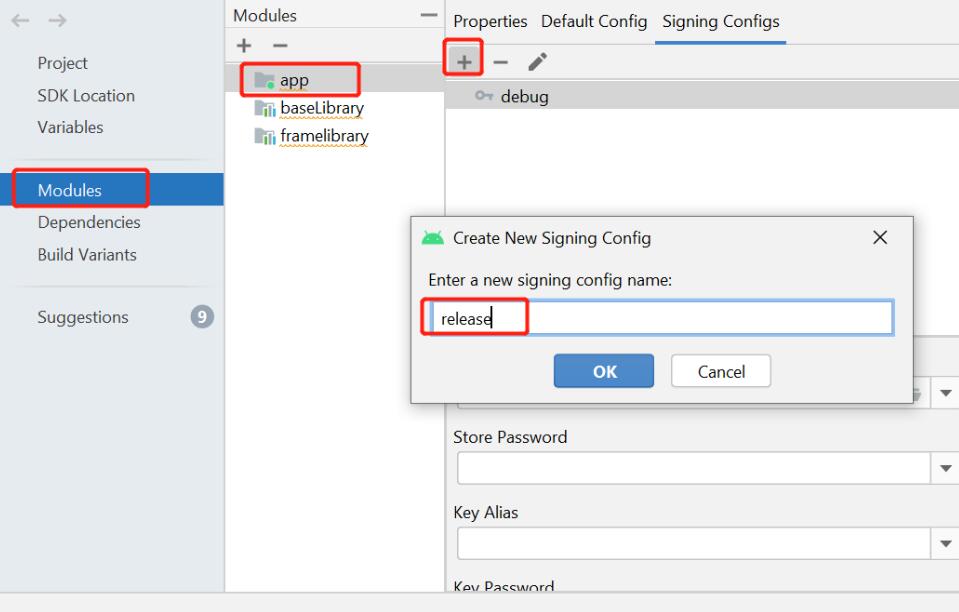
(1) 创建一个keystore
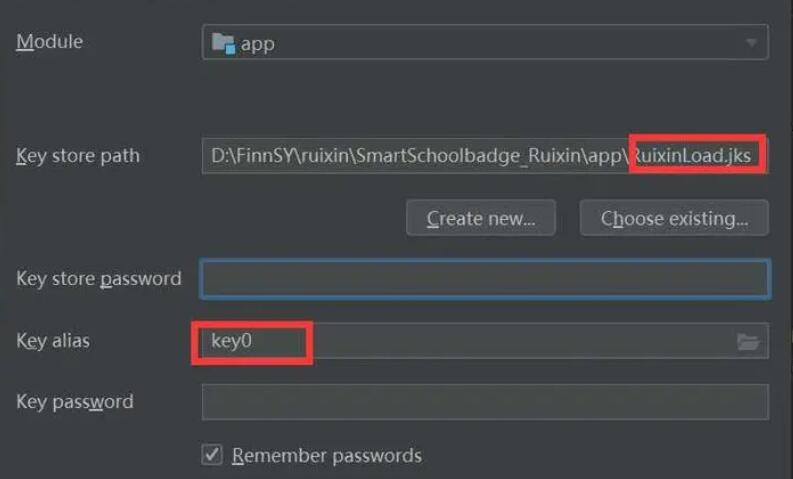
在进行JNI签名之前,我们需要创建一个keystore。Keystore是一个包含开发者的私钥和证书的文件,用于签名应用程序的文件。
可以使用如下命令创建一个新的keystore:
keytool -genkey -alias myalias -keyalg RSA -keystore keystore.jks
这个命令将生成一个名为keystore.jks的新的keystore文件,并要求输入一些关于开发者的信息。
(2) 使用keystore对.so文件进行签名
使用下面的命令来对.so文件进行签名:
jarsigner -keystore keystore.jks -storepass your_password -keypass your_password -signedjar signed.so unsigned.so myalias
其中,your_password需要替换为通过keytool创建keystore时设置的密码,signed.so为签名后的.so文件,unsigned.so为未签名的.so文件。
(3) 将签名后的.so文件放入Android应用程序的正确位置
将签名后的.so文件放入Android应用程序的正确位置,通常是在libs目录下的相应架构(如armeabi、armeabi-v7a、x86等)的文件夹中。
(4) 在应用程序代码中加载JNI库时进行签名验证
在应用程序中加载JNI库时,可以使用System.loadLibrary()方法,同时传入签名进行验证。如果签名验证失败,将抛出SecurityException异常。
下面是一个示例代码:
try {
System.loadLibrary("mylib");
} catch (SecurityException e) {
// 签名验证失败
e.printStackTrace();
}
通过上述步骤,我们可以实现对JNI库的签名验证,从而确保应用程序的完整性和来源可信。
总结:
JNI签名在Android应用程序开发中非常重要,它用于保护应用程序的完整性和来源可信。通过使用keystore对.so文件进行签名,并在应用程序中加载JNI库时进行签名验证,可以有效防止恶意应用程序或黑客篡改JNI库的功能。对于开发者来说,理解和应用JNI签名的原理和过程是非常有帮助的,可以提高应用程序的安全性和可靠性。