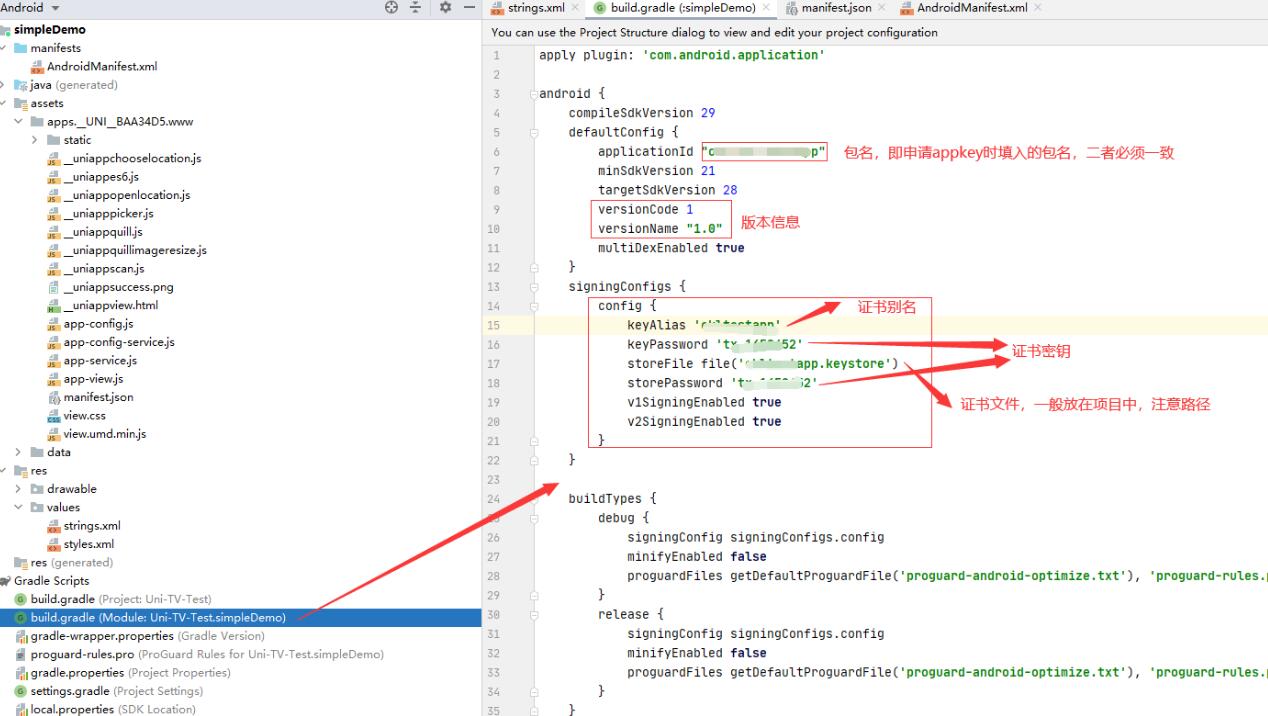
签名安卓App是为了保证App的安全性和完整性,防止App被篡改或恶意攻击。本文将介绍签名安卓App的原理和详细过程。
1. 签名安卓App的原理
签名安卓App的原理是使用数字证书对App进行加密和验证。数字证书是由第三方认证机构(Certificate Authority,简称CA)颁发的文件,用于证明App的身份和完整性。数字证书包含了App的相关信息和公钥,同时由CA的私钥签名以保证证书的可信性。
2. 签名安卓App的详细过程
签名安卓App的过程分为三个步骤:生成密钥库、生成数字证书、对App进行签名。
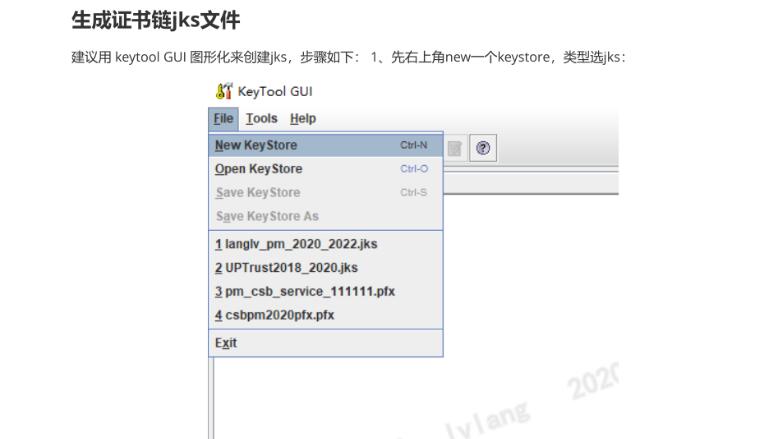
2.1 生成密钥库
首先,我们需要生成一个密钥库(KeyStore)文件,用于存储App的密钥和证书。密钥库可以通过Java的keytool工具来创建。命令如下:
keytool -genkeypair -alias myAppKey -keyalg RSA -keystore myAppKeyStore.jks
在执行上述命令后,我们需要输入一些基本信息,如密钥库的密码、别名、组织单位等。
2.2 生成数字证书
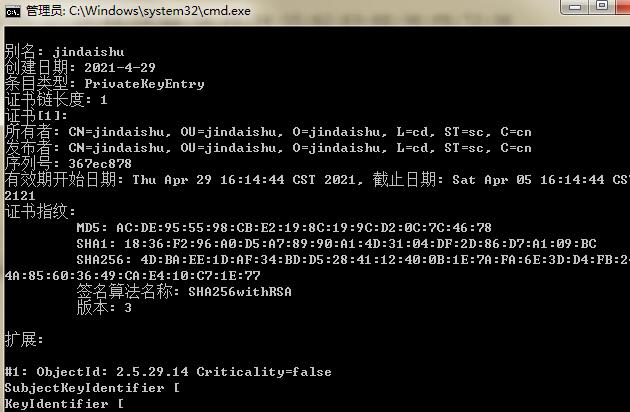
接下来,我们需要生成数字证书。数字证书可以通过使用密钥库和keytool工具来创建自签名证书,也可以通过CA来申请真实证书。
自签名证书的生成命令如下:
keytool -exportcert -alias myAppKey -keystore myAppKeyStore.jks -file myAppCert.cer
这个命令将从密钥库中导出公钥,并保存为一个.cer文件。
申请真实证书需要向CA提交证书申请,并按照CA的要求进行验证和付费。
2.3 对App进行签名
最后,我们需要使用生成的数字证书对App进行签名。我们可以使用Android Studio自带的工具或者使用命令行进行签名。
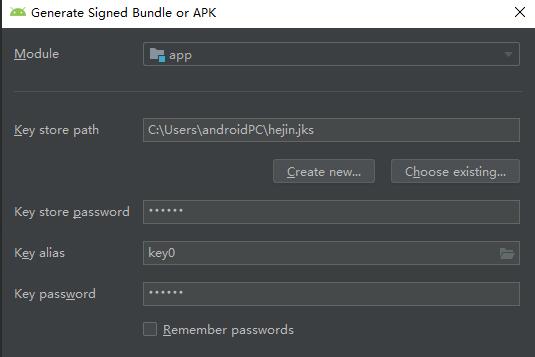
使用Android Studio进行签名的步骤如下:
- 打开Android Studio,选择“Build”菜单,然后选择“Generate Signed Bundle/APK”;
- 选择“APK”并点击“Next”;
- 选择密钥库文件和对应的别名,并输入密钥库密码;
- 选择数字证书和私钥,然后点击“Next”;
- 设置目标APK的存储路径和命名,然后点击“Finish”。
使用命令行进行签名的命令如下:
jarsigner -verbose -sigalg SHA1withRSA -digestalg SHA1 -keystore myAppKeyStore.jks myApp.apk myAppKey
其中,myAppKeyStore.jks为密钥库文件,myApp.apk为待签名的App文件,myAppKey为密钥库的别名。
通过上述步骤,我们就成功地对安卓App进行了签名。签名后的App可以被安装到设备上,并且可以被认证为可信的App。
总结:
签名安卓App是保证App安全性和完整性的重要步骤。通过使用数字证书对App进行加密和验证,可以防止App被篡改或恶意攻击。签名过程包括生成密钥库、生成数字证书和对App进行签名三个步骤,其中包括了基本信息的设置、公私钥的生成和导出、签名工具的使用等步骤。