批量对APK签名是一种将数字证书应用于多个APK文件的过程。这是为了确保APK文件的完整性和认证。APK签名是一个重要的步骤,在发布和分发Android应用程序时必须进行。在本篇文章中,我将为你介绍APK签名的原理,并提供一些详细的步骤来批量对APK进行签名。
APK签名原理:
APK签名的目的是确保APK文件未被篡改,并且可以追踪APK文件的发布者。在Android系统中,APK文件被签名后,其签名信息将与APK文件绑定在一起。当用户下载和安装应用程序时,系统会验证APK文件的签名信息,并将其与内部存储的签名信息进行比较。如果两者相符,系统将认为APK文件是可信的,并允许其安装和运行。
APK文件的签名是使用数字证书进行的。数字证书是由受信任的第三方机构颁发的,如VeriSign、Thawte和Comodo等。这些证书包含了开发者的信息,如名称、电子邮件地址和公钥等。在签名过程中,开发者使用自己的私钥对APK文件进行加密,这样就形成了APK文件的签名。
批量对APK签名的步骤:
以下是批量对APK签名的详细步骤:
1. 准备数字证书:首先,你需要一个数字证书来签名APK文件。可以从可信的第三方机构购买或免费获取。
2. 安装Java Development Kit(JDK):APK签名需要使用Java的keytool和jarsigner工具。确保你已经安装了JDK,并配置了正确的环境变量。
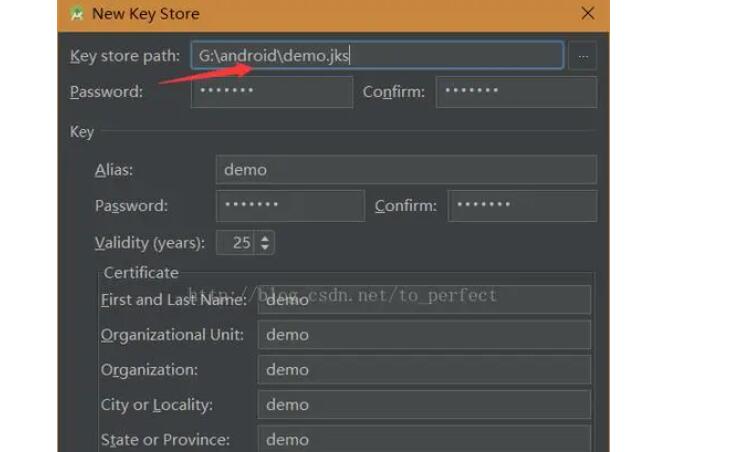
3. 创建密钥库:使用keytool工具创建一个密钥库(keystore),用于存储数字证书和私钥。可以通过以下命令创建密钥库:
```
keytool -genkey -v -keystore keystore.jks -alias alias_name -keyalg RSA -keysize 2048 -validity 10000
```
在上面的命令中,`keystore.jks` 是密钥库的文件名,`alias_name` 是密钥库的别名。
4. 将数字证书导入密钥库:将你的数字证书导入到刚刚创建的密钥库中,可以通过以下命令实现:
```
keytool -import -v -alias alias_name -file your_certificate.crt -keystore keystore.jks
```
在上面的命令中,`your_certificate.crt` 是你的数字证书文件名。
5. 批量签名APK文件:将需要批量签名的APK文件放置在一个目录下。然后,使用jarsigner工具对该目录下的所有APK文件进行签名,可以通过以下命令实现:
```
jarsigner -verbose -keystore keystore.jks -storepass your_password -keypass your_password -sigfile CERT -digestalg SHA1 -sigalg SHA1withRSA APK_file alias_name
```
在上面的命令中,`your_password` 是密钥库的密码,`APK_file` 是APK文件的路径,`alias_name` 是密钥库的别名。
6. 验证签名:最后,验证签名是否成功。可以使用以下命令对签名进行验证:
```
jarsigner -verbose -verify -certs APK_file
```
如果签名成功,将会显示"jar verified."的信息。
总结:
批量对APK签名需要准备数字证书,创建密钥库,并使用jarsigner工具对APK文件进行签名。这个过程确保了APK文件的完整性和认证。通过学习APK签名的原理和详细的步骤,你可以在需要时轻松地批量对APK进行签名。希望这篇文章能帮助到你!