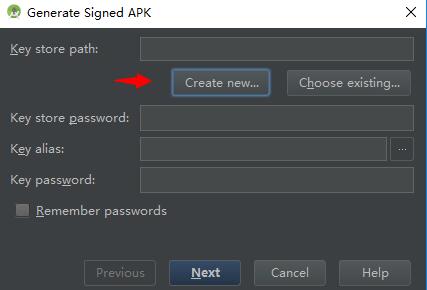
当我们开发完一个Android应用程序后,需要将其打包成APK文件进行发布。为了确保APK的完整性和安全性,我们通常会对APK文件进行签名。APK签名是一种用于验证APK文件来源的机制,确保APK文件在应用发布过程中未被篡改或损坏。
APK签名的原理是基于非对称密钥加密算法。具体步骤如下:
1. 生成密钥对:首先,我们需要生成一对非对称密钥,包括一个私钥和一个公钥。私钥用于签名APK文件,而公钥则嵌入在APK文件中。
2. 私钥签名:使用私钥对APK文件进行签名。签名过程将对APK文件的内容进行哈希计算,并使用私钥对哈希值进行加密。这样就生成了一个签名块,该块将被附加到APK文件中。
3. 公钥验证:将公钥嵌入到APK文件中,并将签名块一起发布。当用户下载并安装APK文件时,Android系统会提取公钥和签名块。然后,系统会使用公钥解密签名块,得到一个哈希值。
4. 哈希比较:系统会对APK文件的内容进行哈希计算,得到一个新的哈希值。然后,系统会将新的哈希值与解密后的哈希值进行比较。如果两个哈希值相同,说明APK文件未经篡改。
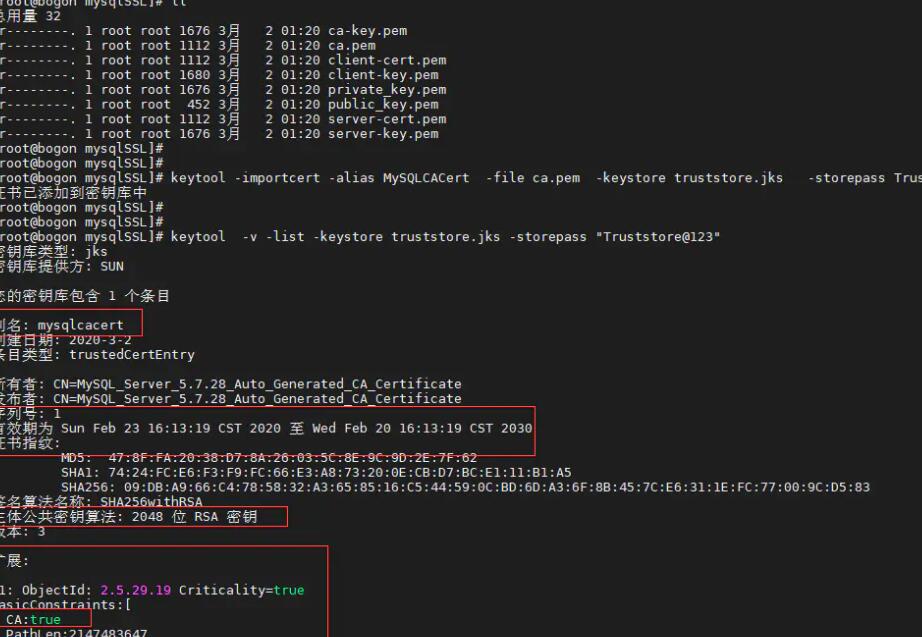
APK签名的过程是在开发者电脑上进行的,而不是在Android设备上。一般来说,使用Android开发工具包(Android SDK)中的“keytool”命令来生成密钥对,使用“jarsigner”命令进行APK文件的签名。下面详细介绍如何使用命令行签名APK文件:
1. 生成密钥对:打开命令行界面,进入Java开发工具包(JDK)的“bin”目录,执行以下命令:
```
keytool -genkeypair -alias <别名> -keyalg RSA -keysize 2048 -validity 365 -keystore <存储路径>
```
替换“<别名>”为密钥别名,例如“myapp”,替换“<存储路径>”为密钥存储的路径和文件名,例如“/path/to/keystore.jks”。执行命令后,会要求输入一些信息,如密码和有效期等。
2. 签名APK文件:执行以下命令进行APK文件签名:
```
jarsigner -verbose -sigalg SHA1withRSA -digestalg SHA1 -keystore <密钥存储路径>
```
替换“<密钥存储路径>”为密钥存储的路径和文件名,例如“/path/to/keystore.jks”,替换“
3. 验证签名:执行以下命令验证APK文件的签名:
```
jarsigner -verify -verbose -certs
```
替换“
通过上述步骤,我们就可以使用命令行对APK文件进行签名和验证。
总结起来,APK签名是一种保证APK文件完整性和安全性的机制。其基于非对称密钥加密算法,通过生成、签名和验证密钥对来确保APK文件未经篡改。使用命令行工具可以方便地进行APK文件的签名和验证操作。