keytool是Java SDK中的一个工具,用于生成和管理密钥和证书。在移动应用开发中,我们常常需要使用keytool工具来进行apk签名,以确保应用的安全性和完整性。下面我将详细介绍keytool的使用和apk签名的原理。
**keytool的使用**
1. 生成密钥库(keystore):使用以下命令生成一个密钥库文件,其中包含了我们将用于签名apk的密钥对。密钥库通常是以.jks或者.keystore为后缀的文件。
```
keytool -genkeypair -alias myKeyAlias -keyalg RSA -keysize 2048 -validity 365 -keystore myKeystore.jks
```
上面的命令中,-alias参数用于指定密钥库中的密钥对,-keyalg参数用于指定加密算法,-keysize参数用于指定密钥大小,-validity参数用于指定密钥的有效期(单位为天),-keystore参数用于指定密钥库的文件名。
2. 生成证书请求文件(CSR):使用以下命令生成一个证书请求文件,作为密钥库中密钥对的公钥部分的标识。
```
keytool -certreq -alias myKeyAlias -keystore myKeystore.jks -file myCsr.csr
```
上面的命令中,-alias参数指定要使用的密钥对,-keystore参数指定密钥库文件,-file参数指定生成的证书请求文件名。
3. 导出证书:使用以下命令将密钥库中的证书导出为一个单独的文件。
```
keytool -export -alias myKeyAlias -keystore myKeystore.jks -file myCert.crt
```
上面的命令中,-alias参数指定要使用的密钥对,-keystore参数指定密钥库文件,-file参数指定导出的证书文件名。
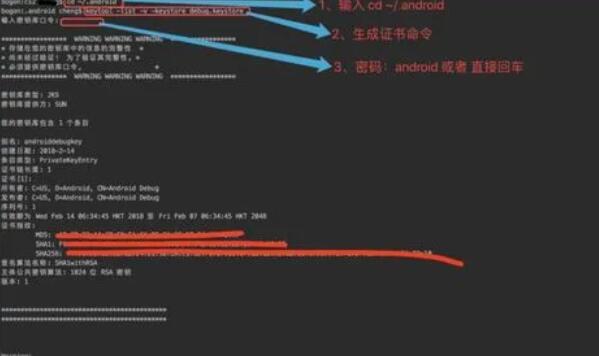
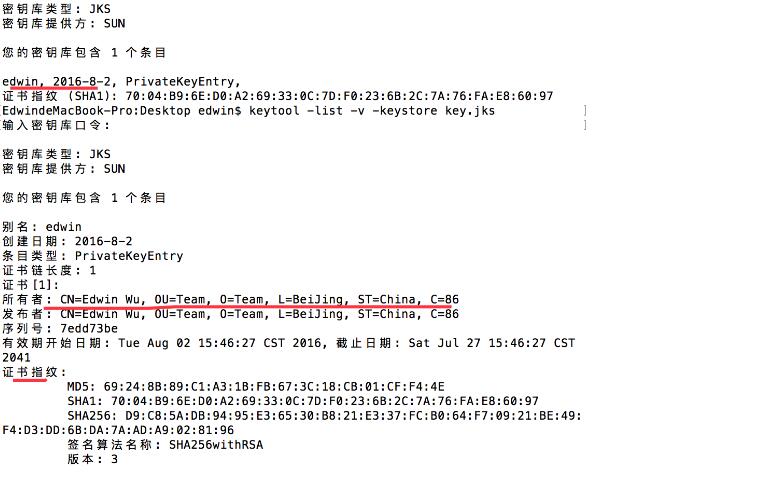
4. 查看证书内容:使用以下命令可以查看证书的详细信息。
```
keytool -printcert -file myCert.crt
```
上面的命令中,-file参数指定要查看的证书文件名。
5. 导入证书:使用以下命令将一个证书导入到一个已存在的密钥库中。
```
keytool -import -alias myKeyAlias -keystore myKeystore.jks -file myCert.crt
```
上面的命令中,-alias参数指定要使用的密钥对,-keystore参数指定密钥库文件,-file参数指定要导入的证书文件名。
6. 修改密钥库的密码:使用以下命令修改密钥库的密码。
```
keytool -storepasswd -alias myKeyAlias -keystore myKeystore.jks
```
上面的命令中,-alias参数指定要修改密码的密钥对,-keystore参数指定密钥库文件。
**apk签名的原理**
Android应用的签名是为了验证应用的完整性和来源可信。当我们生成apk文件后,使用keytool工具对apk进行签名,会在apk中添加一个数字签名,并将签名信息存储在META-INF目录下的CERT.RSA文件中。数字签名是由密钥库中的私钥对应的公钥进行加密生成的。
在安装应用时,系统会先验证apk的签名是否和应用的开发者签名一致。如果签名一致,则认为应用是可靠的,并允许安装和运行。如果签名不一致,可能说明应用被篡改过,系统会阻止安装。
应用签名还能保护应用的数据完整性,如果应用的数据在传输或存储过程中被篡改,数字签名将会失效,提示用户数据可能被修改过,以提醒用户注意安全问题。
总之,通过使用keytool工具对apk进行签名,可以提高应用的安全性和完整性,同时也保护了开发者的知识产权。