安装包apk签名的软件主要是对Android应用程序进行数字签名,以确保其完整性和可信性。其中最常用的工具是Java Keytool和Android Studio,下面将对这两个工具进行详细介绍。
1. Java Keytool:
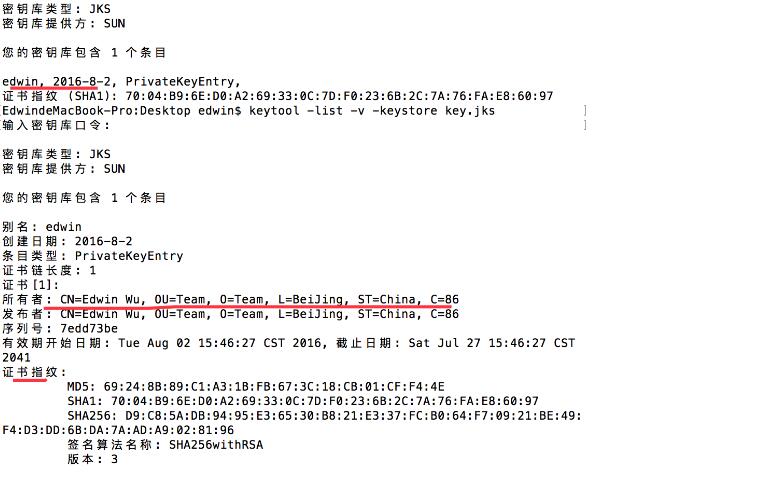
Java Keytool是一个用于管理密钥和证书的命令行工具。使用Java Keytool可以生成密钥库文件(.keystore)并创建相应的证书。
步骤如下:
1. 安装Java Development Kit (JDK)并配置环境变量。
2. 打开命令行界面(Windows下为cmd,Linux下为终端)。
3. 导航到JDK安装目录下的bin文件夹。
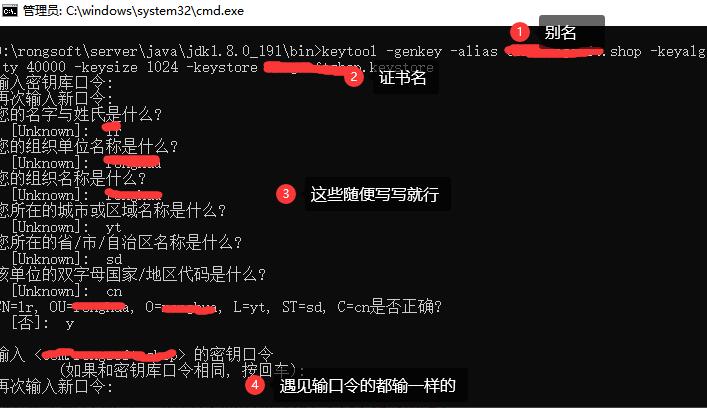
4. 输入以下命令创建一个新的密钥库文件:
keytool -genkey -v -keystore my-release-key.keystore -alias my-alias -keyalg RSA -keysize 2048 -validity 10000
其中,my-release-key.keystore为密钥库文件的名称,my-alias为别名,可以根据需要修改。
5. 根据提示输入相应的信息,如密钥库密码、别名密码、姓名等。
6. 完成后,密钥库文件将在当前目录下生成。这个文件包含了应用程序的数字签名信息。
注意:在发布应用程序时,密钥库文件需要妥善保管,并进行备份。如果密钥库文件丢失,将无法对已签名的应用程序进行更新或发布。
2. Android Studio:
Android Studio是官方提供的Android开发环境,同时也提供了对应用程序进行签名的图形界面操作。
步骤如下:
1. 安装Android Studio,并创建一个新的项目或打开现有项目。
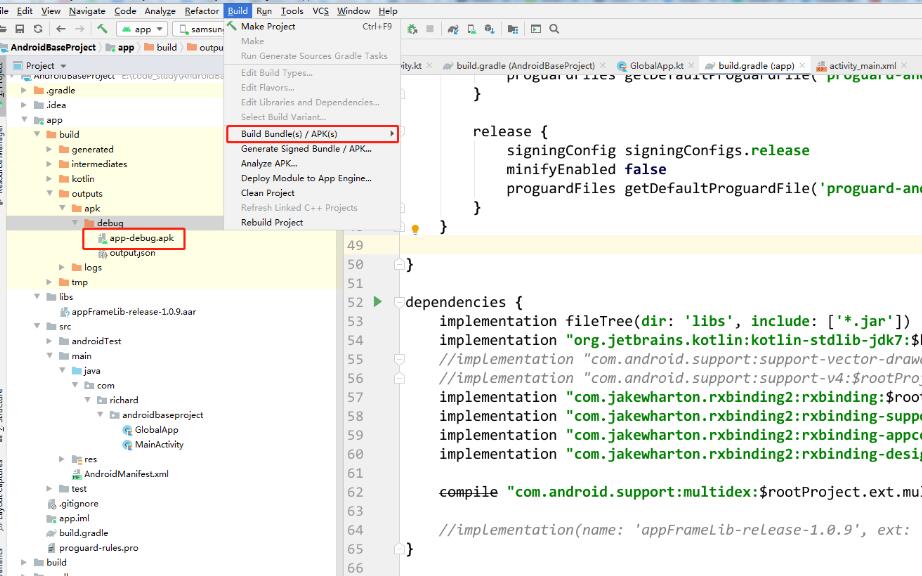
2. 在项目根目录中找到app文件夹下的build.gradle文件。
3. 在build.gradle文件中找到android节点,并添加以下代码:
```
android {
...
signingConfigs {
release {
keyAlias 'my-alias'
keyPassword 'my-key-password'
storeFile file('my-release-key.keystore')
storePassword 'my-store-password'
}
}
buildTypes {
release {
...
signingConfig signingConfigs.release
}
}
}
```
其中,my-alias、my-key-password、my-release-key.keystore、my-store-password需要替换为实际的值。
4. 将密钥库文件(my-release-key.keystore)复制到app文件夹下。
5. 在Android Studio中选择Build -> Generate Signed Bundle/APK菜单。
6. 选择“APK”选项,然后点击“Next”。
7. 输入密钥库密码、别名和密码,并选择密钥库文件。
8. 配置好其他的选项,如签名版本、构建类型等。
9. 点击“Finish”生成签名后的APK文件。
这些是常见的安装包apk签名软件的使用方法和原理,通过掌握这些知识可以帮助开发者对Android应用程序进行数字签名,确保应用程序的完整性和可信性。