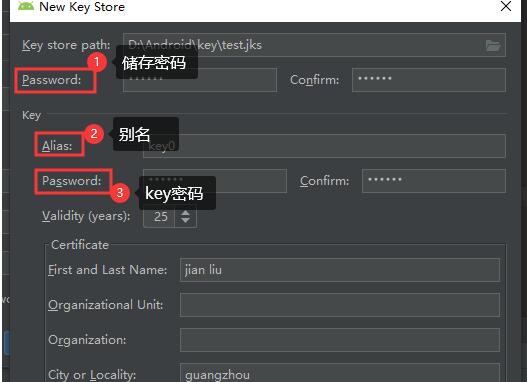
在Android开发中,应用的签名是非常重要的安全机制。应用签名能够验证应用的来源和完整性,防止应用被篡改或恶意替换。通过检查APK是否签名,可以确保应用的合法性和安全性。下面将详细介绍如何检查APK是否签名和其原理。
首先,我们需要了解APK签名的原理。当Android应用进行打包时,会生成一个APK文件。在构建APK文件的过程中,应用的开发者会使用私钥对APK文件中的部分数据进行数字签名。签名操作会生成一个与应用开发者相关联的数字证书。当安装APK文件时,系统会检查APK是否有签名,如果有签名,系统会使用公钥解密签名数据,并与APK文件中的内容进行比对,以确保应用完整、未经篡改。
为了检查APK是否签名,我们可以通过命令行和Java代码两种方式来实现。
1. 命令行方式:
我们可以使用Java开发工具包(JDK)中的keytool工具来检查APK是否签名。下面是具体步骤:
- 首先,将APK文件重命名为ZIP文件,以便能够解压缩。例如,将"yourapp.apk"重命名为"yourapp.zip"。
- 然后,使用解压缩工具解压缩ZIP文件,得到解压缩后的文件夹,其中包含了APK文件的内容。
- 在解压缩后的文件夹中,找到META-INF文件夹,里面会有一些以.RSA或.DSA为后缀的文件。
- 使用keytool来查看这些文件,例如执行以下命令:`keytool -printcert -file META-INF/yourfile.RSA`。
- 如果命令行输出中包含"MD5"和"SHA1"等签名信息,那么说明APK已经签名。
2. Java代码方式:
我们也可以使用Java代码来检查APK是否签名。下面是一个简单的Java代码示例:
```java
import java.security.cert.Certificate;
import java.security.cert.CertificateFactory;
import java.security.cert.X509Certificate;
import java.util.jar.JarEntry;
import java.util.jar.JarFile;
public class ApkSignatureChecker {
public static void main(String[] args) {
try {
String apkPath = "yourapp.apk";
JarFile jarFile = new JarFile(apkPath);
// 获取APK文件中META-INF目录下的所有文件
Enumeration
while (entries.hasMoreElements()) {
JarEntry jarEntry = entries.nextElement();
String name = jarEntry.getName();
// 判断是否是签名文件
if (name.startsWith("META-INF/") && (name.endsWith(".RSA") || name.endsWith(".DSA"))) {
CertificateFactory factory = CertificateFactory.getInstance("X.509");
InputStream is = jarFile.getInputStream(jarEntry);
try {
Certificate certificate = factory.generateCertificate(is);
X509Certificate x509Certificate = (X509Certificate) certificate;
// 输出签名信息
System.out.println("签名者:" + x509Certificate.getIssuerDN());
System.out.println("序列号:" + x509Certificate.getSerialNumber().toString(16));
} finally {
is.close();
}
}
}
jarFile.close();
} catch (Exception e) {
e.printStackTrace();
}
}
}
```
以上的Java代码会遍历APK文件中的所有META-INF目录下的签名文件,获取其签名信息并打印出来。
通过以上两种方式,我们可以很方便地检查APK是否签名。这个过程有助于验证APK的合法性和完整性,以避免在安装应用时受到未经授权或恶意篡改的应用的影响。