APK(Android Application Package)是Android操作系统上的应用程序包文件格式,它包含了应用程序的代码和资源文件。在Android系统中,每个APK文件都会被附加一个数字签名,用于验证文件的完整性和身份。
APK签名的作用
APK签名是为了确保应用程序的完整性和来源的真实性。签名在应用程序打包时生成,并且可以通过验证签名来确保APK文件未被篡改。这对于用户来说非常重要,因为它们可以验证应用程序是否来自可信任的开发者,并检查应用程序是否被第三方修改过。
APK签名流程
APK签名的流程可以简单分为三个步骤:生成密钥对、使用密钥对进行签名和验证签名。
1. 生成密钥对
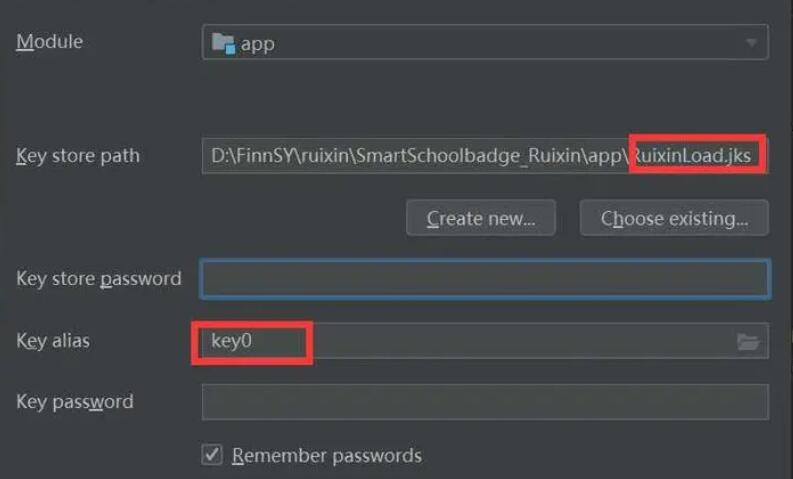
生成密钥对是APK签名的第一步。在Android开发中,一般使用Java的keytool工具来生成密钥对。密钥对由公钥和私钥组成,私钥用于签名,公钥用于验证签名。
2. 使用密钥对进行签名
在生成密钥对后,我们使用Android SDK中的jarsigner命令行工具来对APK文件进行签名。首先,我们需要将要签名的APK文件和私钥文件放在同一个目录下。然后,使用以下命令进行签名:
jarsigner -verbose -sigalg SHA1withRSA -digestalg SHA1 -keystore keyStoreName.keystore APKFileName.apk aliasName
其中,keyStoreName.keystore是存储了私钥的密钥库文件,aliasName是密钥的别名,APKFileName.apk是要签名的APK文件名。签名完成后,APK文件中的META-INF目录下会生成签名文件。
3. 验证签名
验证签名可通过两种方式进行:使用jarsigner命令行工具或在自己的代码中实现验证逻辑。使用jarsigner命令行工具验证签名的命令如下:
jarsigner -verify -verbose -certs APKFileName.apk
命令执行后会显示APK文件的签名证书信息,包括签名者的名称、有效期等。如果验证成功,将会显示“jar verified”字样。
在代码中实现验证签名的逻辑,可以使用Java的Security组件库中的Signature类。具体实现可参考以下示例代码:
```java
import java.security.MessageDigest;
import java.security.NoSuchAlgorithmException;
import java.security.cert.CertificateEncodingException;
import java.security.cert.X509Certificate;
public class ApkSignatureVerifier {
public static boolean verifyApkSignature(X509Certificate certificate, byte[] signature) {
try {
MessageDigest md = MessageDigest.getInstance("SHA1");
byte[] der = certificate.getEncoded();
md.update(der);
byte[] digest = md.digest();
return MessageDigest.isEqual(digest, signature);
} catch (NoSuchAlgorithmException | CertificateEncodingException e) {
e.printStackTrace();
return false;
}
}
}
```
上述代码中,verifyApkSignature方法接收一个X509Certificate对象和一个byte数组作为参数,分别表示APK文件的证书和签名。首先,获取证书的编码,然后使用SHA1算法计算证书的摘要,最后将计算结果与签名进行比较。如果相等,则验证通过,否则验证失败。
总结
通过对APK签名的详细介绍,我们了解到APK签名是为了保证应用程序的完整性和来源的真实性。它可以通过生成密钥对、使用密钥对进行签名和验证签名三个步骤来完成。验证签名可通过命令行工具或代码实现,使用代码实现可以更灵活地控制验证逻辑。通过验证APK签名,我们可以确保应用程序未被篡改,来源可信,从而提升用户的安全感。